Ethereum Foundation undersøger transaktionspåstande, der ville gøre det muligt for brugere at knytte håndhævelige betingelser til en transaktions endelige resultat i stedet for udelukkende at basere sig på godkendelse af den anmodede handling. Forskningen, der indgår i fondens Trillion Dollar Security-initiativ, retter sig mod et hul i transaktionssikkerheden: En gyldig signatur garanterer ikke, at de resulterende saldi, tilladelser eller kontokontroller svarer til det, underskriveren havde til hensigt.
Vigtige punkter
- De foreslåede kontroller ville evaluere transaktionsresultater under udførelsen og rulle handlinger tilbage, der overtræder en underskrevet regel.
- Beskyttelsen afhænger af regler, der er godkendt uafhængigt af en potentielt kompromitteret transaktionsbygger.
- Forskningen kan understøtte sikkerhedspolitikker for wallets, delegerede agenter og solver-arbejdsgange, men der er ikke annonceret nogen implementering.
Indholdsfortegnelse
- Hvorfor godkendelse af en transaktion stadig kan føre til et tab
- Sådan ville transaktionspåstande kontrollere resultatet
- Hvilke oplysninger den foreslåede implementering ville gøre tilgængelige
- Hvor wallets og protokoller skulle ændres
- Hvad agenter og solver-arbejdsgange kunne få ud af det
- Konklusion
Hvorfor godkendelse af en transaktion stadig kan føre til et tab
Ethereum udfører den anmodning, en bruger godkender, på grundlag af den kode og tilstand, der er tilgængelig, når den køres. Disse forhold kan afvige fra det, brugeren har undersøgt. En proxy-implementering kan for eksempel ændres før udførelsen, mens transaktionsrækkefølgen kan påvirke den pris, en swap gennemføres til.
Fonden skelner mellem vildledende anmodninger og uønskede resultater. Ved angrebene mod Bybit og BadgerDAO viste kompromitterede brugergrænseflader underskriftsanmodninger, der afveg fra det, brugerne troede, de godkendte. Omvendt kan en korrekt vist anmodning stadig føre til et økonomisk skadeligt resultat.
Fondens eksempel er en sikkerhedsswap på Aave og CoW, der involverede omkring 50,4 mio. $ i aEthUSDT. Begrænset likviditet i AAVE og CoWs gasloft betød, at et verificeret tilbud lød på cirka 329 aEthAAVE. Trods en vist advarsel om en prispåvirkning på 99,9 procent og en bekræftelse af, at hele værdien kunne gå tabt, underskrev brugeren og modtog tokens til en værdi af cirka 36.000 $.
Denne forskel forklarer, hvorfor bedre beskrivelser af transaktioner ikke er hele løsningen. Clear Signing hjælper brugerne med at forstå den anmodede handling. Simulering estimerer virkningerne ud fra en valgt kædetilstand. Ingen af delene håndhæver i sig selv en uafhængig betingelse for det resultat, der faktisk indtræffer.
| Element | Detaljer |
|---|---|
| TXTRACE | Opremser transaktionens nettotilstandsændringer og udsendte hændelser. |
| TXDIFF | Henter start- og slutværdier for angivne adresser og storage-slots. |
| EVENTDATACOPY | Kopierer data fra en hændelse til hukommelsen, så de kan undersøges. |
| Implementeringsoplysninger | De foreslåede data om tilstandsændringer omfatter nyudrullede kontrakter og deres kodehashes. |
Sådan ville transaktionspåstande kontrollere resultatet
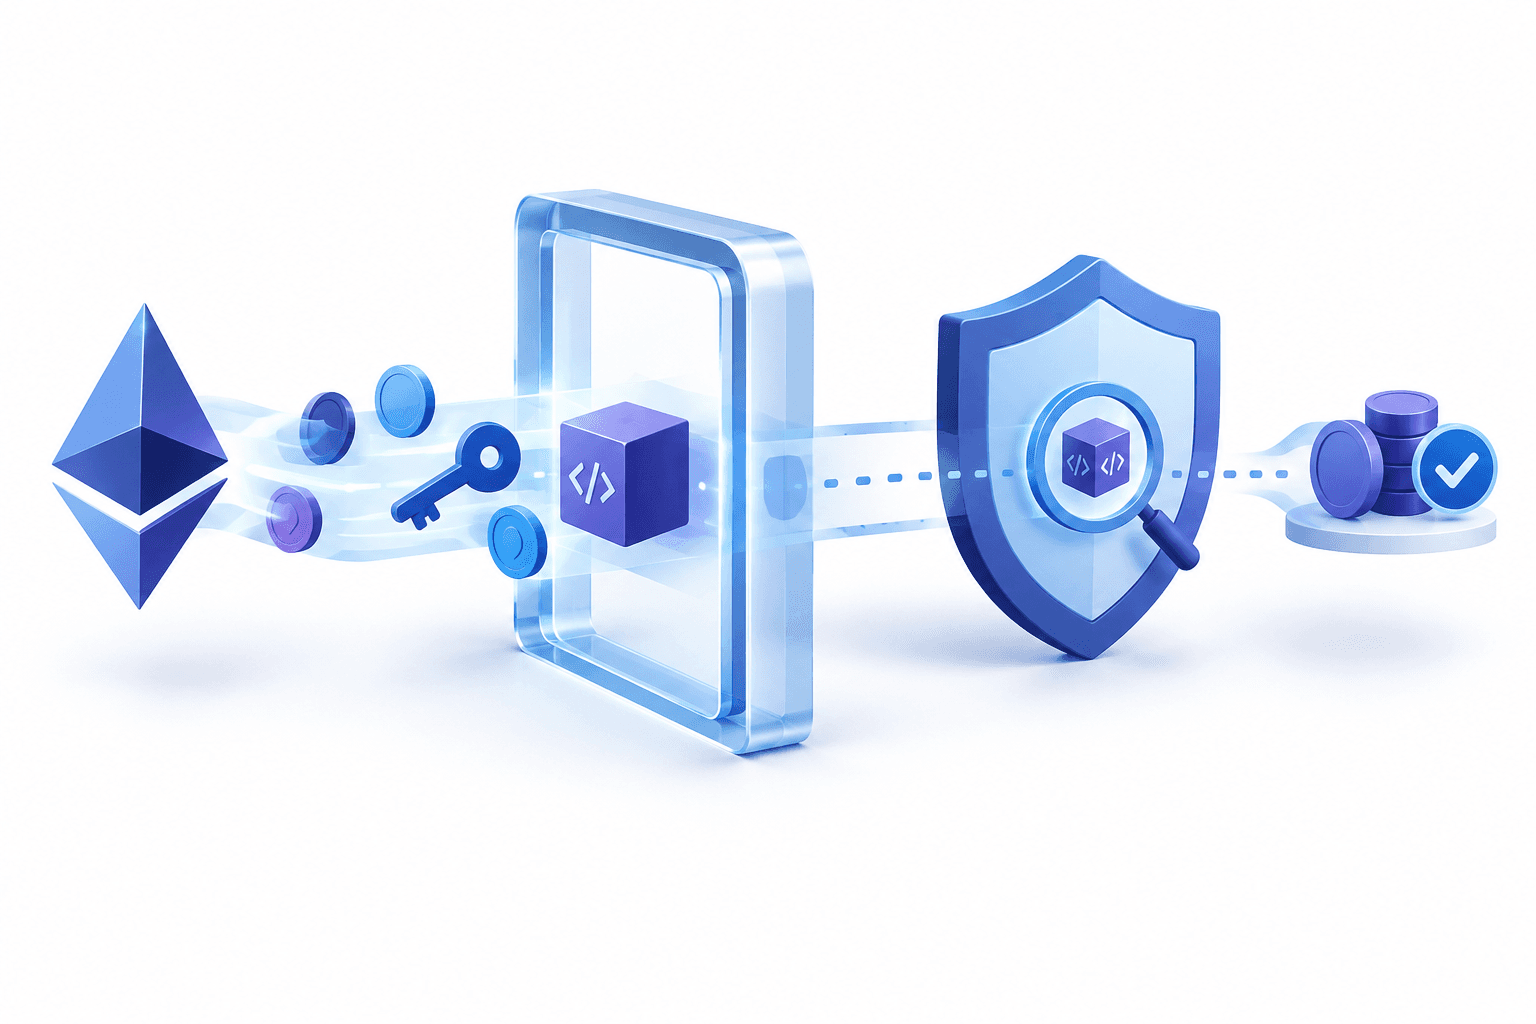
En påstand ville sammenligne en transaktions start- og sluttilstand ved hjælp af skrivebeskyttet logik, efter at dens handlinger er kørt. Betingelsen ville indgå i transaktionen og blive underskrevet sammen med handlingerne. Hvis betingelsen ikke blev opfyldt, ville handlingerne blive rullet tilbage.
Mulige regler omfatter et minimumsbeløb, der skal modtages, et loft over forbruget, begrænsninger på nye token-godkendelser eller bevarelse af en kontos kontrollogik. Den foreslåede inspektionsfunktion rækker ud over saldi og omfatter storage, kode, nyudrullede kontrakter og udsendte hændelser.
Eksisterende kontraktkontroller beskytter allerede udvalgte resultater. Uniswap kan afvise swaps, der giver mindre end et angivet minimumsoutput, og en Safe-guard kan undersøge kontotilstanden efter udførelsen. Begrænsningen er indsigten: Sådanne kontroller skal forudse, hvad der skal undersøges, og afhænger generelt af de grænseflader, andre kontrakter stiller til rådighed. En proxy behøver for eksempel ikke at have en funktion, der viser dens implementeringsadresse.
Native påstande ville gøre transaktionens samlede nettoeffekter tilgængelige for kontrol, også ændringer, som en almindelig guard måske ikke ved, at den skal lede efter. Men større indsigt er kun nyttig, hvis reglen er troværdig. En ondsindet brugergrænseflade kunne angive en betingelse, der tillader dens eget angreb, så politikken skal bygge på uafhængigt godkendte hensigter, kontopolitikker eller beskyttet protokollogik.
Hvilke oplysninger den foreslåede implementering ville gøre tilgængelige
Ethereum Foundations meddelelse om native transaktionspåstande beskriver EIP-7906 som en mulig implementering, ikke som et fastlagt design. Den bygger videre på frame-transaktionerne i EIP-8141, som organiserer validerings- og handlingstrin i en bestemt rækkefølge. EIP-8141 er planlagt til Hegotá; EIP-7906 er nået til status som Considered for Inclusion, men er ikke bekræftet til denne opgradering.
Med denne tilgang ville en skrivebeskyttet POST_TX-frame undersøge resultaterne ved afslutningen af udførelsen. De foreslåede instruktioner til dataadgang ville kun fungere inden for denne frame og ikke i hele EVM.
Oplysningerne ville beskrive nettoeffekter, ikke en historik over hver mellemliggende skrivning. En storage-slot, der ændres gentagne gange, ville blive vist med sine start- og slutværdier; en slot, der gendannes til sin oprindelige værdi, ville ikke blive vist. Derfor er det vigtigt at skelne mellem håndhævelse af sluttilstanden og overvågning af hvert trin i udførelsen.
Hvis en kontrol slog fejl, ville udførelsesdelen blive rullet tilbage, men transaktionen ville stadig indgå i blokken som mislykket. Den, der betaler for gas, skulle stadig betale for den gas, der blev brugt, så bevidst mislykkede transaktioner ikke kunne påføre transaktionsbyggere gratis udførelsesarbejde.
Hvor wallets og protokoller skulle ændres
Forslaget leverer en kontrolmekanisme, ikke et automatisk krav om at bruge den. For en brugers transaktioner skulle walleten gøre sin sikkerhedspolitik til en del af transaktionsopbygningen i stedet for at lade byggeren udelade den. Politikken kunne udledes af walletens egen simulering eller anvendes som en permanent kontoregel.
For protokoller skulle beskyttelsen indbygges i betingelserne for adgang til en beskyttet funktion. Det ville ikke være nok at levere en transaktion, der understøtter påstande: Kaldet skulle indeholde den specifikke kontrol, protokollen kræver. Det ville ændre integrationskravene for dem, der foretager kald, mens allerede udrullede, uforanderlige kontrakter ikke ville kunne få denne adgangskontrol eftermonteret.
Disse afhængigheder adskiller en potentielt stærk EVM-funktion fra en garanti for brugerne. Effektiv beskyttelse ville kræve både en velfunderet betingelse og software, der konsekvent sikrer, at betingelsen ikke kan omgås.
Hvad agenter og solver-arbejdsgange kunne få ud af det
Delegerede agenter kunne begrænses af resultater såvel som af tilladelser. Begrænsninger på, hvilke kontrakter en agent må bruge, eller hvor meget den må bruge, kunne suppleres med krav til, hvad hver transaktion efterlader.
Ved solver-baseret udførelse kunne en protokol fastsætte et acceptabelt resultat, samtidig med at solverens valg af rute overlades frit. Garantien ville være begrænset til en transaktion på ét netværk og ikke en rute, der strækker sig over flere kæder.
Påstande kunne også kontrollere, at en arbejdsgang afsluttes korrekt, for eksempel ved at returnere ubrugte tokens og tilbagekalde resterende godkendelser. Fonden indhenter input fra wallet- og protokolteams, mens designet videreudvikles. Disse potentielle anvendelser er derfor forskningsspor og ikke annoncerede produktfunktioner.
Konklusion
Native transaktionspåstande ville flytte en del af sikkerheden ved Ethereum-transaktioner fra fortolkning af en anmodning til håndhævelse af dens resultat. Deres praktiske værdi ville afhænge af troværdige politikker og af, at de wallets og protokoller, der har ansvaret for at anvende dem, tager dem i brug.
Læs flere nyheder
Flere nyheder fra FinanceVelix
Ansvarsfraskrivelse
Denne FinanceVelix-artikel indeholder generel information og udgør ikke personlig finansiel rådgivning, investeringsrådgivning, juridisk rådgivning eller skatterådgivning. Kryptopriser kan ændre sig hurtigt, og du kan miste alle investerede midler. Oplysningerne afspejler det materiale, der var tilgængeligt på udgivelsestidspunktet, og kan ændre sig. Kontrollér selv vigtige oplysninger, og rådfør dig om nødvendigt med en kvalificeret fagperson. Omtale af et aktiv, en virksomhed eller en tjeneste er ikke en anbefaling.