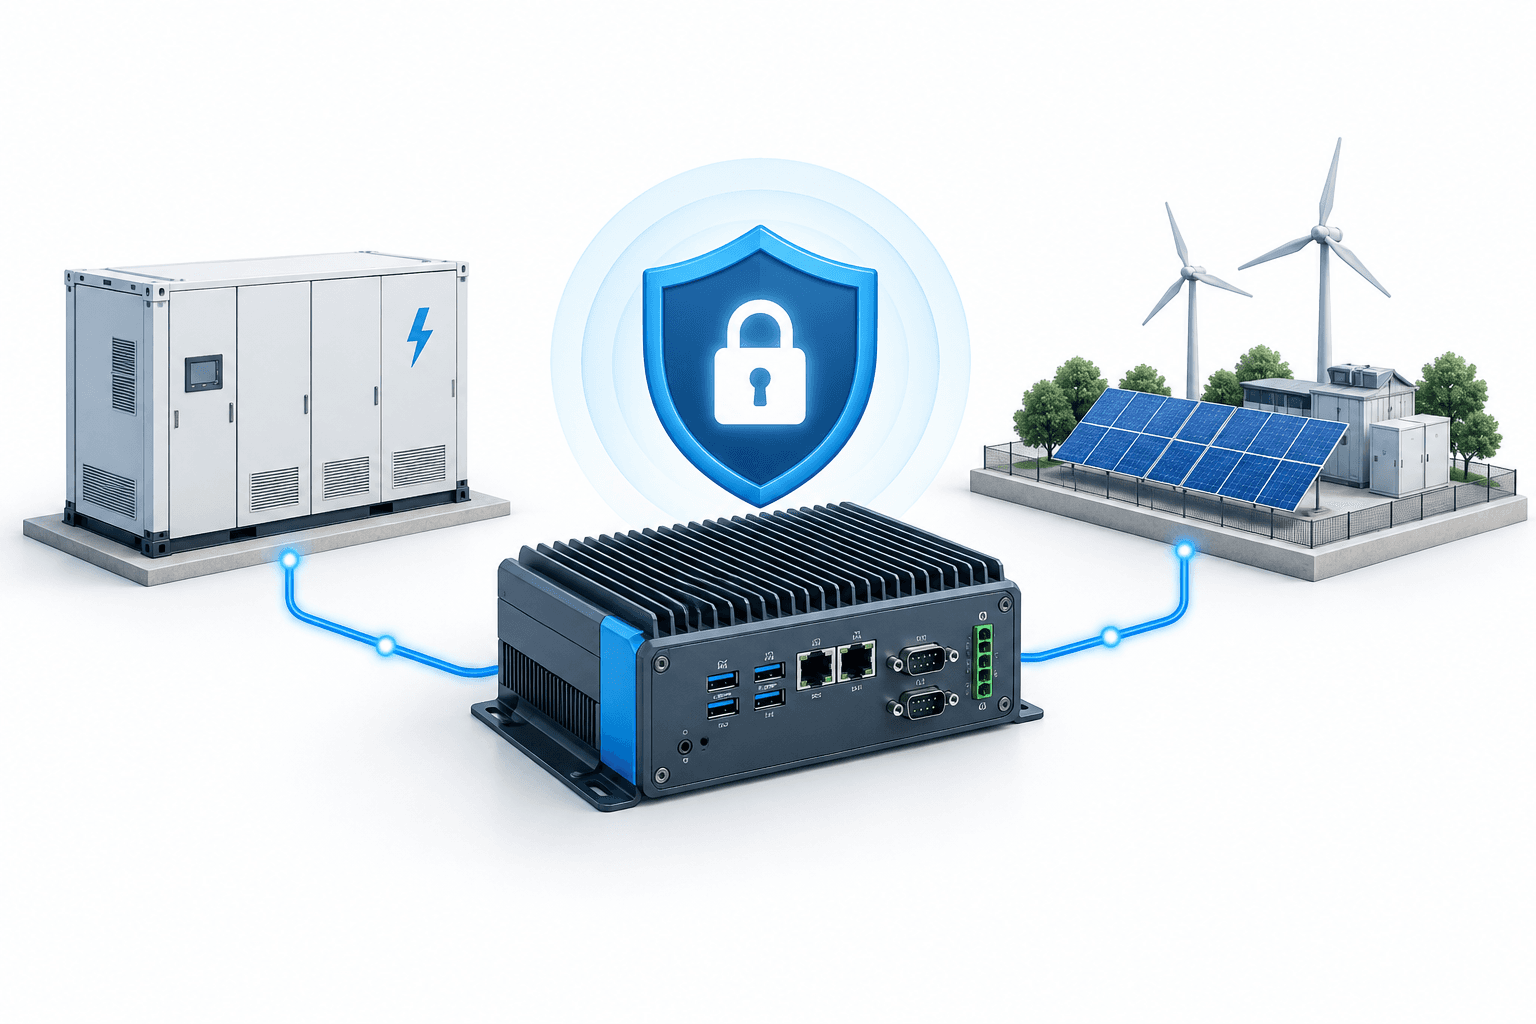
Advantech AFE-E630, ein eingebettetes industrielles Edge-System für Energieanwendungen und weitere Einsatzbereiche, hat von DEKRA eine Cybersicherheits-Konformitätsbescheinigung erhalten. Bei der Prüfung wurde festgestellt, dass die Sicherheitsfunktionen des Systems die einschlägigen Anforderungen der Security Level 2 im geprüften Umfang erfüllen.
Die wichtigsten Erkenntnisse
- DEKRA prüfte das Gerät anhand der Fassung von 2019 der IEC 62443-4-2, einer Norm für die Sicherheit industrieller Komponenten.
- Die Attestierung ersetzt keine Sicherheitsbewertung des übergeordneten Systems, in das das Gerät eingebunden ist.
- Bei der Prüfung handelt es sich nicht um eine Konformitätsbewertung nach dem EU Cyber Resilience Act.
Was die Prüfung des Advantech AFE-E630 umfasst
DEKRA bewertete das AFE-E630 als Host-Gerät in sieben grundlegenden Sicherheitsbereichen. Dazu gehören Zugriff und Authentifizierung, Nutzungskontrolle, Systemintegrität und Vertraulichkeit, Einschränkungen des Datenflusses, Reaktion auf Sicherheitsvorfälle und Verfügbarkeit.
Laut Advantech kann das System Felddaten und Gerätekommunikation in Anwendungen wie Energiespeichermanagement, Mikronetzsteuerung und industriellen Edge-Gateways verarbeiten.
Das Ergebnis liefert Integratoren Nachweise zu den in der Komponente geprüften Funktionen. Es beseitigt nicht sämtliche Cybersicherheitsrisiken eines Einsatzes: Diese Risiken hängen davon ab, wie das übergeordnete System ausgelegt und vernetzt ist.
Wie das Ergebnis mit den EU-Vorschriften zusammenhängt
Der EU Cyber Resilience Act umfasst unter anderem Anforderungen an die sichere Produktentwicklung, den Umgang mit Schwachstellen und die Wartung nach dem Inverkehrbringen von Produkten. Seit dem 11. September 2026 sind Hersteller verpflichtet, aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle zu melden, die Produkte im Geltungsbereich des Gesetzes betreffen.
Hersteller, die den EU-Markt in Betracht ziehen, müssen feststellen, ob ihre Produkte unter das Gesetz fallen und welche Anforderungen und welcher Bewertungsweg gelten. Eine Prüfung nach IEC 62443-4-2 kann die Überprüfung vorhandener technischer Nachweise unterstützen, belegt jedoch nicht die Konformität mit dem EU-Gesetz.
Nächster Meilenstein
Die wichtigsten Anforderungen des Cyber Resilience Act sollen ab dem 11. Dezember 2027 gelten.
Weitere Nachrichten lesen
Weitere Nachrichten von FinanceVelix
Haftungsausschluss
Dieser Artikel von FinanceVelix enthält allgemeine Informationen und stellt keine personalisierte Finanz-, Anlage-, Rechts- oder Steuerberatung dar. Marktpreise, Zinssätze und wirtschaftliche Bedingungen können sich ändern; Anlagen sind mit Verlustrisiken verbunden. Die Angaben entsprechen dem zum Veröffentlichungszeitpunkt verfügbaren Material und können sich ändern. Prüfen Sie wichtige Informationen eigenständig und ziehen Sie bei Bedarf eine qualifizierte Fachperson hinzu. Die Erwähnung eines Vermögenswerts, eines Unternehmens oder einer Dienstleistung stellt keine Empfehlung dar.



Kommentare
Seien Sie respektvoll. Kein Spam, kein Auftreten unter fremder Identität und keine privaten Zugangsdaten. Gewöhnliche Beiträge und Kommentare erscheinen sofort; verdächtige Links werden zur Überprüfung zurückgehalten.
Bitte warten Sie...