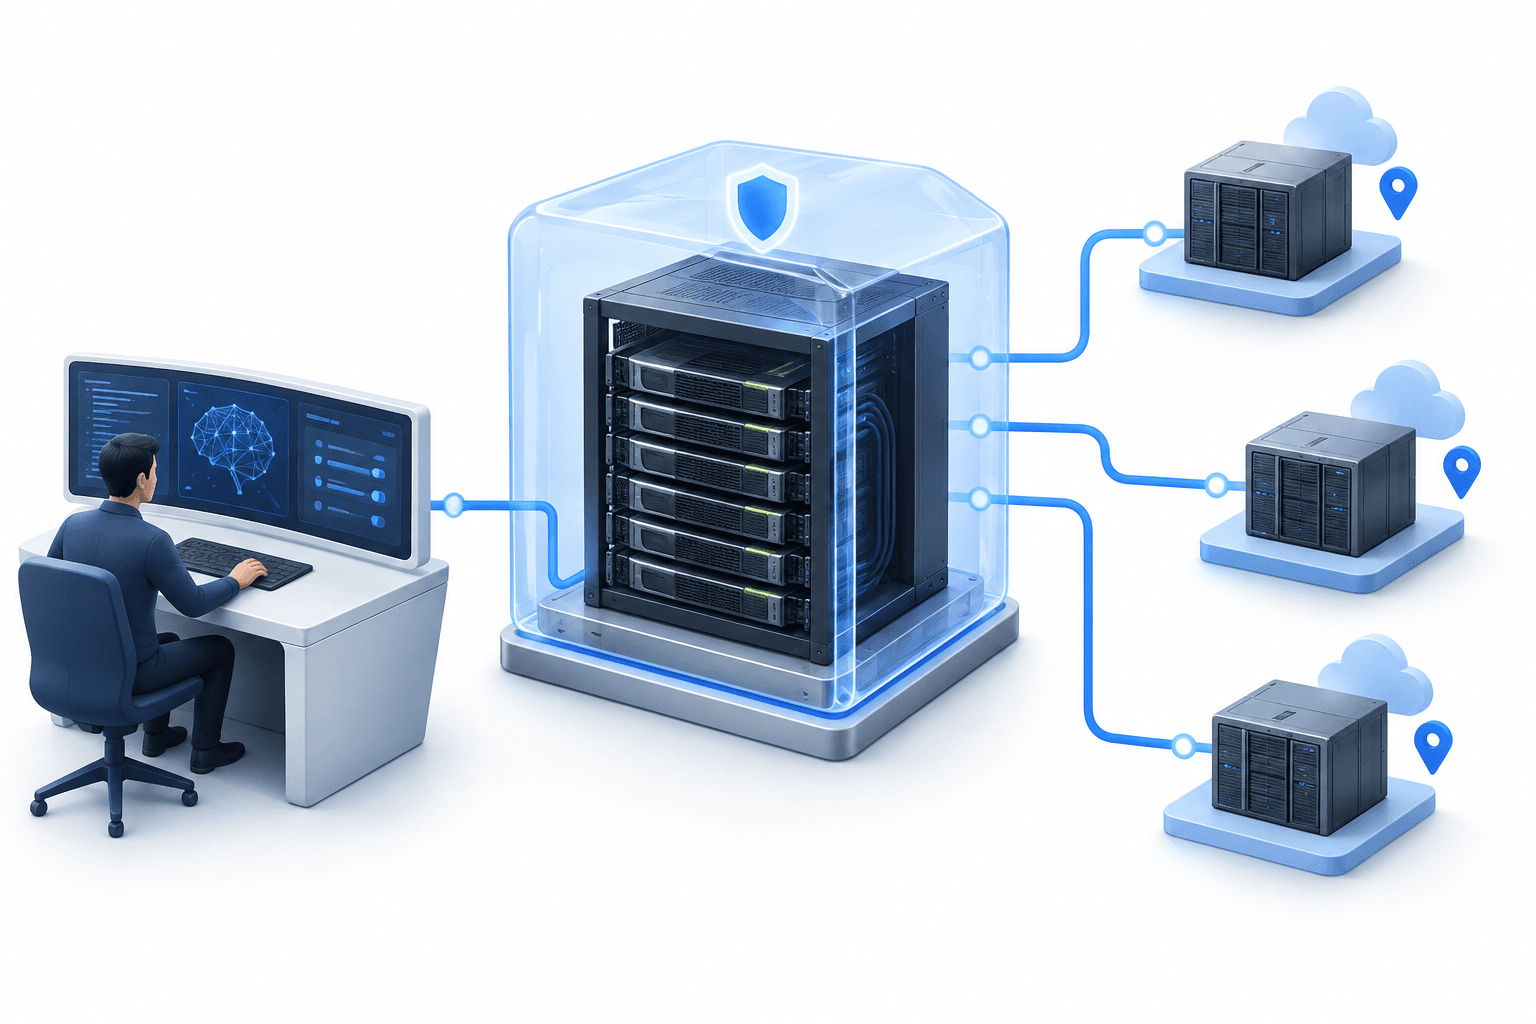
NVIDIA Confidential Computing ergänzt Confidential Bare Metal, eine Bereitstellungsoption, die Entwicklern fortschrittlicher Modelle ermöglichen soll, sensible Workloads auf dedizierter Infrastruktur von Drittanbietern auszuführen und dabei die Kontrolle über ihre Modelle, Daten und ihren Software-Stack zu behalten. Die Erweiterung bietet Entwicklern eine weitere Möglichkeit, externe Rechenkapazitäten zu nutzen, ohne eine virtualisierte Umgebung einzusetzen.
Wichtige Erkenntnisse
- Mit Confidential Bare Metal können Entwickler von Modellen ihren eigenen Software-Stack auf dedizierter NVIDIA-Infrastruktur von Drittanbietern betreiben.
- Cohere plant, die Option in Model Vault zu integrieren, während Google Cloud die Unterstützung auf A4X-Max-Instanzen ausweitet.
- Die Plattformunterstützung wird auf Grace-Blackwell- und Rubin-Systeme ausgeweitet; Unterstützung für DSX OS und Funktionen für Systempartner sind geplant.
Inhaltsverzeichnis
- Was sich durch NVIDIA Confidential Computing ändert
- Wie sich die Bereitstellungsoptionen unterscheiden
- Was Cohere und Google Cloud unternehmen
- Stand der Plattformunterstützung
- Fazit
Was sich durch NVIDIA Confidential Computing ändert
Die zentrale Neuerung besteht darin, den Schutz durch Confidential Computing mit der Kontrolle über eine Bare-Metal-Softwareumgebung zu verbinden. NVIDIA zufolge können Entwickler von Modellen einen maßgeschneiderten Stack – einschließlich Host- und Plattforminfrastruktursoftware – auf Cloud-, Neocloud- und Unternehmensinfrastruktur von Drittanbietern besitzen und betreiben.
Das Unternehmen führt Sicherheitskontrollen für Plattformen ein, die Daten während der Übertragung schützen, die Integrität der Plattform messen und Zugriffsbeschränkungen auf Hardwareebene durchsetzen sollen. Die Confidential-Computing-Architektur nutzt hardwarebasierte Isolation und kryptografische Attestierung, um Modelle und Daten während der Ausführung zu schützen.
Für Entwickler, die zusätzliche Trainings- und Inferenzkapazitäten benötigen, positioniert NVIDIA die Erweiterung als Möglichkeit, mehr geografische, souveräne und betriebliche Optionen zu nutzen. Unterstützte Infrastrukturanbieter erhalten ihrerseits die Möglichkeit, sensible Workloads zu bedienen, die einen starken Schutz der Privatsphäre von Modellen und Daten erfordern.
| Element | Details |
|---|---|
| Confidential Bare Metal | Neue Bereitstellungsoption für sensible Workloads auf dedizierter Infrastruktur von Drittanbietern, bei der die Entwickler die Kontrolle über den Software-Stack behalten. |
| Confidential Containers | Bereitstellungsoption für Kubernetes-Umgebungen innerhalb der konvergierten Sicherheitsarchitektur von NVIDIA. |
| Confidential Virtual Machines | Bereitstellungsoption für virtualisierte Umgebungen. |
| Cohere Model Vault | Cohere plant die Integration von Confidential Bare Metal unter Verwendung vertrauenswürdiger Ausführungsumgebungen von NVIDIA. |
| Google Cloud | Weitet die Unterstützung für Confidential Bare Metal auf A4X-Max-Instanzen aus, die von NVIDIA-GB300-NVL72-Systemen angetrieben werden. |
| NVIDIA DSX OS | Wird alle NVIDIA-Confidential-Computing-Modi für Anbieter unterstützen, die KI-Fabriken aufbauen. |
Wie sich die Bereitstellungsoptionen unterscheiden
Bare Metal ergänzt Confidential Containers und Confidential Virtual Machines in der von NVIDIA beschriebenen konvergierten Sicherheitsarchitektur. Der Unterschied liegt in der Betriebsumgebung: dedizierte Bare-Metal-Infrastruktur, Kubernetes-Umgebungen oder virtualisierte Umgebungen.
Diese Wahl ist wichtig, weil Unternehmen ein Bereitstellungsmodell wählen können, das ihren Vertrauensgrenzen und betrieblichen Anforderungen entspricht. Die neue Option richtet sich insbesondere an Entwickler, die ihre eigene Host- und Plattformsoftware ausführen möchten, statt Container- oder virtuelle Maschinen zu verwenden.
Was Cohere und Google Cloud unternehmen
Cohere plant, Confidential Bare Metal in Cohere Model Vault zu integrieren. Die geplante Integration würde vertrauenswürdige Ausführungsumgebungen von NVIDIA Confidential Computing nutzen, um die hardwarebasierte Sicherheit auf die GPU auszuweiten und Modelle und Daten während der Ausführung im Speicher und über Verbindungen hinweg zu schützen.
Google Cloud weitet die Unterstützung für Confidential Bare Metal auf A4X-Max-Instanzen aus, die von NVIDIA-GB300-NVL72-Systemen angetrieben werden. NVIDIA zufolge werden diese Instanzen nicht virtualisiertes, beschleunigtes Computing mit kryptografischem Schutz für Trainingsdaten und geistiges Eigentum an Modellen kombinieren.
Es handelt sich um unterschiedliche Schritte bei der Einführung: Cohere beschreibt eine geplante Integration in seine Modellplattform, während Google Cloud die Infrastrukturunterstützung ausweitet. Keiner dieser Schritte ist als Beleg dafür zu verstehen, dass alle Anbieter im breiteren NVIDIA-Ökosystem die Einführung von Confidential Bare Metal abgeschlossen haben.
Stand der Plattformunterstützung
NVIDIA zufolge erstreckt sich die Unterstützung für Confidential Computing inzwischen auf Grace-Blackwell-NVL72-Systeme im Rack-Maßstab sowie auf die x86-basierten Systeme HGX Rubin NVL8 und DGX Rubin NVL8. Dadurch wird die Zahl der Hardwareplattformen erweitert, die von der Sicherheitsarchitektur abgedeckt werden.
Als Anbieter, die Bereitstellungen von NVIDIA Confidential Computing unterstützen, nennt das Unternehmen CoreWeave, Firmus, GMI Cloud, Google Cloud, IREN, Lambda, Microsoft Azure Infrastructure, Nebius, Nscale und Vultr. Diese Aussage zum Ökosystem bezieht sich allgemein auf Confidential Computing und belegt nicht, dass bei jedem Anbieter identische Bereitstellungsoptionen verfügbar sind.
Weitere Unterstützung ist noch für die Zukunft vorgesehen. Cisco, Dell Technologies, HPE, Lenovo, Supermicro und Bull werden die Funktionen über NVIDIA-Certified Systems unterstützen. Auch NVIDIA DSX OS wird sämtliche Confidential-Computing-Modi unterstützen und damit eine Softwaregrundlage für Cloud-Anbieter schaffen, die KI-Fabriken mit vertraulichen Workloads aufbauen und betreiben.
Fazit
Die Erweiterung bietet Entwicklern von Modellen eine Confidential-Computing-Option, die auf dedizierter Infrastruktur und der Kontrolle über den Software-Stack beruht. Ihre praktische Reichweite ergibt sich aus der erweiterten Hardwareunterstützung und anbieterspezifischen Schritten, darunter Cohere’s geplante Integration und die Infrastrukturerweiterung von Google Cloud.
Weitere Nachrichten lesen
Weitere Nachrichten von FinanceVelix
Haftungsausschluss
Dieser FinanceVelix-Artikel dient der allgemeinen Information und stellt keine persönliche Finanz-, Anlage-, Rechts- oder Steuerberatung dar. Marktpreise, Zinssätze und wirtschaftliche Bedingungen können sich ändern; Anlagen sind mit Verlustrisiken verbunden. Die Fakten entsprechen dem zum Veröffentlichungszeitpunkt verfügbaren Informationsstand und können sich ändern. Prüfen Sie wichtige Informationen eigenständig und wenden Sie sich bei Bedarf an eine qualifizierte Fachperson. Die Erwähnung eines Vermögenswerts, eines Unternehmens oder einer Dienstleistung stellt keine Empfehlung dar.