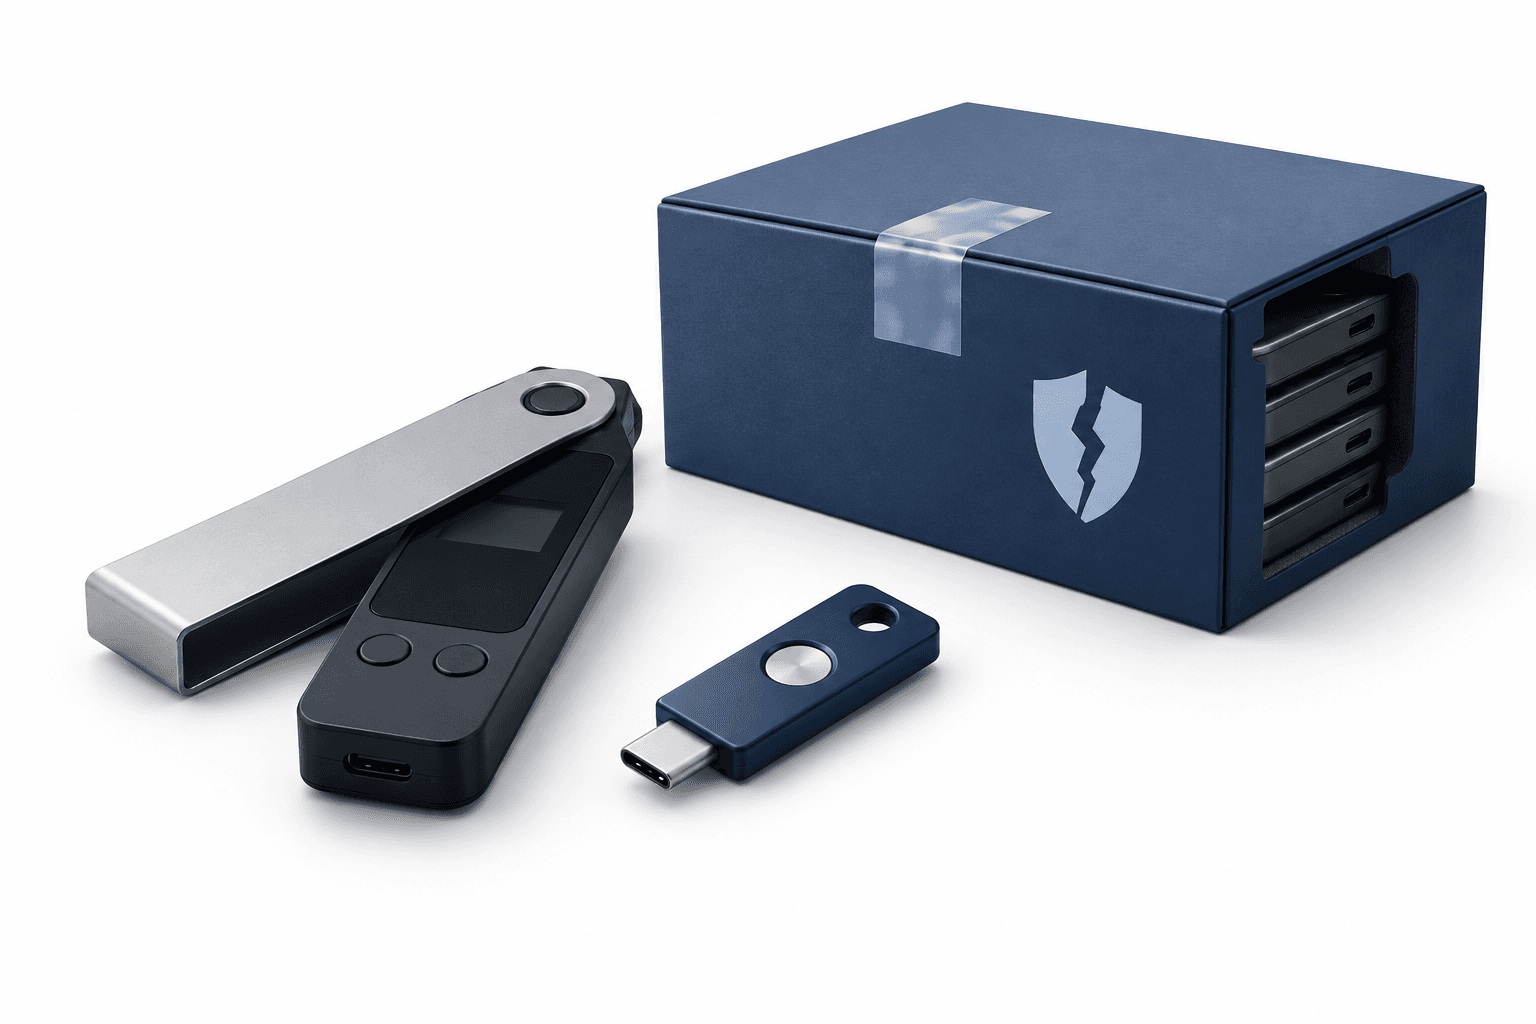
Keystone वॉलेट में सेंध के बाद क्रिप्टोकरेंसी हार्डवेयर वॉलेट निर्माता ने 18,835 न बिके डिवाइस नष्ट करने की योजना बनाई है। हमलावरों ने उस कुंजी तक पहुंच हासिल कर ली थी जिसका उपयोग यह सत्यापित करने के लिए किया जाता है कि उसके उत्पाद असली हैं या नहीं। Keystone ने प्रतिस्थापन डिवाइस तैयार करने के दौरान वेबसाइट पर मिले उन ऑर्डरों की शिपमेंट रोक दी है जिन्हें अभी पूरा नहीं किया गया था।
मुख्य बातें
- चोरी हुई प्रमाणीकरण कुंजी नकली वॉलेट को Keystone की सत्यापन प्रक्रिया में खरा उतरने में सक्षम बना सकती है।
- कंपनी ने संभावित रूप से उजागर खरीद और चेकआउट रिकॉर्ड की संख्या 38,837 बताई है, जो जरूरी नहीं कि इतने ही अलग-अलग व्यक्तियों से संबंधित हों।
- Keystone ने कहा कि रिकवरी वाक्यांश, निजी कुंजियां, पासवर्ड और भुगतान संबंधी जानकारी से छेड़छाड़ नहीं हुई।
Keystone वॉलेट में सेंध का न बिके डिवाइसों पर असर क्यों पड़ा
26 अक्टूबर, 2026 को जांच संबंधी अपडेट में Keystone ने कहा कि हमलावरों ने 20 अक्टूबर को उसके ऑनलाइन स्टोर में सेंध के दौरान उसकी WebAuth डिवाइस-प्रमाणीकरण कुंजी तक पहुंच हासिल की थी। कंपनी ने कहा कि हमलावरों ने वेबसाइट से जुड़े तीसरे पक्ष के डेटा-मॉनिटरिंग टूल की एक खामी का फायदा उठाया।
निर्माण के दौरान यह कुंजी वॉलेट में शामिल की जाती है और बाद में इसे मिटाया या फिर से लिखा नहीं जा सकता। Keystone प्रभावित इन्वेंटरी को बांटने के बजाय नष्ट करने की योजना बना रहा है, ताकि ऐसे डिवाइस वितरित न किए जाएं जिनकी प्रामाणिकता स्थापित करना मुश्किल हो सकता है। भविष्य में उत्पादन के लिए नई कुंजी का इस्तेमाल किया जाएगा।
Keystone ने कहा कि इस क्रेडेंशियल से रिकवरी वाक्यांश बनाए नहीं जा सकते, निजी कुंजियां निकाली नहीं जा सकतीं और लेनदेन अधिकृत नहीं किए जा सकते। हालांकि, कुंजी रखने वाला हमलावर सत्यापन के दौरान किसी नकली डिवाइस को असली दिखा सकता है।
मौजूदा वॉलेट मालिकों के लिए सलाह
Keystone ने कहा कि 20 अक्टूबर से पहले प्राप्त और प्रमाणित किए गए वॉलेट इस्तेमाल के लिए सुरक्षित हैं। उसने उन ग्राहकों को अतिरिक्त सत्यापन के लिए आधिकारिक सहायता टीम से संपर्क करने की सलाह दी, जिन्हें उस तारीख के बाद पुरानी कुंजी वाले डिवाइस मिले थे।
कंपनी ने कहा कि वह भौतिक रूप से उत्पाद वापस नहीं मंगा रही है और ग्राहकों से मौजूदा वॉलेट लौटाने के लिए नहीं कहेगी। प्रतिस्थापन डिवाइस तैयार करने के दौरान उसने प्रीऑर्डर मॉडल अपनाया है।
ग्राहकों की जानकारी उजागर
Keystone ने खरीद के ऐसे 25,964 रिकॉर्ड की पहचान की जिनमें ग्राहकों की पहचान बताने वाली जानकारी अब भी मौजूद थी। इसके अलावा, अधूरे चेकआउट के 12,873 रिकॉर्ड में नाम, संपर्क विवरण और शिपिंग संबंधी जानकारी थी। कुल 38,837 रिकॉर्ड जरूरी नहीं कि इतनी ही संख्या में लोगों से संबंधित हों।
कंपनी ने कहा कि उसकी स्वचालित विलोपन प्रणाली घोषित 180-दिन की डेटा-प्रतिधारण नीति को लगातार लागू करने में विफल रही थी। उसने प्रतिधारण अवधि घटाकर 90 दिन कर दी है और समयसीमा पार कर चुके रिकॉर्ड हटाने के अनुरोध भेजे हैं। Shopify की प्रक्रिया समय-सारणी के अनुसार, ये अनुरोध 3 नवंबर तक पूरे होने की उम्मीद थी।
Keystone की योजना प्रभावित ग्राहकों को व्यक्तिगत रूप से सूचित करने और यह जांचने के लिए एक सेवा शुरू करने की है कि उनकी जानकारी उजागर हुई थी या नहीं। कंपनी ने कहा कि उसने यूरोपीय संघ और यूनाइटेड किंगडम सहित संबंधित अधिकार क्षेत्रों के नियामकों और कानून प्रवर्तन एजेंसियों को सूचित कर दिया है।
अगला प्रमुख पड़ाव
अगला घोषित प्रमुख पड़ाव समयसीमा पार कर चुके डेटा-विलोपन अनुरोधों के 3 नवंबर तक पूरे होने की उम्मीद है।
और खबरें पढ़ें
अस्वीकरण
FinanceVelix का यह लेख सामान्य जानकारी प्रदान करता है, व्यक्तिगत वित्तीय, निवेश, कानूनी या कर संबंधी सलाह नहीं। बाजार मूल्य, ब्याज दरें और आर्थिक स्थितियां बदल सकती हैं; निवेश में नुकसान का जोखिम होता है। तथ्य प्रकाशन के समय उपलब्ध सामग्री पर आधारित हैं और बदल सकते हैं। महत्वपूर्ण जानकारी की स्वतंत्र रूप से पुष्टि करें और जरूरत पड़ने पर किसी योग्य पेशेवर से परामर्श लें। किसी परिसंपत्ति, कंपनी या सेवा का उल्लेख समर्थन या सिफारिश नहीं है।


टिप्पणियाँ
सम्मानजनक रहें। कोई स्पैम, प्रतिरूपण या निजी क्रेडेंशियल नहीं। साधारण पोस्ट और टिप्पणियां तुरंत दिखाई देती हैं; संदिग्ध लिंक समीक्षा के लिए रखे जाते हैं।
कृपया प्रतीक्षा करें…