Ethereum Foundation ऐसे लेनदेन संबंधी अभिकथनों की पड़ताल कर रहा है, जिनसे उपयोगकर्ता लेनदेन के अंतिम परिणाम पर लागू की जा सकने वाली शर्तें जोड़ सकेंगे—सिर्फ अनुरोधित कार्रवाई को मंज़ूरी देने पर निर्भर रहने के बजाय। इसकी यह शोध पहल, Trillion Dollar Security कार्यक्रम का हिस्सा है, लेनदेन सुरक्षा की एक कमी को दूर करने पर केंद्रित है: वैध हस्ताक्षर इस बात की गारंटी नहीं देता कि परिणामस्वरूप शेष राशि, अनुमतियाँ या खाते पर नियंत्रण, हस्ताक्षरकर्ता की मंशा के अनुरूप होंगे।
मुख्य बातें
- प्रस्तावित जाँचें निष्पादन के दौरान लेनदेन के परिणामों का मूल्यांकन करेंगी और हस्ताक्षरित नियम का उल्लंघन करने वाली कार्रवाइयों को वापस पलट देंगी।
- सुरक्षा ऐसे नियमों पर निर्भर करती है, जिन्हें संभावित रूप से प्रभावित लेनदेन निर्माता से स्वतंत्र रूप से मंज़ूरी दी गई हो।
- यह शोध वॉलेट सुरक्षा नीतियों, प्रत्यायोजित एजेंटों और सॉल्वर वर्कफ़्लो को सहारा दे सकता है, लेकिन इसे लागू करने की घोषणा नहीं की गई है।
विषय-सूची
- लेनदेन को मंज़ूरी देने के बाद भी नुकसान क्यों हो सकता है
- लेनदेन संबंधी अभिकथन परिणाम की जाँच कैसे करेंगे
- प्रस्तावित कार्यान्वयन में क्या-क्या देखा जा सकेगा
- वॉलेट और प्रोटोकॉल में कहाँ बदलाव आवश्यक होंगे
- एजेंट और सॉल्वर वर्कफ़्लो को क्या लाभ मिल सकते हैं
- निष्कर्ष
लेनदेन को मंज़ूरी देने के बाद भी नुकसान क्यों हो सकता है
Ethereum उपयोगकर्ता द्वारा अधिकृत अनुरोध को निष्पादित करते समय उपलब्ध कोड और स्टेट के आधार पर चलाता है। ये परिस्थितियाँ उपयोगकर्ता द्वारा जाँची गई परिस्थितियों से अलग हो सकती हैं। उदाहरण के लिए, निष्पादन से पहले प्रॉक्सी का इम्प्लीमेंटेशन बदल सकता है, जबकि लेनदेन का क्रम किसी स्वैप को मिलने वाली कीमत बदल सकता है।
फाउंडेशन भ्रामक अनुरोधों और अवांछित परिणामों के बीच अंतर करता है। Bybit और BadgerDAO हमलों में, प्रभावित फ्रंटएंड ने हस्ताक्षर के ऐसे अनुरोध दिखाए जो उपयोगकर्ताओं के समझे हुए अनुरोधों से अलग थे। इसके विपरीत, अनुरोध को सही-सही दिखाए जाने पर भी उससे आर्थिक रूप से नुकसानदेह परिणाम संभव हो सकता है।
इसका उदाहरण Aave और CoW का कोलेटरल स्वैप है, जिसमें लगभग $50.4 million के aEthUSDT शामिल थे। AAVE की कम लिक्विडिटी और CoW की गैस सीमा के कारण सत्यापित कोट लगभग 329 aEthAAVE का था। कीमत पर 99.9 प्रतिशत प्रभाव की चेतावनी दिखाई देने और पूरी राशि खो सकने की पुष्टि के बावजूद, उपयोगकर्ता ने हस्ताक्षर किए और उसे लगभग $36,000 मूल्य के टोकन मिले।
यह अंतर बताता है कि लेनदेन का बेहतर विवरण देना ही पूरा समाधान नहीं है। Clear Signing उपयोगकर्ताओं को अनुरोधित कार्रवाई समझने में मदद करता है। सिमुलेशन चुने गए चेन स्टेट के आधार पर प्रभाव का अनुमान लगाता है। इनमें से कोई भी अपने-आप वास्तव में होने वाले परिणाम पर स्वतंत्र शर्त लागू नहीं करता।
| आइटम | विवरण |
|---|---|
| TXTRACE | लेनदेन के शुद्ध स्टेट बदलावों और उत्सर्जित इवेंट की सूची देता है। |
| TXDIFF | निर्दिष्ट पतों और स्टोरेज स्लॉट के शुरुआती तथा अंतिम मान प्राप्त करता है। |
| EVENTDATACOPY | जाँच के लिए किसी इवेंट का डेटा मेमोरी में कॉपी करता है। |
| डिप्लॉयमेंट की जानकारी | प्रस्तावित स्टेट-परिवर्तन डेटा में नए डिप्लॉय किए गए कॉन्ट्रैक्ट और उनके कोड हैश शामिल हैं। |
लेनदेन संबंधी अभिकथन परिणाम की जाँच कैसे करेंगे
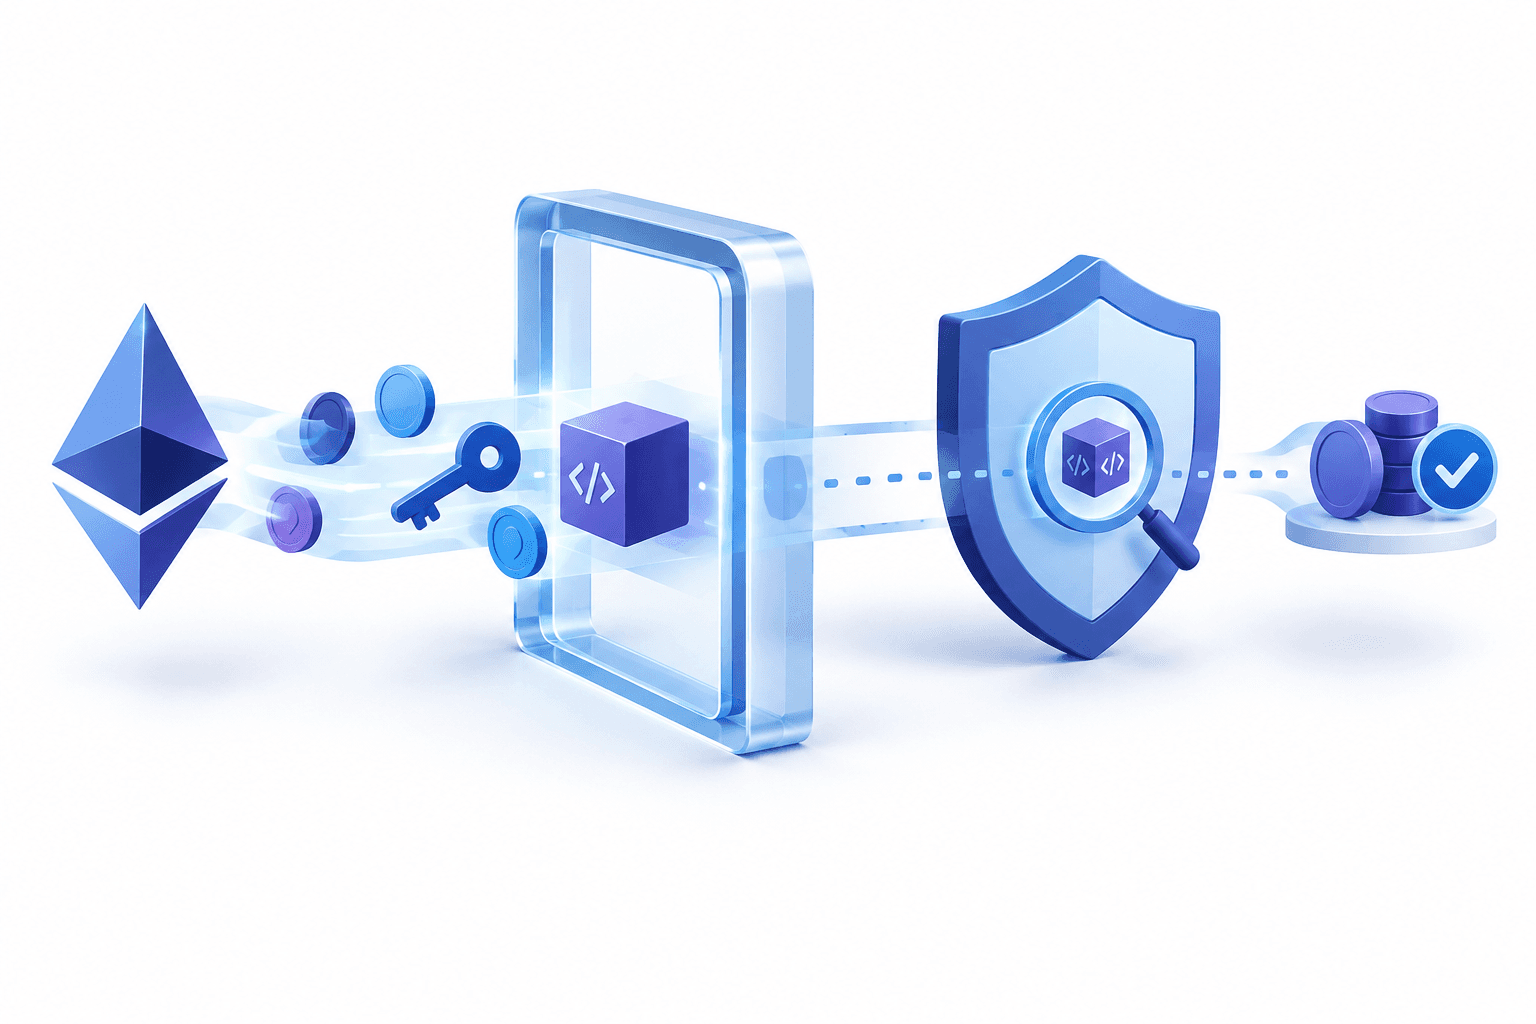
अभिकथन, कार्रवाई पूरी होने के बाद, रीड-ओनली लॉजिक का उपयोग करके लेनदेन के शुरुआती और अंतिम स्टेट की तुलना करेगा। शर्त लेनदेन में शामिल होगी और कार्रवाइयों के साथ उस पर हस्ताक्षर किए जाएँगे। शर्त पूरी न होने पर वे कार्रवाइयाँ रिवर्ट हो जाएँगी।
संभावित नियमों में न्यूनतम प्राप्त राशि, खर्च की अधिकतम सीमा, नए टोकन अनुमोदनों पर पाबंदियाँ या खाते के नियंत्रण लॉजिक को यथावत रखना शामिल है। प्रस्तावित निरीक्षण क्षमता शेष राशियों से आगे बढ़कर स्टोरेज, कोड, नए डिप्लॉय किए गए कॉन्ट्रैक्ट और उत्सर्जित इवेंट तक पहुँचती है।
मौजूदा कॉन्ट्रैक्ट जाँचें पहले से ही कुछ चुने हुए परिणामों की सुरक्षा करती हैं। Uniswap निर्दिष्ट न्यूनतम आउटपुट से कम वाले स्वैप को अस्वीकार कर सकता है, और Safe guard निष्पादन के बाद खाते का स्टेट जाँच सकता है। इसकी सीमा दृश्यता है: ऐसी जाँचों में पहले से अनुमान लगाना पड़ता है कि किस चीज़ का निरीक्षण करना है, और आम तौर पर वे इस बात पर निर्भर करती हैं कि दूसरे कॉन्ट्रैक्ट कौन-से इंटरफ़ेस उपलब्ध कराते हैं। उदाहरण के लिए, किसी प्रॉक्सी के लिए ऐसा फ़ंक्शन देना ज़रूरी नहीं है जो उसका इम्प्लीमेंटेशन पता बताए।
नेटिव अभिकथन लेनदेन के सभी शुद्ध प्रभावों को जाँच के लिए उपलब्ध कराएँगे—उन बदलावों समेत जिन्हें कोई सामान्य गार्ड देखना आवश्यक न समझे। लेकिन अधिक व्यापक दृश्यता तभी उपयोगी है जब नियम भरोसेमंद हो। कोई दुर्भावनापूर्ण फ्रंटएंड ऐसी शर्त दे सकता है जो उसके अपने हमले को अनुमति दे, इसलिए नीति स्वतंत्र रूप से मंज़ूर की गई मंशा, खाता नीति या संरक्षित प्रोटोकॉल लॉजिक से आनी चाहिए।
प्रस्तावित कार्यान्वयन में क्या-क्या देखा जा सकेगा
नेटिव लेनदेन अभिकथनों पर फाउंडेशन की घोषणा में EIP-7906 को संभावित कार्यान्वयन के रूप में बताया गया है, न कि तयशुदा डिज़ाइन के रूप में। यह EIP-8141 के फ्रेम लेनदेन पर आधारित है, जो सत्यापन और कार्रवाई के चरणों को क्रमबद्ध करते हैं। EIP-8141 को Hegotá के लिए निर्धारित किया गया है; EIP-7906 को शामिल करने पर विचार किया जा रहा है, लेकिन उस अपग्रेड में इसकी पुष्टि नहीं हुई है।
इस तरीके में, रीड-ओनली POST_TX फ्रेम निष्पादन के अंत में परिणामों का निरीक्षण करेगा। प्रस्तावित डेटा-एक्सेस निर्देश पूरे EVM में इस्तेमाल होने के बजाय केवल इसी फ्रेम में काम करेंगे।
यह जानकारी शुद्ध प्रभावों का विवरण देगी, न कि हर मध्यवर्ती लेखन का इतिहास। बार-बार बदले गए स्टोरेज स्लॉट के शुरुआती और अंतिम मान दिखेंगे; मूल मान पर लौट आए स्लॉट नहीं दिखेंगे। इसलिए अंतिम-स्टेट लागू करने और निष्पादन के हर चरण की निगरानी करने के बीच का अंतर महत्वपूर्ण है।
जाँच विफल होने पर निष्पादन का मुख्य भाग रिवर्ट हो जाएगा, लेकिन असफल लेनदेन ब्लॉक में बना रहेगा। गैस भुगतानकर्ता खर्च की गई गैस का भुगतान फिर भी करेगा, जिससे जानबूझकर विफल किए गए लेनदेन बिल्डरों पर बिना शुल्क के निष्पादन का काम नहीं थोप सकेंगे।
वॉलेट और प्रोटोकॉल में कहाँ बदलाव आवश्यक होंगे
प्रस्ताव जाँच का तंत्र देता है, इसका स्वतः उपयोग अनिवार्य नहीं करता। उपयोगकर्ता के लेनदेन में वॉलेट को सुरक्षा नीति को लेनदेन बनाने की प्रक्रिया का हिस्सा बनाना होगा, ताकि बिल्डर उसे छोड़ न सके। यह नीति वॉलेट के अपने सिमुलेशन से निकल सकती है या खाते के स्थायी नियम के रूप में लागू हो सकती है।
प्रोटोकॉल के लिए, संरक्षित फ़ंक्शन तक पहुँच की शर्तों में सुरक्षा शामिल करनी होगी। केवल ऐसा लेनदेन देना पर्याप्त नहीं होगा जो अभिकथन समर्थित कर सके: कॉल में वही विशिष्ट जाँच शामिल होनी चाहिए जिसकी प्रोटोकॉल माँग करता है। इससे कॉल करने वालों के लिए इंटीग्रेशन संबंधी आवश्यकताएँ बदलेंगी, जबकि पहले से डिप्लॉय किए गए अपरिवर्तनीय कॉन्ट्रैक्ट में पहुँच-संबंधी वह जाँच बाद में नहीं जोड़ी जा सकेगी।
ये निर्भरताएँ EVM की संभावित रूप से शक्तिशाली क्षमता और उपयोगकर्ता को मिलने वाली गारंटी के बीच का अंतर स्पष्ट करती हैं। प्रभावी सुरक्षा के लिए एक ठोस शर्त और ऐसा सॉफ़्टवेयर—दोनों आवश्यक होंगे जो उस शर्त को लगातार लागू करना अपरिहार्य बनाए।
एजेंट और सॉल्वर वर्कफ़्लो को क्या लाभ मिल सकते हैं
प्रत्यायोजित एजेंटों पर अनुमतियों के साथ-साथ परिणामों की भी सीमाएँ लगाई जा सकती हैं। एजेंट किन कॉन्ट्रैक्ट का उपयोग कर सकता है या कितना खर्च कर सकता है, इसकी सीमाओं के साथ यह शर्त भी जोड़ी जा सकती है कि प्रत्येक लेनदेन के बाद क्या स्थिति बनी रहनी चाहिए।
सॉल्वर-आधारित निष्पादन में, प्रोटोकॉल स्वीकार्य परिणाम तय कर सकता है और रास्ता चुनने की छूट सॉल्वर को दे सकता है। यह गारंटी एक ही नेटवर्क पर होने वाले लेनदेन तक सीमित होगी, कई चेन से होकर गुजरने वाले रास्ते तक नहीं।
अभिकथन वर्कफ़्लो की सफ़ाई भी जाँच सकते हैं, जैसे अप्रयुक्त टोकन लौटाना और शेष अनुमोदन रद्द करना। डिज़ाइन पर काम जारी रहने के दौरान फाउंडेशन वॉलेट और प्रोटोकॉल टीमों से सुझाव माँग रहा है; इसलिए ये संभावित उपयोग अभी शोध की दिशाएँ हैं, घोषित उत्पाद सुविधाएँ नहीं।
निष्कर्ष
नेटिव लेनदेन अभिकथन Ethereum लेनदेन सुरक्षा के एक हिस्से को अनुरोध समझने से हटाकर उसके परिणाम को लागू करने की ओर ले जाएँगे। उनकी व्यावहारिक उपयोगिता भरोसेमंद नीतियों और उन्हें लागू करने के लिए ज़िम्मेदार वॉलेट तथा प्रोटोकॉल द्वारा अपनाए जाने पर निर्भर करेगी।
और खबरें पढ़ें
अस्वीकरण
FinanceVelix का यह लेख सामान्य जानकारी देता है, व्यक्तिगत वित्तीय, निवेश, कानूनी या कर संबंधी सलाह नहीं। क्रिप्टो की कीमतें तेज़ी से बदल सकती हैं और आप निवेश की गई पूरी राशि खो सकते हैं। तथ्य प्रकाशित करते समय उपलब्ध सामग्री पर आधारित हैं और बदल सकते हैं। महत्वपूर्ण जानकारी की स्वतंत्र रूप से जाँच करें और ज़रूरत पड़ने पर किसी योग्य पेशेवर से परामर्श लें। किसी परिसंपत्ति, कंपनी या सेवा का उल्लेख समर्थन नहीं है।