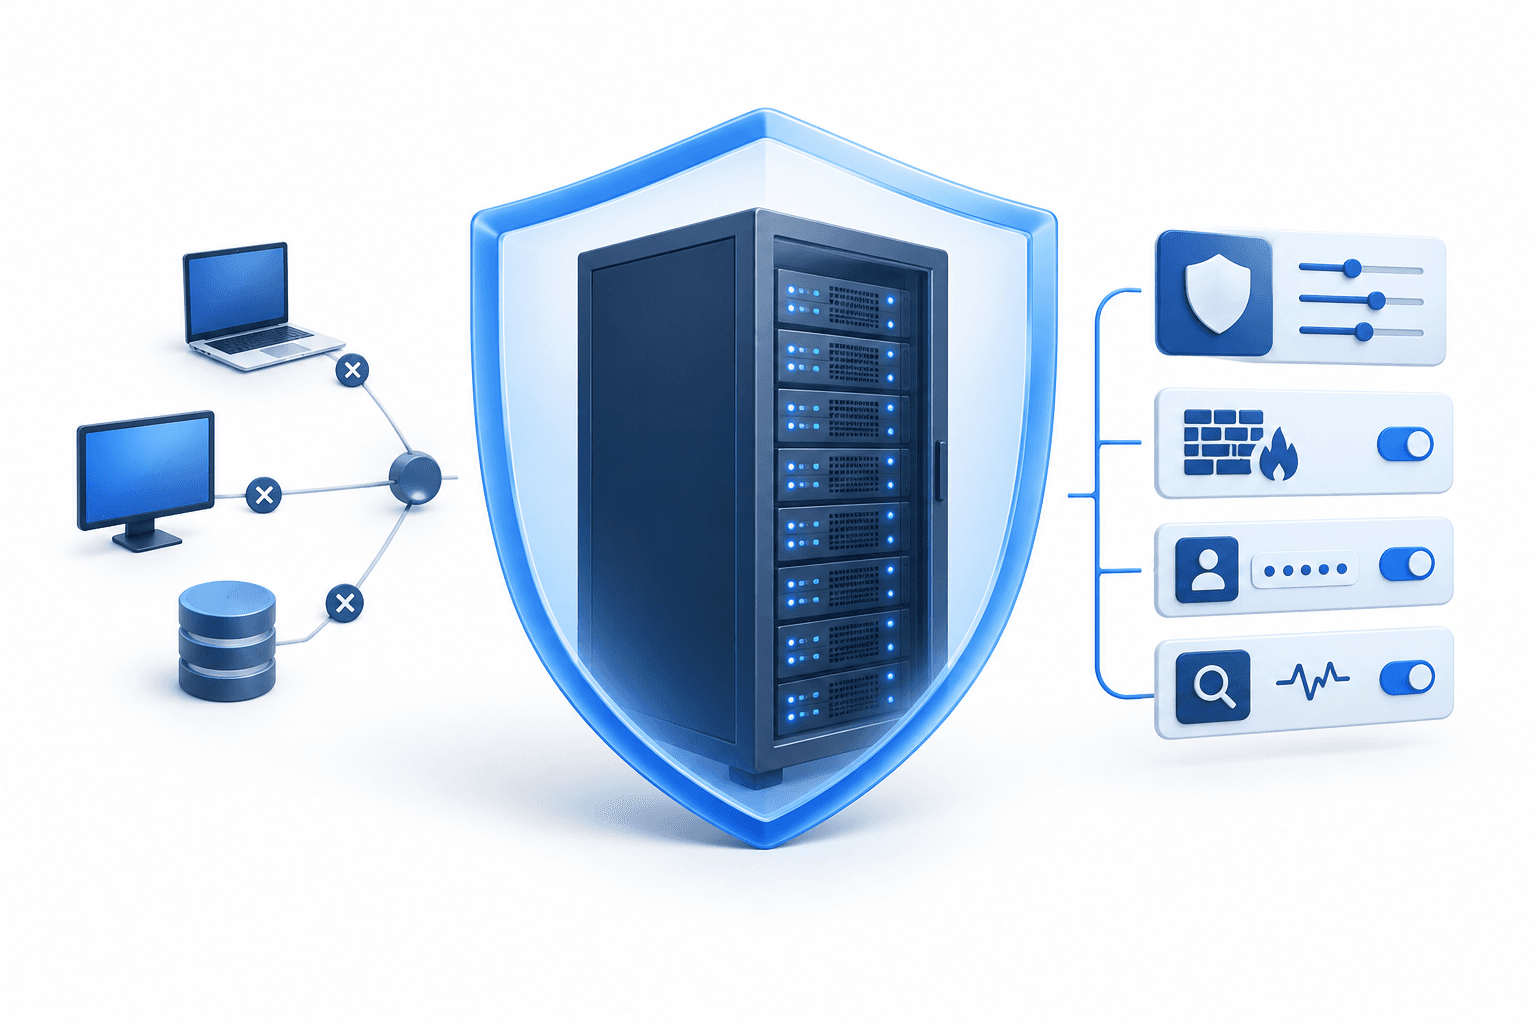
A Sekoia 2026. október 27-én mutatta be a Sekoia Self-Hosted megoldást, egy olyan telepítési modellt, amelyet úgy alakítottak ki, hogy a biztonsági műveleti platform az ügyfelek infrastruktúráján fusson, ne pedig a szokásos nyilvános felhős telepítésre támaszkodjon. A kiberbiztonsági vállalat közölte, hogy a végleges képességek és az elérhetőség az érvényesített kiadási körtől, valamint az ügyfél telepítési feltételeitől függ.
Legfontosabb tudnivalók
- A modell olyan szervezeteket céloz, amelyeknél adatkezelési, szuverenitási vagy kapcsolódási korlátok állnak fenn.
- A megoldást úgy tervezték, hogy egyesítse a fenyegetések észlelését, a kivizsgálást, a reagálást és a mesterséges intelligencia által támogatott munkafolyamatokat.
- A támogatott architektúrákat és frissítési mechanizmusokat még nem erősítették meg minden telepítési változathoz.
Milyen szolgáltatásokat hivatott nyújtani a Sekoia Self-Hosted
A telepítési modellt nagy szervezeteknek szánják, köztük kormányzati és védelmi szerveknek, kritikus infrastruktúra üzemeltetőinek és szigorúan szabályozott vállalatoknak. Korlátozott vagy hálózati kapcsolattól elzárt környezetekhez tervezték, ahol nem feltétlenül megfelelő a biztonsági adatok nyilvános felhőbe küldése.
A Sekoia szerint az ügyfelek szabályozhatják, hol tárolják a biztonsági adatokat, hogyan kapcsolódik a platform a környezetükhöz, miként telepítik a mesterséges intelligenciára épülő funkciókat, valamint hol szükséges emberi jóváhagyás. A platformot úgy tervezték, hogy a fenyegetésekkel kapcsolatos hírszerzést, az észlelést, a kivizsgálást és a reagálást ugyanabba, az ügyfél ellenőrzése alatt álló környezetbe fogja össze.
A kiadás terjedelme és az üzemeltetési felelősségi körök
A Sekoia közölte, hogy a modellt olyan alapelvekre építette, mint a biztonságos telepítés, az aláírt és kiszámítható frissítések, a naprakész észlelési tartalom, valamint az egyértelműen meghatározott üzemeltetési felelősség. Az ügyfelek feladata a telepítés, az adatok, a hozzáférés és a frissítések időzítésének ellenőrzése.
A vállalat nem adott meg általános elérhetőségi dátumot, és a támogatott architektúrák végleges listáját sem közölte. Elmondása szerint a végleges képességek, a frissítési mechanizmusok és az elérhetőség az érvényesített kiadási körtől, valamint az egyes ügyfelek telepítési feltételeitől függ.
További hírek
Jogi nyilatkozat
Ez a FinanceVelix-cikk általános tájékoztatást nyújt, és nem minősül személyre szabott pénzügyi, befektetési, jogi vagy adótanácsadásnak. A piaci árak, a kamatlábak és a gazdasági körülmények változhatnak; a befektetések veszteség kockázatával járnak. A tények a közzététel időpontjában rendelkezésre álló információkat tükrözik, és változhatnak. A fontos információkat önállóan is ellenőrizze, és szükség esetén forduljon megfelelő képesítésű szakemberhez. Egy eszköz, vállalat vagy szolgáltatás említése nem jelent ajánlást.
Hozzászólások
Légy tisztelettudó. Tilos a spam, más személynek kiadni magad és bizalmas hozzáférési adatokat közzétenni. A szokásos bejegyzések és hozzászólások azonnal megjelennek; a gyanús linkeket tartalmazókat ellenőrzésig visszatartjuk.
Kérlek, várj...