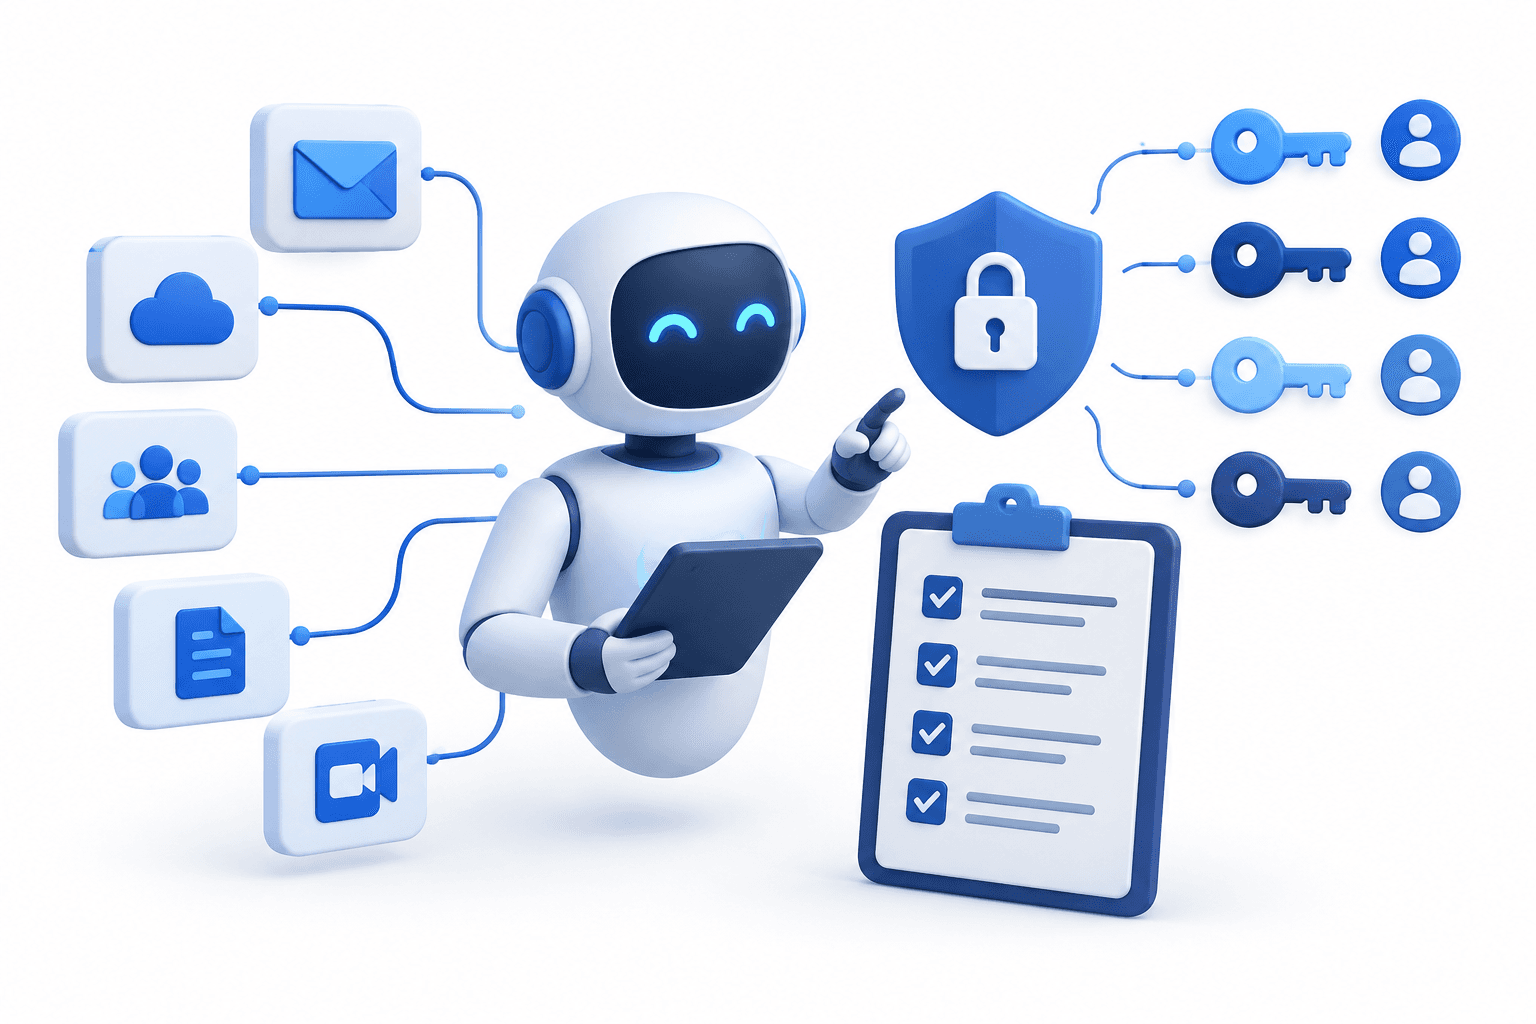
AI-toegangsbeheer kan de inzet van AI in kritieke bedrijfsapplicaties moeilijk bijbenen, zo blijkt uit een enquête van Delinea Fastpath die op 27 oktober 2026 werd gepubliceerd. Van de organisaties die AI-tools of -agents in dergelijke applicaties gebruiken, meldde 84% in de voorafgaande 12 maanden ten minste één AI-gerelateerd probleem.
Belangrijkste punten
- De gemelde problemen omvatten onjuiste financiële transacties en handelingen die niet konden worden getraceerd of verklaard.
- De enquête omvatte 1.000 senior leiders op het gebied van financiën en financiële technologie in de VS en het VK, onder wie 879 van wie de organisaties AI gebruiken in kritieke bedrijfsapplicaties.
- Slechts 11% van de organisaties die AI gebruiken, zei dat hun governance- en beveiligingsmaatregelen gelijke tred hielden met de inzet.
Hiaten in AI-toegangsbeheer
Uit de enquête bleek dat 35% van de organisaties AI-agents had ingezet die handelingen uitvoeren. De meeste organisaties die AI gebruiken, hadden geen volledig, centraal bijgehouden overzicht van de inzet, toegang, machtigingen, het eigenaarschap en de goedkeuring van agents.
Respondenten meldden ook AI-gerelateerde conflicten rond functiescheiding en gevallen waarin agents bleven werken nadat de persoon die ze had ingezet de organisatie had verlaten. Dergelijke hiaten kunnen het moeilijker maken vast te stellen wie verantwoordelijk is voor de toegang en handelingen van een agent.
Vertrouwen in audits en onopgeloste bevindingen
In de hele enquête had 95% van de respondenten er vertrouwen in dat hun toegangscontroles een externe audit zouden doorstaan. Toch meldde 26% bevindingen over toegang die zich in opeenvolgende jaren opnieuw voordeden, en meldde 25% bevindingen die al minstens drie jaar openstonden.
Slechts 46% zei cumulatieve toegangsrisico's voor applicaties continu te monitoren en te beheren. Slechts 22% zei dat voor elke applicatie één met name genoemde eigenaar was aangewezen en in één centraal registratiesysteem werd bijgehouden.
In de voorafgaande twee jaar meldde 60% dat er meer kritieke applicaties buiten het toegangsbeheer of de reikwijdte van de Sarbanes-Oxley Act vielen, hoewel de meeste respondenten ook aangaven dat meer applicaties binnen die reikwijdte waren gebracht.
Meer nieuws lezen
Disclaimer
Dit artikel van FinanceVelix bevat algemene informatie en is geen persoonlijk financieel, beleggings-, juridisch of fiscaal advies. Marktprijzen, rentetarieven en economische omstandigheden kunnen veranderen; beleggen brengt verliesrisico met zich mee. De feiten zijn gebaseerd op het materiaal dat beschikbaar was op het moment van publicatie en kunnen veranderen. Controleer belangrijke informatie zelfstandig en raadpleeg zo nodig een gekwalificeerde professional. Vermelding van een vermogensbestanddeel, bedrijf of dienst houdt geen aanbeveling in.

Reacties
Wees respectvol. Geen spam, identiteitsmisbruik of vertrouwelijke inloggegevens. Gewone berichten en reacties verschijnen direct; verdachte links worden vastgehouden ter beoordeling.
Wacht alstublieft...