For å bruke Binance Authenticator åpner du sikkerhetsinnstillingene på Binance-kontoen, aktiverer autentikatoralternativet, legger den viste oppsettnøkkelen til i autentikatorappen og bekrefter med den sekssifrede koden. Lagre gjenopprettingsnøkkelen separat før du fullfører. Google Authenticator er et annet dokumentert alternativ; tilgangsnøkler bruker en annen mekanisme og krever egen planlegging for gjenoppretting.
Denne FinanceVelix-veiledningen bruker offisiell, offentlig Binance-dokumentasjon og kontroller av offentlige sider datert 23. oktober 2026. Eksemplene er uttrykkelig hypotetiske, ikke observasjoner fra en personlig konto. Menybetegnelser og tilgjengelige verifiseringsmetoder kan variere; følg kontoens gjeldende instruksjoner.
Binance Authenticator, Google Authenticator eller tilgangsnøkler?
Binance Authenticator og Google Authenticator genererer verifiseringskoder fra en hemmelighet som etableres under oppsettet. Koden er en ekstra faktor, ikke en erstatning for å beskytte passordet og e-posten din. En tilgangsnøkkel bruker i stedet kryptografiske legitimasjonsopplysninger fremfor en kode du kopierer inn i et skjema.
| Metode | Dokumentert funksjon | Viktigste planleggingsbehov |
|---|---|---|
| Binance Authenticator | Genererer sekssifrede koder; Binance beskriver datalagringen som lokal på enheten. | Tap av enheten gjør en separat lagret gjenopprettingsnøkkel spesielt viktig. |
| Google Authenticator | Binance dokumenterer hvordan oppsettnøkkelen legges til i Google Authenticator, og hvordan en generert kode bekreftes. | Forstå appens sikkerhetskopierings- eller synkroniseringsoppsett, og beskytt eventuelle tilknyttede kontoer. |
| Tilgangsnøkkel | Binance dokumenterer funksjonen «Må verifiseres med tilgangsnøkkel» for støttede verifiseringsforløp. | Forstå hvor legitimasjonsopplysningene er tilgjengelige, og hvordan gjenoppretting fungerer, før du gjør dette obligatorisk. |
Skillet i lagring kommer fra Binances autentikatorveiledning; de separate instruksjonene for Google Authenticator ble oppdatert 10. desember 2025. Lokal lagring reduserer avhengigheten av en skykonto, men beskytter ikke en kompromittert telefon og erstatter ikke sikkerhetskopier.
Som et generelt sikkerhetsprinsipp motstår tilgangsnøkler vanlig nettfisking etter innloggingsopplysninger fordi autentiseringen er knyttet til den tiltenkte tjenesten. De forhindrer ikke enhver svindel eller utrygg handling du selv godkjenner. Se Binances veiledning om krav til tilgangsnøkler og gjenoppretting før du endrer denne innstillingen.
Skill mellom innlogging, andre faktor og gjenoppretting
En sterk andre faktor kan ikke kompensere for alle svakheter andre steder. Behandle tilgang som tre sammenkoblede lag, og unngå å legge alle forutsetninger for gjenoppretting på én telefon.
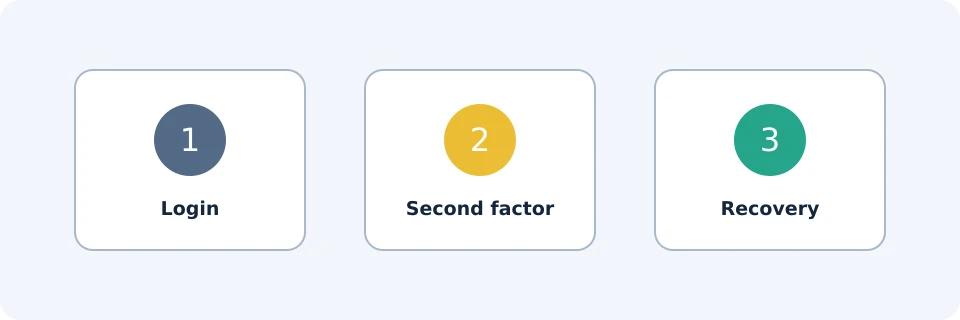
| Lag | Feilsituasjon | Praktisk beskyttelse |
|---|---|---|
| Innloggingsopplysninger | Et gjenbrukt passord blir stjålet, eller e-posttilgangen kompromitteres. | Bruk unike passord, og sikre e-postkontoen og dens gjenopprettingsmetoder. |
| Andre faktor | En kode skrives inn på et falskt nettsted, eller enheten går tapt. | Gå direkte til Binance; beskytt enheten og planlegg alternativ tilgang. |
| Gjenoppretting | Den eneste sikkerhetskopien forsvinner sammen med telefonen, eller noen får tak i oppsettnøkkelen. | Oppbevar en beskyttet sikkerhetskopi separat, og begrens tilgangen til den. |
Hypotetisk eksempel på avhengighet: en bruker har e-posttilgang, autentikatorkoder og et bilde av oppsettnøkkelen bare på én telefon. Ved tap av telefonen forsvinner alle tre tilgangsveiene samtidig. En separat beskyttet gjenopprettingsoppføring reduserer denne avhengigheten; den garanterer ikke gjenoppretting av kontoen.
Sett opp autentikatoren på en trygg måte
Start fra den offisielle appen eller et pålitelig bokmerke, ikke fra en uoppfordret melding. Hvis installasjon er nødvendig, bruk den offisielle nedlastingsveien; vår veiledning om nedlasting av Binance-appen forklarer installasjonskontrollene.
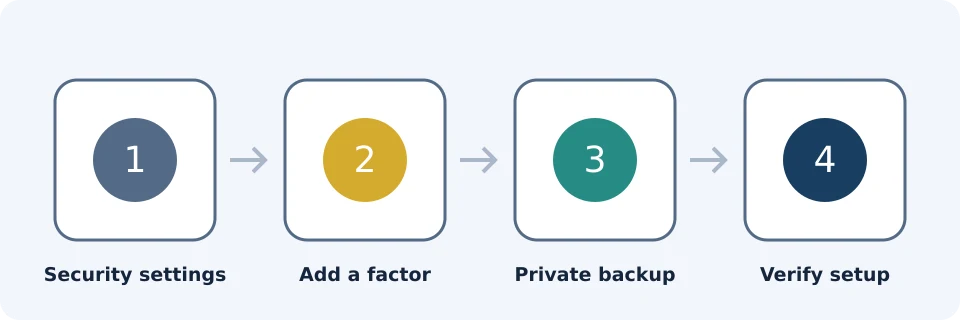
- Åpne Sikkerhet. Binances nettstedsveiledning starter med Profil, deretter Sikkerhet. Appinstruksjonene går også via konto-/profilområdet til Sikkerhet.
- Finn Autentikatorapp. Velg det tilgjengelige alternativet for aktivering eller administrasjon. Hvis en faktor allerede er tilknyttet, følg den dokumenterte endringsprosessen i stedet for å anta at dette er et nytt oppsett.
- Fullfør den forespurte sikkerhetsverifiseringen. Binance kan kreve kontroller før oppsettinformasjonen vises.
- Legg til oppsetthemmeligheten. Skann den viste QR-koden eller skriv oppsettnøkkelen inn i den valgte autentikatoren. For Google Authenticator bruker den dokumenterte fremgangsmåten legg til-knappen og «Skriv inn en oppsettnøkkel».
- Oppbevar gjenopprettingsmaterialet sikkert. Lagre oppsettnøkkelen separat fra enheten før du fortsetter. Behandle QR-koden for oppsettet som like sensitiv.
- Bekreft tilknytningen. Gå tilbake til Binance og skriv inn den sekssifrede koden som er generert for denne kontoen. Vent på bekreftelse på at oppsettet lyktes.
Disse trinnene følger fremgangsmåten for Binance Authenticator og fremgangsmåten for Google Authenticator-appen. Ikke anta at det å legge til en oppføring i en autentikator fullfører tilknytningen hos Binance.
Beskytt oppsettnøkkelen annerledes enn en midlertidig kode
En midlertidig kode brukes ved et verifiseringsforsøk. Oppsettnøkkelen kan gjenskape kodegeneratoren, så eksponering av den har mer varige følger. Ikke oppbevar den i et delt fotoalbum, send den ubeskyttet til deg selv på e-post eller send den til kundestøtte.
En beskyttet frakoblet oppføring eller tilstrekkelig sikret kryptert lagring kan være egnet, avhengig av omstendighetene dine. «Separat» betyr at sikkerhetskopien fortsatt er tilgjengelig hvis telefonen går tapt, uten å være lett tilgjengelig for andre. En oppsettnøkkel for Binance-autentikatoren er ikke en gjenopprettingsfrase for en lommebok du selv forvalter.
Enhetsbytte og feilsøking av koder
Hvis du fortsatt har kontroll over den gamle telefonen, klargjør den nye før du sletter noe. Kontroller gjenopprettingsmaterialet og følg den offisielle endringsprosessen. Bekreft at den nye metoden fungerer før du kvitter deg med den gamle enheten.
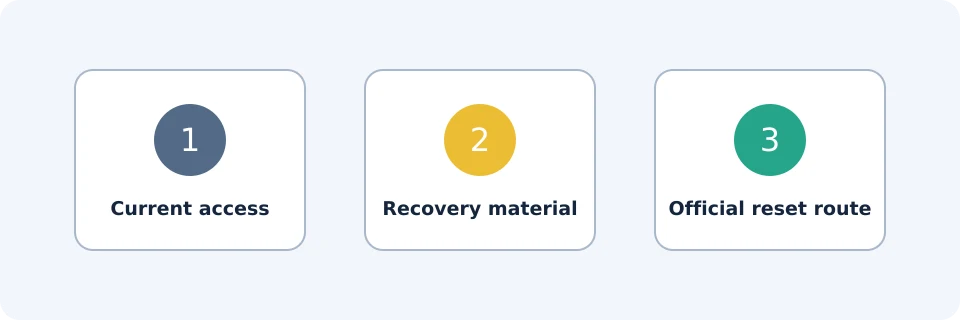
Ta høyde for sikkerhetsbegrensninger. Binances autentikatorveiledning opplyser at uttak og P2P-salg er deaktivert i 24 timer etter bytte av autentikator. Kontroller det gjeldende kontovarselet før du fortsetter; ikke planlegg en hastende overføring ut fra en antakelse om umiddelbar tilbakestilling.
| Problem | Kontroller først | Trygt neste trinn |
|---|---|---|
| Kode avvist | Riktig kontooppføring, fullstendig kode og automatisk dato/klokkeslett på enheten. | Vent på en ny kode og send den inn raskt på den offisielle siden. |
| Koden endres mens du skriver | Om du startet nær slutten av den viste gyldighetstiden. | Bruk neste kode i stedet for å sende inn den forrige gjentatte ganger. |
| Den nye appen har ingen Binance-oppføring | Om den eksisterende oppsetthemmeligheten ble gjenopprettet, eller en offisiell endring ble fullført. | Bruk den private sikkerhetskopien eller den offisielle gjenopprettingsveien; reinstallasjon alene gjenskaper ikke hemmeligheten. |
| Gammel telefon mistet, sikkerhetskopi tilgjengelig | Om sikkerhetskopien tilhører det nåværende oppsettet. | Gjenopprett privat på en pålitelig enhet og følg kontoens anvisninger. |
| Verken gammel telefon eller sikkerhetskopi tilgjengelig | Tilgang til andre legitime verifiseringsmetoder. | Bruk den offisielle gjenopprettingsprosessen; ytterligere kontroller kan være nødvendige. |
| Verifisering lykkes, men uttak mislykkes | Begrensninger etter sikkerhetsendringer og den nøyaktige kontomeldingen. | Håndter den oppgitte begrensningen i stedet for å tilbakestille faktoren på nytt. |
Hypotetisk tidseksempel: anta at en kode har fire sekunder igjen, men at inntasting og innsending tar sju sekunder. Den kan utløpe før validering. Å starte med en ny kode løser dette tidsproblemet; det løser ikke en feil oppsettnøkkel eller en unøyaktig enhetsklokke.
Kontroller mot nettfisking og nødtiltak
Binances anti-phishing-kode gir en gjenkjennelig kode i meldingene deres. Konfigurer den via Sikkerhet ved hjelp av de offisielle instruksjonene mot nettfisking. Velg noe som skiller seg fra passordet og autentiseringshemmelighetene dine.
En samsvarende kode er bare ett signal, ikke bevis på at alle lenker eller forespørsler er trygge. Åpne Binance uavhengig for å undersøke uventede meldinger. Kodebasert 2FA kan fortsatt utsettes for nettfisking hvis du skriver en gyldig kode inn i en angripers skjema.
Hvis du mistenker at kontoen er kompromittert
- Slutt å skrive inn koder, godkjenne forespørsler eller overføre midler. Ikke send eiendeler til en angivelig «trygg» adresse.
- Bruk en pålitelig enhet og gå direkte til offisiell Binance-kundestøtte. Bruk kontobeskyttelseskontrollene som tilbys for din situasjon.
- Sikre e-posten din og endre kompromitterte eller gjenbrukte passord. Unngå å gjøre dette på en enhet du mistenker at noen fjernstyrer.
- Gjennomgå kontoaktivitet og sikkerhetsendringer der du fortsatt har tilgang. Ta vare på mistenkelige meldinger og transaksjonsreferanser.
- Følg offisielle gjenopprettingsinstruksjoner. Ikke betal en uoppfordret gjenopprettingsagent eller installer fjernstyringsprogramvare på vedkommendes anmodning.
Gi kundestøtte kontekst, ikke hemmeligheter
Nyttig dokumentasjon ved feilsøking omfatter den nøyaktige feilteksten, omtrentlig tidspunkt og tidssone, enhetsmodell, operativsystem- og appversjon, og om problemet startet etter et enhetsbytte. Sladd uvedkommende personopplysninger i skjermbilder.
Oppgi aldri passord, oppsettnøkler for autentikatorer, QR-koder for oppsett, gjenopprettingsfraser for lommebøker eller midlertidige autentiseringskoder til en kundestøttemedarbeider. Skriv bare inn verifiseringsinformasjon i en legitim, offisiell prosess du selv har startet – ikke i en chat eller skjermdelingsøkt.
Ofte stilte spørsmål
Trenger en autentikator internett for å generere koder?
Tidsbaserte autentikatorer genererer vanligvis koder lokalt uten en aktiv tilkobling. Binance trenger fortsatt nettforbindelse for å motta og validere innsendingen din, og en nøyaktig enhetsklokke er viktig.
Kan jeg bytte fra Google Authenticator til Binance Authenticator?
Ja. Binance dokumenterer hvordan en eksisterende autentikator endres via Sikkerhet. Behold den eksisterende tilgangen til erstatningen er bekreftet, og ta høyde for den dokumenterte begrensningen etter endringen.
Kan en lagret sekssifret kode gjenopprette autentikatoren min?
Nei. En midlertidig kode er ikke en sikkerhetskopi. Gjenoppretting krever den relevante oppsetthemmeligheten eller fullføring av Binances offisielle gjenopprettingsprosess.
Bør jeg skanne samme QR-kode for oppsett i to apper?
Det dupliserer den samme hemmeligheten i stedet for å opprette uavhengige faktorer. Det kan forbedre tilgjengeligheten, men skaper også enda et sted koder kan hentes fra. Gjør denne avveiningen bevisst.
Er Binance trygt når 2FA er aktivert?
2FA reduserer noen risikoer for uautorisert tilgang; det garanterer ikke sikkerhet. Det kan ikke fjerne risikoen ved oppbevaring på børsen, markedstap eller tap fra transaksjoner du godkjenner til en svindler.
Opplysning om provisjon
FinanceVelix kan tjene provisjon på henvisninger gjennom sine Binance-lenker. Denne sikkerhetsveiledningen krever verken registrering eller handel og er ikke en anbefaling om å kjøpe kryptovaluta.
Offisielle utdanningsreferanser
- How to Use Binance Authenticator for 2FA With Your Binance Account and App | Binance Blog ↗Kilde tilgjengelig: 2026-10-23
- How to Enable Google Authenticator for 2FA on the Binance App? | Binance app login settings,Binance account settings,Binance Google Authenticator,Binance 2FA login ↗Kilde tilgjengelig: 2026-10-23
- Anti-phishing code setup ↗Kilde tilgjengelig: 2026-10-23
- Passkey verification protection ↗Kilde tilgjengelig: 2026-10-23
- Register on the Binance app ↗Kilde tilgjengelig: 2026-10-23