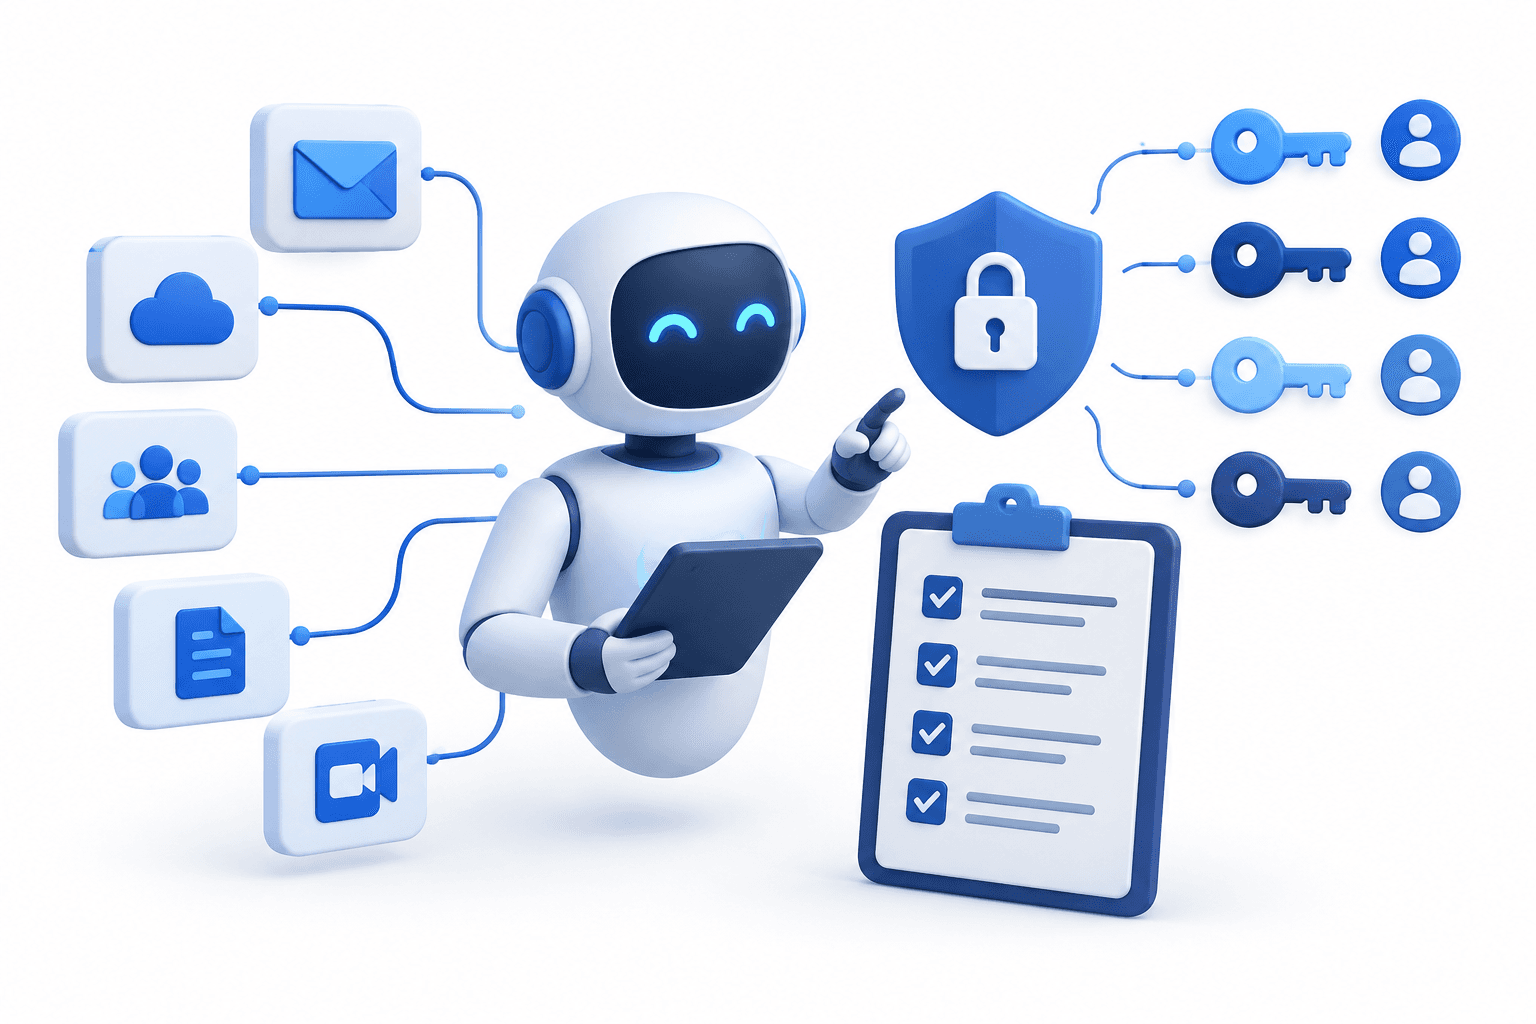
Styrningen av AI-åtkomst har svårt att hålla jämna steg med införandet i kritiska affärsapplikationer, enligt en undersökning från Delinea Fastpath som publicerades den 27 oktober 2026. Bland organisationer som använder AI-verktyg eller AI-agenter i sådana applikationer rapporterade 84 % minst ett AI-relaterat problem under de föregående 12 månaderna.
Viktiga slutsatser
- De rapporterade problemen omfattade felaktiga finansiella transaktioner och åtgärder som inte gick att spåra eller förklara.
- Undersökningen omfattade 1 000 ledande chefer inom ekonomi och finansteknik i USA och Storbritannien, däribland 879 vars organisationer använder AI i kritiska affärsapplikationer.
- Endast 11 % av organisationerna som använder AI uppgav att deras styrnings- och säkerhetskontroller höll jämna steg med införandet.
Brister i styrningen av AI-åtkomst
Undersökningen visade att 35 % av organisationerna hade infört AI-agenter som utför åtgärder. De flesta organisationer som använder AI hade inte fullständig, centralt spårad överblick över agenternas införande, åtkomst, behörigheter, ägarskap och godkännanden.
Respondenterna rapporterade också AI-relaterade konflikter kring åtskillnad av arbetsuppgifter och fall där agenter fortsatte att verka efter att personen som infört dem hade lämnat organisationen. Sådana brister kan göra det svårare att fastställa vem som ansvarar för en agents åtkomst och åtgärder.
Revisionsförtroende och olösta anmärkningar
I hela undersökningen uppgav 95 % av respondenterna att de var säkra på att deras åtkomstkontroller skulle klara granskning vid en extern revision. Samtidigt rapporterade 26 % åtkomstanmärkningar som återkom under flera år i följd, och 25 % rapporterade anmärkningar som hade varit olösta i minst tre år.
Endast 46 % uppgav att de löpande övervakade och hanterade den samlade åtkomstrisken i olika applikationer. Bara 22 % uppgav att de hade en enda namngiven ägare för varje applikation, registrerad i ett gemensamt registersystem.
Under de föregående två åren rapporterade 60 % att fler kritiska applikationer drevs utanför ramen för styrning av åtkomst eller Sarbanes-Oxley Act, samtidigt som de flesta respondenter också uppgav att fler applikationer hade förts inom den ramen.
Läs fler nyheter
Fler nyheter från FinanceVelix
Ansvarsfriskrivning
Den här artikeln från FinanceVelix tillhandahåller allmän information, inte personlig finansiell, investeringsrelaterad, juridisk eller skattemässig rådgivning. Marknadspriser, räntor och ekonomiska förhållanden kan förändras; investeringar innebär risk för förlust. Uppgifterna återger det material som fanns tillgängligt vid publiceringen och kan förändras. Kontrollera viktig information på egen hand och rådgör vid behov med en kvalificerad fackperson. Att en tillgång, ett företag eller en tjänst nämns innebär inte att den rekommenderas.

Kommentarer
Var respektfull. Ingen spam, inget utgivande för att vara någon annan och inga privata inloggningsuppgifter. Vanliga inlägg och kommentarer visas omedelbart; misstänkta länkar hålls inne för granskning.
Vänta…