Ethereum Foundation undersöker transaktionspåståenden som skulle låta användare koppla verkställbara villkor till en transaktions slutliga utfall, i stället för att enbart förlita sig på godkännande av den begärda åtgärden. Forskningen ingår i initiativet Trillion Dollar Security och riktar in sig på en brist i transaktionssäkerheten: en giltig signatur garanterar inte att de resulterande saldona, behörigheterna eller kontrollerna över kontot motsvarar undertecknarens avsikt.
Viktiga punkter
- De föreslagna kontrollerna skulle utvärdera transaktionsresultat under körningen och återställa åtgärder som bryter mot en signerad regel.
- Skyddet är beroende av regler som godkänts oberoende av en potentiellt komprometterad transaktionsbyggare.
- Forskningen skulle kunna stödja säkerhetspolicyer för plånböcker, delegerade agenter och arbetsflöden för lösare, men någon driftsättning har inte tillkännagivits.
Innehållsförteckning
- Varför ett godkännande av en transaktion ändå kan leda till en förlust
- Så skulle transaktionspåståenden kontrollera resultatet
- Vad den föreslagna implementeringen skulle ge insyn i
- Var plånböcker och protokoll skulle behöva ändras
- Vad agenter och arbetsflöden för lösare skulle kunna vinna
- Slutsats
Varför ett godkännande av en transaktion ändå kan leda till en förlust
Ethereum genomför den begäran som en användare godkänner utifrån den kod och det tillstånd som finns när transaktionen körs. Dessa förhållanden kan skilja sig från det användaren granskade. En proxyimplementation kan exempelvis ändras före körningen, samtidigt som transaktionsordningen kan påverka det pris som en swap får.
Stiftelsen skiljer mellan vilseledande begäranden och oönskade resultat. Vid attackerna mot Bybit och BadgerDAO visade komprometterade gränssnitt signeringsbegäranden som skilde sig från det användarna trodde att de godkände. Däremot kan en korrekt återgiven begäran ändå tillåta ett ekonomiskt skadligt utfall.
Som exempel nämns en säkerhetsswap mellan Aave och CoW som omfattade cirka 50,4 miljoner dollar i aEthUSDT. Den låga likviditeten i AAVE och CoW:s gasgräns ledde till en verifierad offert på omkring 329 aEthAAVE. Trots en visad varning om en prisinverkan på 99,9 procent och en bekräftelse på att hela värdet kunde gå förlorat signerade användaren och fick token värda cirka 36 000 dollar.
Denna skillnad förklarar varför bättre transaktionsbeskrivningar inte räcker som enda lösning. Clear Signing hjälper användare att förstå den begärda åtgärden. Simulering uppskattar effekterna utifrån ett valt blockkedjetillstånd. Ingetdera inför på egen hand ett oberoende villkor för det faktiska utfallet.
| Komponent | Detaljer |
|---|---|
| TXTRACE | Räknar upp transaktionens nettotillståndsändringar och emitterade händelser. |
| TXDIFF | Hämtar start- och slutvärden för angivna adresser och lagringsplatser. |
| EVENTDATACOPY | Kopierar en händelses data till minnet för granskning. |
| Driftsättningsinformation | De föreslagna uppgifterna om tillståndsändringar omfattar nyligen driftsatta kontrakt och deras kodhashar. |
Så skulle transaktionspåståenden kontrollera resultatet
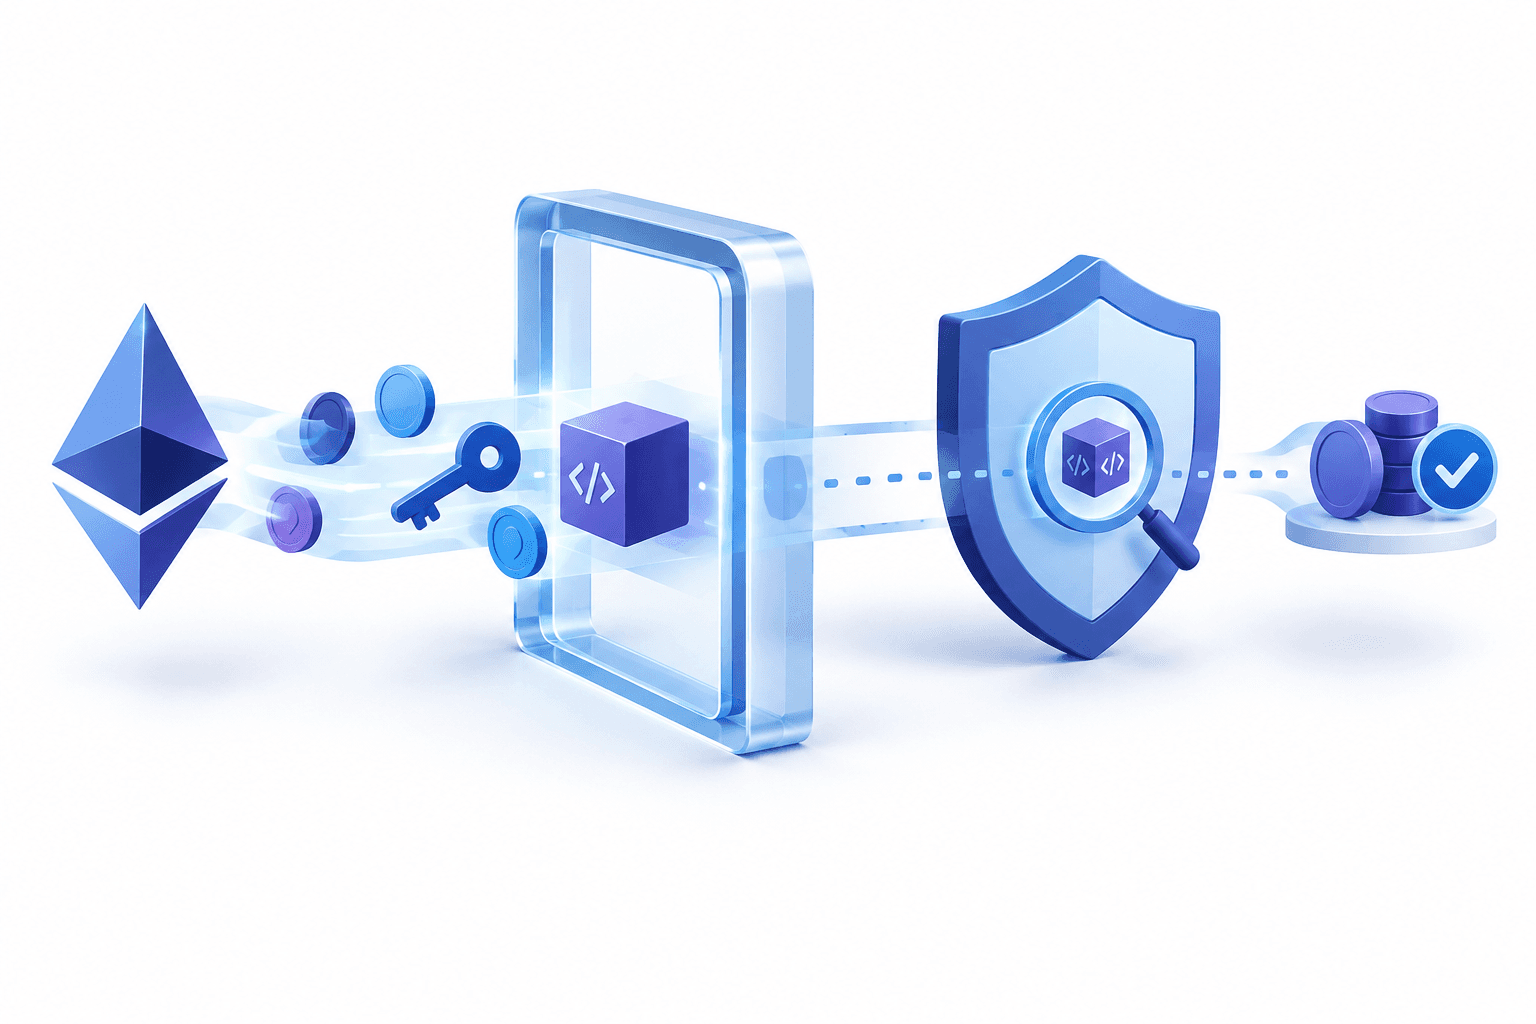
Ett påstående skulle jämföra transaktionens start- och sluttillstånd med hjälp av skrivskyddad logik efter att åtgärderna har körts. Villkoret skulle ingå i transaktionen och signeras tillsammans med åtgärderna. Om villkoret inte uppfylldes skulle åtgärderna återställas.
Möjliga regler omfattar ett lägsta mottaget belopp, ett utgiftstak, begränsningar för nya godkännanden av token eller bevarande av ett kontos kontrollogik. Den föreslagna insynsfunktionen sträcker sig bortom saldon till lagring, kod, nyinstallerade kontrakt och emitterade händelser.
Befintliga kontraktskontroller skyddar redan vissa utvalda utfall. Uniswap kan avvisa swappar som understiger en angiven lägsta utbetalning, och en Safe-guard kan granska kontotillståndet efter körningen. Begränsningen gäller insynen: sådana kontroller måste förutse vad som ska granskas och är i allmänhet beroende av vilka gränssnitt andra kontrakt tillhandahåller. En proxy behöver exempelvis inte ha en funktion som visar dess implementationsadress.
Inbyggda påståenden skulle göra transaktionens samtliga nettoeffekter tillgängliga för kontroll, inklusive ändringar som en vanlig guard kanske inte vet att den ska leta efter. Men större insyn är bara användbar om regeln är tillförlitlig. Ett skadligt gränssnitt skulle kunna ange ett villkor som tillåter dess egen attack. Policyn måste därför komma från en oberoende godkänd avsikt, kontopolicy eller skyddad protokollogik.
Vad den föreslagna implementeringen skulle ge insyn i
Ethereum Foundations tillkännagivande om inbyggda transaktionspåståenden beskriver EIP-7906 som en möjlig implementering, inte som en fastställd utformning. Den bygger vidare på ramtransaktionerna i EIP-8141, som ordnar validerings- och åtgärdssteg i en sekvens. EIP-8141 är planerad till Hegotá; EIP-7906 har nått statusen Considered for Inclusion men är inte bekräftad för den uppgraderingen.
Enligt detta tillvägagångssätt skulle ett skrivskyddat POST_TX-ramverk granska resultaten när körningen är slutförd. De föreslagna instruktionerna för dataåtkomst skulle endast fungera inom detta ramverk, inte i hela EVM.
Informationen skulle beskriva nettoeffekter, inte en historik över varje mellanliggande skrivning. En lagringsplats som ändrats flera gånger skulle visas med sina start- och slutvärden; en plats som återställts till sitt ursprungliga värde skulle inte visas. Därför är det viktigt att skilja mellan att säkerställa sluttillståndet och att övervaka varje steg i körningen.
Om en kontroll misslyckades skulle körningsdelen återställas, men transaktionen skulle ändå finnas kvar i blocket som misslyckad. Den som betalar gasen skulle fortfarande betala för förbrukad gas, vilket förhindrar att avsiktligt misslyckade transaktioner påför blockbyggare kostnadsfritt beräkningsarbete.
Var plånböcker och protokoll skulle behöva ändras
Förslaget tillhandahåller en kontrollmekanism, inte ett automatiskt krav på att använda den. För en användares transaktioner skulle plånboken behöva göra sin säkerhetspolicy till en del av transaktionskonstruktionen i stället för att låta byggaren utelämna den. Policyn skulle kunna baseras på plånbokens egen simulering eller tillämpas som en stående kontoregel.
För protokoll skulle skyddet behöva byggas in i villkoren för åtkomst till en skyddad funktion. Det räcker inte att tillhandahålla en transaktion som stöder påståenden: anropet skulle behöva innehålla den specifika kontroll som protokollet kräver. Detta skulle ändra integrationskraven för anropande parter, medan redan driftsatta oföränderliga kontrakt inte skulle kunna kompletteras med denna åtkomstkontroll i efterhand.
Dessa beroenden skiljer en potentiellt kraftfull EVM-funktion från en garanti för användarna. Ett effektivt skydd skulle kräva både ett välgrundat villkor och programvara som konsekvent gör villkoret omöjligt att kringgå.
Vad agenter och arbetsflöden för lösare skulle kunna vinna
Delegerade agenter skulle kunna begränsas utifrån resultat såväl som behörigheter. Begränsningar för vilka kontrakt en agent får använda eller hur mycket den får spendera skulle kunna kompletteras med krav på vad varje transaktion lämnar efter sig.
Vid lösarbaserad exekvering skulle ett protokoll kunna ange ett godtagbart utfall och samtidigt låta lösaren välja vägen dit. Garantin skulle vara begränsad till en transaktion på ett enda nätverk, inte en väg över flera blockkedjor.
Påståenden skulle också kunna kontrollera att arbetsflödet städas upp, exempelvis genom att oanvända token återförs och återstående godkännanden återkallas. Stiftelsen efterfrågar synpunkter från team som arbetar med plånböcker och protokoll medan utformningen fortsätter. Dessa möjliga användningsområden är därmed forskningsinriktningar, inte tillkännagivna produktfunktioner.
Slutsats
Inbyggda transaktionspåståenden skulle flytta en del av säkerheten kring Ethereum-transaktioner från tolkning av en begäran till verkställande av dess resultat. Det praktiska värdet skulle bero på tillförlitliga policyer och på att de plånböcker och protokoll som ansvarar för tillämpningen inför dem.
Läs fler nyheter
Fler nyheter från FinanceVelix
Ansvarsfriskrivning
Denna artikel från FinanceVelix tillhandahåller allmän information, inte personlig finansiell, investeringsrelaterad, juridisk eller skattemässig rådgivning. Kryptopriser kan förändras snabbt, och du kan förlora alla investerade medel. Uppgifterna återspeglar det material som fanns tillgängligt vid publiceringstillfället och kan ändras. Kontrollera viktig information självständigt och rådfråga vid behov en kvalificerad expert. Att en tillgång, ett företag eller en tjänst nämns innebär inte att den rekommenderas.