NVIDIA Confidential Computing lägger till Confidential Bare Metal, ett distributionsalternativ utformat för att låta utvecklare av avancerade modeller köra känsliga arbetsbelastningar på dedikerad tredjepartsinfrastruktur, samtidigt som de behåller kontrollen över sina modeller, data och programvarustack. Utökningen ger utvecklare ytterligare ett sätt att använda extern datorkapacitet utan att införa en virtualiserad miljö.
Viktiga punkter
- Confidential Bare Metal låter modellutvecklare använda sin egen programvarustack på dedikerad NVIDIA-infrastruktur från tredje part.
- Cohere planerar att integrera alternativet i Model Vault, medan Google Cloud utökar stödet till A4X Max-instanser.
- Plattformsstödet utökas till Grace Blackwell- och Rubin-system; stöd för DSX OS och funktioner hos systempartner planeras.
Innehållsförteckning
- Vad NVIDIA Confidential Computing innebär
- Hur distributionsalternativen skiljer sig åt
- Vad Cohere och Google Cloud gör
- Aktuellt läge för plattformsstödet
- Slutsats
Vad NVIDIA Confidential Computing innebär
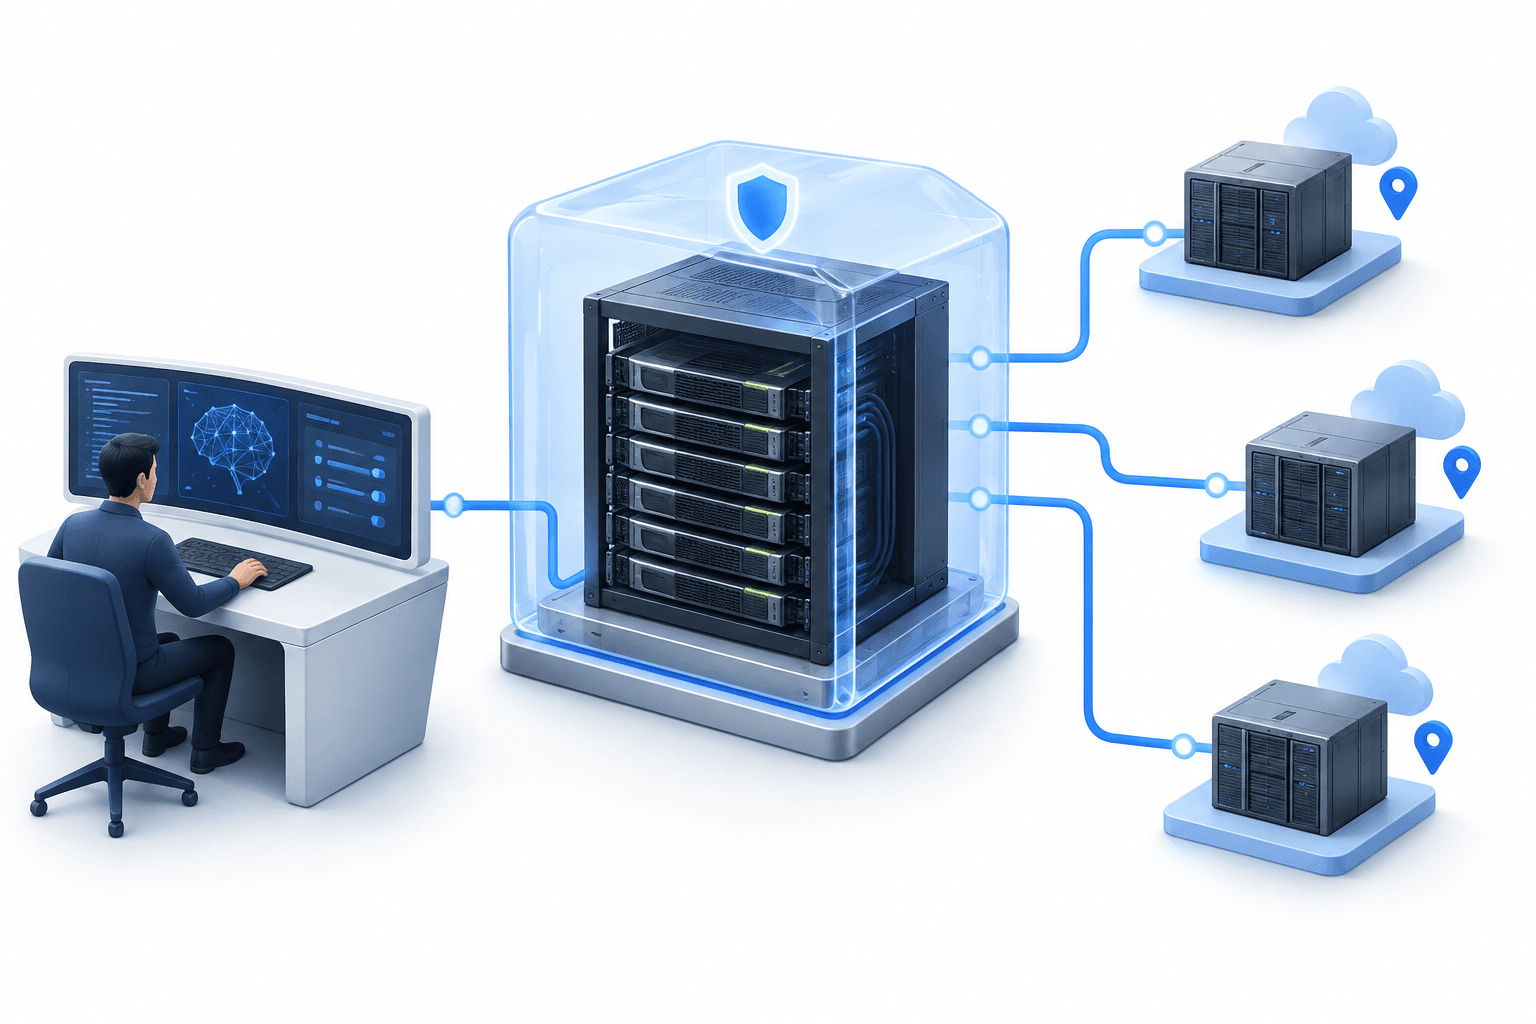
Den centrala förändringen är kombinationen av skydd för konfidentiell databehandling och kontroll över en bare-metal-programvarumiljö. NVIDIA uppger att modellutvecklare kan äga och driva en skräddarsydd stack, inklusive programvara för värd- och plattformsinfrastruktur, i moln, neomoln och företagsinfrastruktur från tredje part.
Företaget introducerar säkerhetskontroller på plattformsnivå som är avsedda att skydda data under överföring, mäta plattformens integritet och upprätthålla åtkomstbegränsningar på hårdvarunivå. NVIDIA:s arkitektur för konfidentiell databehandling använder hårdvarubaserad isolering och kryptografisk attestering för att bidra till att skydda modeller och data under körning.
För utvecklare som behöver ytterligare kapacitet för träning och inferens framställer NVIDIA utökningen som ett sätt att få tillgång till fler geografiska, suveräna och operativa alternativ. Infrastrukturleverantörer som stöds får i sin tur möjlighet att hantera känsliga arbetsbelastningar som kräver starkt skydd för modell- och datasekretess.
| Post | Detaljer |
|---|---|
| Confidential Bare Metal | Nytt distributionsalternativ för känsliga arbetsbelastningar på dedikerad tredjepartsinfrastruktur, där utvecklaren kontrollerar programvarustacken. |
| Confidential Containers | Distributionsalternativ för Kubernetes-miljöer inom NVIDIA:s konvergerade säkerhetsarkitektur. |
| Confidential Virtual Machines | Distributionsalternativ för virtualiserade miljöer. |
| Cohere Model Vault | Cohere planerar att integrera Confidential Bare Metal med hjälp av NVIDIA:s betrodda exekveringsmiljöer. |
| Google Cloud | Utökar stödet för Confidential Bare Metal till A4X Max-instanser som drivs av NVIDIA GB300 NVL72-system. |
| NVIDIA DSX OS | Kommer att stödja alla NVIDIA Confidential Computing-lägen för leverantörer som bygger AI-fabriker. |
Hur distributionsalternativen skiljer sig åt
Bare metal ansluter sig till Confidential Containers och Confidential Virtual Machines i det NVIDIA beskriver som en konvergerad säkerhetsarkitektur. Skillnaden ligger i driftmiljön: dedikerad bare-metal-infrastruktur, Kubernetes-miljöer eller virtualiserade miljöer.
Valet är viktigt eftersom organisationer kan välja en distributionsmodell som motsvarar deras förtroendegränser och operativa krav. Det nya alternativet riktar sig särskilt till utvecklare som vill köra sin egen värd- och plattformsprogramvara i stället för att använda distributionsmodellerna för containrar eller virtuella maskiner.
Vad Cohere och Google Cloud gör
Cohere planerar att integrera Confidential Bare Metal i Cohere Model Vault. Den planerade integrationen ska använda betrodda exekveringsmiljöer inom NVIDIA Confidential Computing för att utöka hårdvarubaserad säkerhet till GPU:n och skydda modeller och data i minnet och mellan sammankopplade komponenter under körning.
Google Cloud utökar stödet för Confidential Bare Metal till A4X Max-instanser som drivs av NVIDIA GB300 NVL72-system. NVIDIA uppger att dessa instanser kommer att kombinera icke-virtualiserad accelererad databehandling med kryptografiskt skydd för träningsdata och modellernas immateriella rättigheter.
Detta är separata införandesteg: Cohere beskriver en planerad integration i sin modellplattform, medan Google Cloud utökar sitt infrastruktursstöd. Ingetdera bör ses som belägg för att alla leverantörer i NVIDIA:s bredare ekosystem har slutfört en utrullning av Confidential Bare Metal.
Aktuellt läge för plattformsstödet
NVIDIA uppger att stödet för Confidential Computing nu omfattar rackskaliga Grace Blackwell NVL72-system samt de x86-baserade HGX Rubin NVL8- och DGX Rubin NVL8-systemen. Detta utökar de hårdvaruplattformar som täcks av säkerhetsarkitekturen.
Företaget nämner CoreWeave, Firmus, GMI Cloud, Google Cloud, IREN, Lambda, Microsoft Azure Infrastructure, Nebius, Nscale och Vultr som leverantörer som stöder NVIDIA Confidential Computing-distributioner. Detta uttalande om ekosystemet gäller Confidential Computing i allmänhet och fastslår inte att varje leverantör erbjuder identiska distributionsalternativ.
Ytterligare stöd ligger fortfarande framåt i tiden. Cisco, Dell Technologies, HPE, Lenovo, Supermicro och Bull kommer att stödja funktionerna genom NVIDIA-Certified Systems. NVIDIA DSX OS kommer också att stödja alla Confidential Computing-lägen och tillhandahålla en programvarugrund för molnleverantörer som bygger och driver AI-fabriker med konfidentiella arbetsbelastningar.
Slutsats
Utökningen ger modellutvecklare ett alternativ för konfidentiell databehandling som bygger på dedikerad infrastruktur och kontroll över programvarustacken. Den praktiska räckvidden kombinerar ett nyligen utökat hårdvarustöd med leverantörsspecifika steg, däribland Cohere:s planerade integration och Google Clouds infrastrukturutökning.
Läs fler nyheter
Fler nyheter från FinanceVelix
Ansvarsfriskrivning
Denna FinanceVelix-artikel tillhandahåller allmän information, inte personlig finansiell rådgivning, investeringsrådgivning, juridisk rådgivning eller skatterådgivning. Marknadspriser, räntor och ekonomiska förhållanden kan förändras; investeringar innebär risk för förlust. Uppgifterna återger det tillgängliga underlaget vid publiceringstillfället och kan ändras. Kontrollera viktig information självständigt och rådfråga vid behov en kvalificerad yrkesperson. Att en tillgång, ett företag eller en tjänst nämns innebär inte att den rekommenderas.