För att använda Binance Authenticator öppnar du säkerhetsinställningarna på ditt Binance-konto, aktiverar autentiseringsalternativet, lägger till den visade konfigurationsnyckeln i autentiseringsappen och bekräftar med dess sexsiffriga kod. Spara återställningsnyckeln separat innan du slutför. Google Authenticator är ett annat dokumenterat alternativ; passkeys använder en annan mekanism och kräver egen återställningsplanering.
Denna FinanceVelix-guide använder officiell offentlig Binance-dokumentation och kontroller av offentliga sidor daterade 23 oktober 2026. Exemplen är uttryckligen hypotetiska, inte observationer från ett personligt konto. Menynamn och tillgängliga verifieringsmetoder kan variera; följ kontots aktuella instruktioner.
Binance Authenticator, Google Authenticator eller passkeys?
Binance Authenticator och Google Authenticator genererar verifieringskoder från en hemlighet som upprättas vid konfigureringen. Koden är en extra faktor, inte en ersättning för att skydda lösenord och e-post. En passkey använder i stället kryptografiska autentiseringsuppgifter, inte en kod som du kopierar till ett formulär.
| Metod | Dokumenterad funktion | Viktigaste planeringsfrågan |
|---|---|---|
| Binance Authenticator | Genererar sexsiffriga koder; Binance beskriver datalagringen som lokal på enheten. | Om enheten försvinner blir en separat förvarad återställningsnyckel särskilt viktig. |
| Google Authenticator | Binance beskriver hur dess konfigurationsnyckel läggs till i Google Authenticator och en genererad kod bekräftas. | Förstå appens inställningar för säkerhetskopiering eller synkronisering och skydda eventuella länkade konton. |
| Passkey | Binance dokumenterar funktionen ”Måste verifiera med passkey” för verifieringsflöden som stöds. | Förstå var autentiseringsuppgiften är tillgänglig och hur återställning fungerar innan du gör den obligatorisk. |
Skillnaden i lagring kommer från Binances autentiseringsguide; de separata instruktionerna för Google Authenticator uppdaterades den 10 december 2025. Lokal lagring minskar beroendet av ett molnkonto, men skyddar inte en komprometterad telefon och ersätter inte säkerhetskopior.
Som allmän säkerhetsprincip motstår passkeys vanligt nätfiske efter inloggningsuppgifter eftersom autentiseringen är knuten till den avsedda tjänsten. De förhindrar inte alla bedrägerier eller osäkra godkända åtgärder. Kontrollera Binances vägledning om passkey-krav och återställning innan du ändrar den inställningen.
Skilj på inloggning, andra faktor och återställning
En stark andra faktor kan inte kompensera för alla svagheter på andra håll. Betrakta åtkomst som tre sammanhängande lager och undvik att lägga alla återställningsberoenden på en telefon.
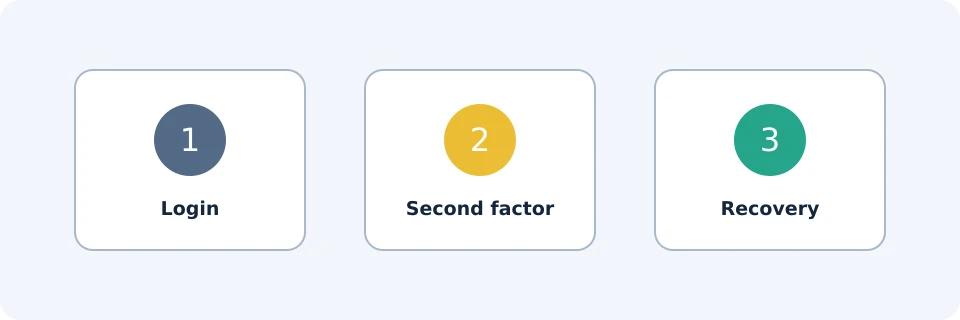
| Lager | Felscenario | Praktiskt skydd |
|---|---|---|
| Inloggningsuppgifter | Ett återanvänt lösenord stjäls eller e-poståtkomst komprometteras. | Använd unika lösenord och säkra e-postkontot och dess återställningsmetoder. |
| Andra faktor | En kod anges på en falsk webbplats eller enheten försvinner. | Gå direkt till Binance; skydda enheten och planera ersättningsåtkomst. |
| Återställning | Den enda säkerhetskopian försvinner med telefonen eller någon får tag i konfigurationsnyckeln. | Förvara en skyddad säkerhetskopia separat och begränsa åtkomsten till den. |
Hypotetiskt beroendeexempel: en användare har e-poståtkomst, autentiseringskoder och ett foto av konfigurationsnyckeln enbart på en telefon. Om telefonen försvinner förloras alla tre åtkomstvägar samtidigt. Separat skyddad återställningsinformation minskar det beroendet; den garanterar inte kontoåterställning.
Konfigurera din autentiseringsapp säkert
Börja i den officiella appen eller via ett betrott bokmärke, inte ett oombett meddelande. Om installation behövs ska du använda den officiella nedladdningsvägen; vår guide till nedladdning av Binance-appen förklarar installationskontroller.
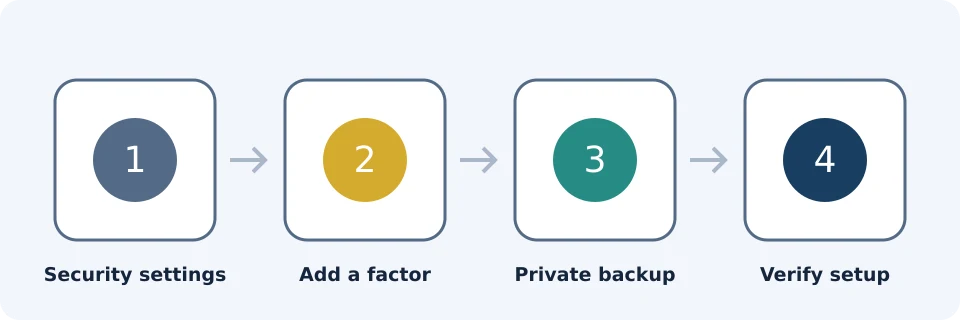
- Öppna Säkerhet. Binances webbguide börjar med Profil och sedan Säkerhet. Appinstruktionerna går också via konto-/profilområdet till Säkerhet.
- Hitta Autentiseringsapp. Välj tillgängligt aktiverings- eller hanteringsalternativ. Om en faktor redan är länkad ska du följa den dokumenterade ändringsprocessen i stället för att anta att detta är en ny konfigurering.
- Slutför begärd säkerhetsverifiering. Binance kan kräva kontroller innan registreringsinformationen visas.
- Lägg till konfigurationshemligheten. Skanna den visade QR-koden eller ange konfigurationsnyckeln i vald autentiseringsapp. För Google Authenticator använder den dokumenterade vägen knappen för att lägga till och ”Ange en konfigurationsnyckel”.
- Förvara återställningsmaterial säkert. Spara konfigurationsnyckeln separat från enheten innan du går vidare. Behandla QR-koden för registrering som lika känslig.
- Bekräfta registreringen. Återgå till Binance och ange den sexsiffriga kod som genererats för kontot. Vänta på bekräftelse på att konfigureringen lyckades.
Dessa steg följer proceduren för Binance Authenticator och proceduren för Google Authenticator-appen. Anta inte att registreringen på Binance är klar bara för att en post har lagts till i en autentiseringsapp.
Skydda konfigurationsnyckeln annorlunda än en tillfällig kod
En tillfällig kod används vid ett verifieringsförsök. Konfigurationsnyckeln kan återskapa kodgeneratorn, så en exponering av den får mer varaktiga följder. Förvara den inte i ett delat fotoalbum, mejla den inte till dig själv oskyddad och skicka den inte till supporten.
En skyddad offlineanteckning eller tillräckligt säker krypterad lagring kan vara lämplig beroende på dina omständigheter. ”Separat” betyder att säkerhetskopian förblir tillgänglig om telefonen försvinner, utan att vara lättillgänglig för någon annan. En konfigurationsnyckel för Binances autentisering är inte en återställningsfras för en plånbok med egenförvaring.
Enhetsbyte och felsökning av koder
Om du fortfarande har kontroll över den gamla telefonen ska du förbereda ersättaren innan du raderar något. Kontrollera återställningsmaterialet och följ det officiella ändringsflödet. Bekräfta att den nya metoden fungerar innan du gör dig av med den gamla enheten.
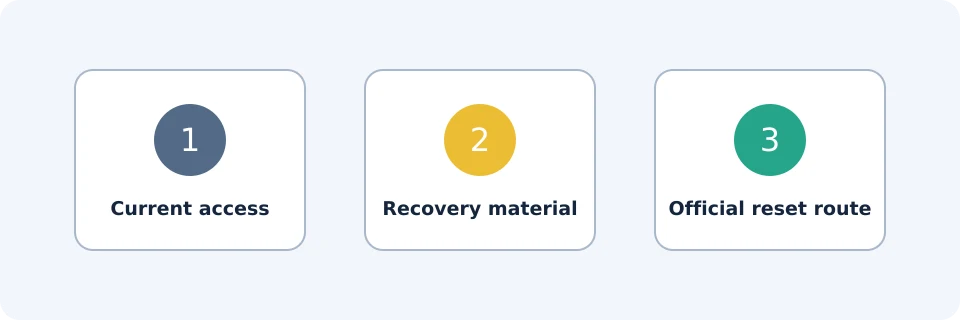
Planera med hänsyn till säkerhetsbegränsningar. Binances autentiseringsguide anger att uttag och P2P-försäljning är avstängda i 24 timmar efter byte av autentiseringsapp. Kontrollera det aktuella kontomeddelandet innan du fortsätter; planera inte en brådskande överföring utifrån antagandet att återställningen sker omedelbart.
| Problem | Kontrollera först | Säkert nästa steg |
|---|---|---|
| Koden avvisas | Rätt kontopost, fullständig kod och automatiskt datum/tid på enheten. | Vänta på en ny kod och skicka den omgående på den officiella sidan. |
| Koden ändras medan den anges | Om du började nära slutet av dess visade giltighetstid. | Använd nästa kod i stället för att upprepade gånger skicka den föregående. |
| Den nya appen saknar en Binance-post | Om den befintliga konfigurationshemligheten återställdes eller en officiell ändring slutfördes. | Använd din privata säkerhetskopia eller den officiella återställningsvägen; enbart ominstallation återskapar inte hemligheten. |
| Gammal telefon förlorad, säkerhetskopia finns | Om säkerhetskopian hör till den aktuella registreringen. | Återställ privat på en betrodd enhet och följ kontots anvisningar. |
| Gammal telefon och säkerhetskopia saknas | Åtkomst till andra legitima verifieringsmetoder. | Använd det officiella återställningsflödet; ytterligare kontroller kan krävas. |
| Verifieringen lyckas men uttaget misslyckas | Begränsningar efter säkerhetsändring och det exakta kontomeddelandet. | Åtgärda den angivna begränsningen i stället för att återställa faktorn igen. |
Hypotetiskt tidsexempel: anta att en kod har fyra sekunder kvar, men att inmatning och inskickning tar sju sekunder. Den kan löpa ut före valideringen. Att börja med en ny kod löser det tidsproblemet; det rättar inte en felaktig konfigurationsnyckel eller en felställd enhetsklocka.
Kontroller mot nätfiske och akuta åtgärder
Binances anti-phishing-kod ger en igenkännbar kod i dess meddelanden. Konfigurera den via Säkerhet med hjälp av de officiella instruktionerna mot nätfiske. Välj något som skiljer sig från lösenordet och autentiseringshemligheterna.
En matchande kod är bara en signal, inte bevis på att varje länk eller begäran är säker. Öppna Binance på egen hand för att undersöka oväntade meddelanden. Kodbaserad 2FA kan fortfarande utsättas för nätfiske om du skriver en giltig kod i en angripares formulär.
Om du misstänker att kontot har komprometterats
- Sluta ange koder, godkänna förfrågningar och överföra medel. Skicka inte tillgångar till en påstått ”säker” adress.
- Använd en betrodd enhet och gå direkt till Binances officiella support. Använd de kontoskyddsfunktioner som erbjuds för din situation.
- Säkra din e-post och byt komprometterade eller återanvända lösenord. Undvik att göra detta på en enhet som du misstänker fjärrstyrs.
- Granska kontoaktivitet och säkerhetsändringar där åtkomst fortfarande finns. Spara misstänkta meddelanden och transaktionsreferenser.
- Följ officiella återställningsinstruktioner. Betala inte en oombedd återställningsagent och installera inte fjärrstyrningsprogram på dennes begäran.
Ge supporten sammanhang, inte hemligheter
Användbara felsökningsunderlag är exakt feltext, ungefärlig tid och tidszon, enhetsmodell, operativsystems- och appversioner samt om problemet började efter ett enhetsbyte. Maskera ovidkommande personuppgifter i skärmbilder.
Lämna aldrig ut lösenord, konfigurationsnycklar för autentisering, QR-koder för registrering, återställningsfraser för plånböcker eller tillfälliga autentiseringskoder till en supportmedarbetare. Ange verifieringsinformation endast i ett legitimt officiellt flöde som du själv startat – inte i en chatt eller skärmdelningssession.
Vanliga frågor
Behöver en autentiseringsapp internet för att generera koder?
Tidsbaserade autentiseringsappar genererar i allmänhet koder lokalt utan en aktiv anslutning. Binance behöver fortfarande uppkoppling för att ta emot och validera det du skickar, och en korrekt enhetsklocka är viktig.
Kan jag byta från Google Authenticator till Binance Authenticator?
Ja. Binance beskriver hur en befintlig autentiseringsapp ändras via Säkerhet. Behåll din befintliga åtkomst tills ersättaren är bekräftad och ta hänsyn till den dokumenterade begränsningen efter ändringen.
Kan en sparad sexsiffrig kod återställa min autentiseringsapp?
Nej. En tillfällig kod är ingen säkerhetskopia. Återställning kräver den relevanta konfigurationshemligheten eller att Binances officiella återställningsprocess slutförs.
Bör jag skanna samma konfigurations-QR-kod i två appar?
Det duplicerar samma hemlighet i stället för att skapa oberoende faktorer. Det kan förbättra tillgängligheten, men skapar också ytterligare en plats där koder kan hämtas. Gör den avvägningen medvetet.
Är Binance säkert när 2FA är aktiverat?
2FA minskar vissa risker för obehörig åtkomst; det garanterar inte säkerhet. Det kan inte eliminera börsens förvaringsrisk, marknadsförluster eller förluster från transaktioner som du godkänner till en bedragare.
Information om affiliatelänkar
FinanceVelix kan få provision från värvningar via sina Binance-länkar. Denna säkerhetsguide kräver varken registrering eller handel och är inte en rekommendation att köpa kryptovaluta.
Officiella utbildningsreferenser
- How to Use Binance Authenticator for 2FA With Your Binance Account and App | Binance Blog ↗Källa som används: 2026-10-23
- How to Enable Google Authenticator for 2FA on the Binance App? | Binance app login settings,Binance account settings,Binance Google Authenticator,Binance 2FA login ↗Källa som används: 2026-10-23
- Anti-phishing code setup ↗Källa som används: 2026-10-23
- Passkey verification protection ↗Källa som används: 2026-10-23
- Register on the Binance app ↗Källa som används: 2026-10-23