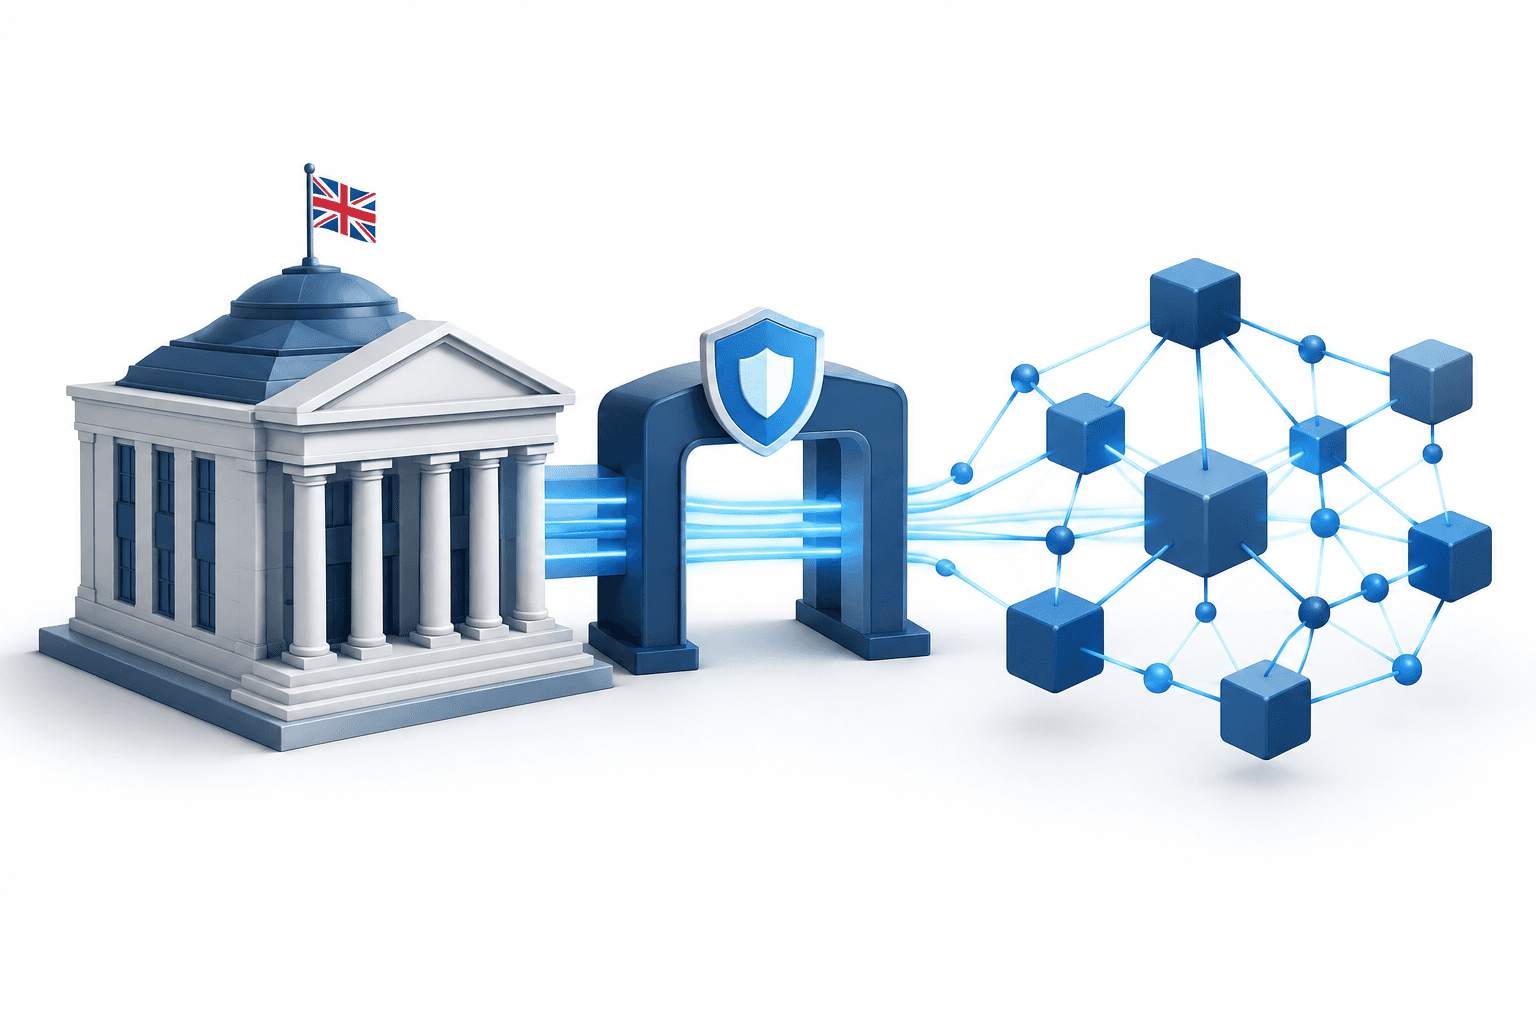
Düzenlemeye tabi platformlar üzerinden Birleşik Krallık’ta DeFi erişimi, ülkenin genişletilmiş kripto varlık düzenleme rejiminin 25 Ekim 2027’de yürürlüğe girmesi öncesinde politika anlaşmazlığının merkezinde yer alıyor. Coinbase’in Avrupa politika başkanı Katie Harries, 22 Ekim 2026 tarihli bir görüş yazısında, işlem gerçekleştirme gerekliliklerinin bu bağlantıları fiilen engelleyebileceği uyarısında bulundu. Financial Conduct Authority’nin yayımladığı tutum, açık bir genel yasak yerine vaka bazında denetim ve planlanan rehberlik öngörüyor.
Öne Çıkanlar
- Harries, yetkilendirilmiş platform kullanma gerekliliklerinin düzenlemeye tabi platformların müşterilerini merkeziyetsiz protokollere bağlamasını önleyebileceğini savunuyor.
- FCA, kurallarının belirlenebilir bir kontrol sahibi kuruluşu bulunan DeFi şirketlerine uygulandığını belirtiyor ve amaca özel rehberlik hazırlamayı planlıyor.
- Daha geniş kripto varlık düzenleme kapsamının 25 Ekim 2027’de genişletilmesi planlanıyor.
İçindekiler
- Birleşik Krallık’ta DeFi erişimi neden tartışmalı?
- FCA neleri teyit etti?
- Önerilen alternatif: erişim noktasını denetlemek
- Sonuç
Birleşik Krallık’ta DeFi erişimi neden tartışmalı?
Anlaşmazlık, insanların açık protokolleri doğrudan kullanıp kullanamayacağıyla değil, merkeziyetsiz finansa düzenlemeye tabi erişim noktalarıyla ilgilidir. DeFi; işlemi geleneksel bir banka veya aracı kurum yürütmeksizin borç alma, borç verme ve alım satım gibi faaliyetleri desteklemek için yazılımdan yararlanır.
Harries, düzenlemeye tabi platformların müşteri emirlerini yalnızca FCA tarafından yetkilendirilmiş platformlarda gerçekleştirmesini şart koşmanın pratik bir engel yarattığını savunuyor: Merkeziyetsiz bir protokolde, yetkilendirme alabilecek bir kişi veya kuruluş bulunmayabilir. Harries’in değerlendirmesine göre, merkezi alım satım gerekliliklerinin bu entegrasyonlara uygulanması fiilî bir yasağa dönüşebilir.
Bu, bir Coinbase yöneticisinin politika uyarısıdır; kesinleşmiş bir düzenleyici sonuç değildir. Harries, firmaların DeFi entegrasyonları sunmasını açıkça yasaklayan herhangi bir kural bulunmadığını kabul ediyor.
| Başlık | Detaylar |
|---|---|
| Alım satım ve işlem yapma | FCA’nın düzenlemeye tabi kripto varlık faaliyetlerine ilişkin politika açıklaması kapsamındadır. |
| Borç verme ve borç alma | FCA; açıklamalar, rıza ve uygunluk testleri dahil olmak üzere perakende müşterilere yönelik korumaları sürdürüyor. |
| Saklama | Koruma gereklilikleri; mülkiyet haklarını, kayıtları, mutabakatı ve özel anahtar yönetimini ele alıyor. |
| Staking | Çerçeve; açıklamaları, sözleşme koşullarını, müşteri rızasını ve kayıt tutmayı kapsıyor. |
FCA neleri teyit etti?
FCA’nın kripto varlık düzenleme rejimine ilişkin politika özeti, düzenlemeye tabi faaliyetler genelindeki nihai kuralları ve rehberliği ortaya koyuyor. Özette, rejimin Parlamento tarafından 4 Şubat 2026’da kabul edilen düzenlemelere dayandığı ve düzenlemeye tabi faaliyetlerin kapsamının 25 Ekim 2027’den itibaren bütünüyle genişleyeceği belirtiliyor.
DeFi konusunda düzenleyici kurum, Hazine tarafından tanımlanan kapsamla tutarlı olarak, kurallarının ve rehberliğinin belirlenebilir bir kontrol sahibi kuruluşun bulunduğu durumlarda geçerli olduğunu söylüyor. Kapsamı vaka bazında değerlendirecek ve merkeziyetsizliğe ilişkin nesnel göstergeler de dahil olmak üzere amaca özel rehberlik konusunda istişare yürütecek.
FCA ayrıca, yeniliği engelleyebilecek aşırı kuralcı düzenlemelerden kaçınmak istediğini belirtirken operasyonel dayanıklılık ve finansal suçları da söz konusu rehberliğin ele alacağı alanlar arasında sayıyor. Bu açıklamalar düzenleyici kurumun beyan ettiği yaklaşımı ortaya koyuyor, ancak yetkilendirilmiş bir aracının müşterileri merkeziyetsiz bir protokole nasıl bağlayabileceğine ilişkin tüm soruları yanıtlamıyor.
Önerilen alternatif: erişim noktasını denetlemek
Harries, yükümlülüklerin erişim sağlayan düzenlemeye tabi platforma odaklanmasını öneriyor. Bu tür firmalar, müşterilere düzenlemeye tabi bir ortamdan ne zaman ayrıldıklarını açıklayabilir, rızalarını alabilir, belirli protokolleri değerlendirebilir ve olaylarla kullanıma ilişkin bilgileri denetim makamlarına raporlayabilir.
Harries’in argümanı, tartışmada öne çıkan üç kaygıyı ele alıyor: müşterilerin sahip oldukları korumaları yanlış anlaması, firmaların yükümlülüklerden kaçınmak için entegrasyonları kullanması ve finansal suç ya da piyasa dayanıklılığı riskleri. Harries, düzenlemeye tabi erişim noktalarının kapsam dışında bırakılmasının, faaliyetleri FCA’nın fiilî gözetim alanının dışına itebileceğini savunuyor.
Bu önlemler onun önerdiği yaklaşımı yansıtıyor; tüm DeFi entegrasyonları için teyit edilmiş gereklilikler değiller. Buradaki pratik ayrım, bir aracının faaliyetlerinin denetlenmesi ile temel protokolün kendisinin düzenleme kapsamına girip girmediğinin belirlenmesi arasındadır.
Sonuç
İzlenecek bir sonraki politika adımı, FCA’nın amaca özel DeFi rehberliği konusunda planladığı istişaredir. Kurumun kapsamı ve aracıların sorumluluklarını nasıl ele alacağı, Ekim 2027’deki genişleme öncesinde Harries’in gündeme getirdiği erişim sorularının açıklığa kavuşmasına yardımcı olacak.
Daha Fazla Haber
Daha fazla FinanceVelix haberi
Sorumluluk Reddi
Bu FinanceVelix makalesi genel bilgilendirme amacı taşır; kişiye özel finansal, yatırım, hukuki veya vergisel tavsiye değildir. Piyasa fiyatları, faiz oranları ve ekonomik koşullar değişebilir; yatırımlar zarar riski taşır. Bilgiler, yayımlandığı sırada mevcut olan materyalleri yansıtır ve değişebilir. Önemli bilgileri bağımsız olarak doğrulayın ve gerektiğinde nitelikli bir uzmana danışın. Bir varlıktan, şirketten veya hizmetten söz edilmesi, bunların tavsiye edildiği anlamına gelmez.