21 Ekim 2026’da yaklaşık 15,99 milyon USDT’yi içeren CoinDCX cüzdan transferleri, Hindistan merkezli kripto para borsasının yeni bir güvenlik ihlali yaşayıp yaşamadığı konusunda tartışma başlattı. CoinDCX, işaretlenen adreslerin Temmuz 2025’teki saldırının ardından terk edildiğini söylerken, blokzincir araştırmacıları işlem kayıtlarının faaliyetlerin sürdüğünü gösterdiğini belirtiyor.
Öne Çıkanlar
- CoinDCX yeni bir ihlal yaşandığını reddediyor ve müşteri fonları ile alım satım hizmetlerinin etkilenmediğini söylüyor.
- Bitquery, borsanın açıklamasına ters düşen faaliyetler tespit ettiğini belirttiği 40 TRON cüzdanını belirledi.
- Transferler, ayrı bir yetkisiz kaybı veya müşteri bakiyelerinin etkilenip etkilenmediğini henüz ortaya koymuyor.
İçindekiler
- CoinDCX cüzdan transferleri, kullanımdan kaldırılan adreslere ilişkin soru işaretlerini artırıyor
- Araştırmacılar yakın tarihli para yatırma işlemlerinin yürütüldüğüne işaret ediyor
- İşlem kayıtları hangi soruları yanıtlayamaz?
- Sonuç
CoinDCX cüzdan transferleri, kullanımdan kaldırılan adreslere ilişkin soru işaretlerini artırıyor
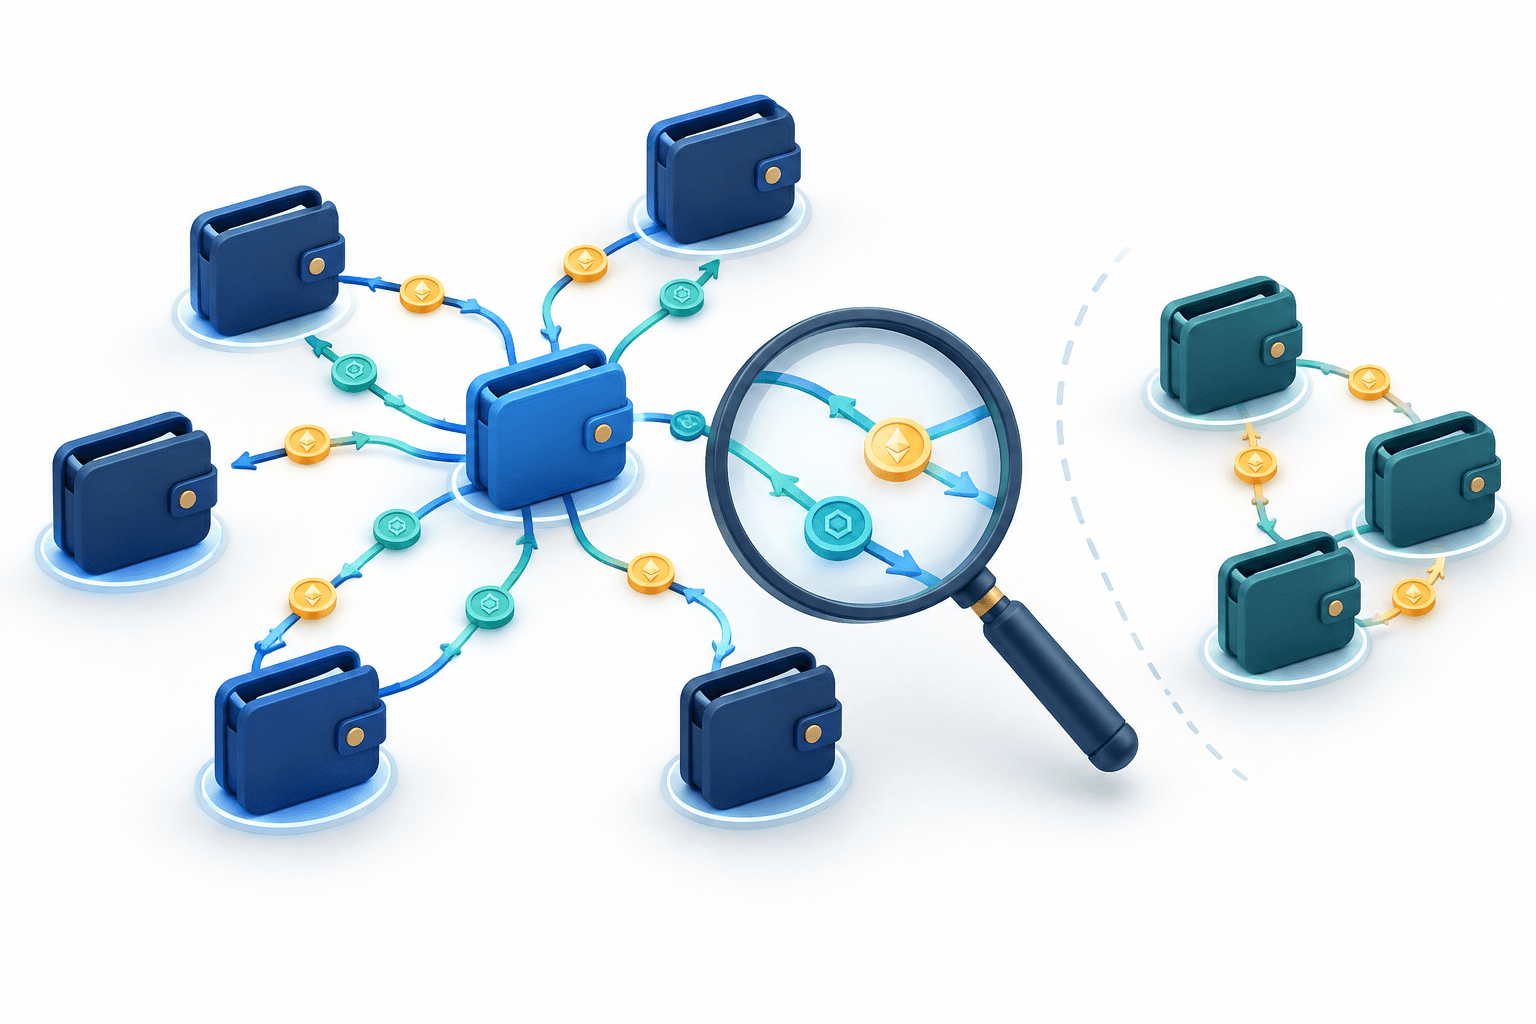
Blokzincir araştırmacısı Darcy, yaklaşık 15,99 milyon USDT ve 5.783,81 TRX içeren 21 Ekim tarihli hareketleri ilk olarak işaretledi. CoinDCX ile ilişkili olduğu belirlenen adreslerdeki varlıklar, TRON ağındaki bir alıcı adrese taşındıktan sonra başka cüzdanlara dağıtıldı.
CoinDCX CEO’su ve kurucu ortağı Sumit Gupta, borsanın mevcut altyapısının ihlal edildiği yönündeki iddialara karşı çıktı. Şirket, söz konusu adreslerin Ocak 2025’te oluşturulduğunu, Temmuz 2025’teki olay sırasında ele geçirildiğini ve artık operasyonel amaçlarla kullanılmadığını söyledi.
CoinDCX ayrıca müşteri fonlarının güvende kaldığını ve alım satım ile yatırım hizmetlerinin normal şekilde sürdüğünü savundu. Bunlar borsanın açıklamalarıdır; mevcut işlem kayıtları müşteri hesap bakiyelerinin durumunu bağımsız olarak doğrulamıyor.
| Öğe | Detaylar |
|---|---|
| OKX ile bağlantılı para yatırma adresleri | Bitquery’nin 22 Ekim tarihli değerlendirmesine göre yaklaşık 5,46 milyon USDT izlendi. |
| Binance ile bağlantılı para yatırma adresleri | Bitquery, sonradan geri gönderilen fonları düştükten sonra yaklaşık 2,61 milyon dolar kaydetti. |
| Gate ile bağlantılı para yatırma adresi | Bitquery yaklaşık 1,39 milyon USDT izledi. |
| Alıcı tarafındaki yedi cüzdan | Bitquery, 22 Ekim saat 12:15 UTC itibarıyla yaklaşık 2,28 milyon doların bu cüzdanlarda kaldığını bildirdi. |
Araştırmacılar yakın tarihli para yatırma işlemlerinin yürütüldüğüne işaret ediyor
Bitquery, rakamları 22 Ekim’de doğrulanan bir incelemede CoinDCX ile bağlantılı 40 TRON cüzdanını araştırdı. Şirket, Ağustos 2026’dan bu yana para yatırma işlemlerinin yürütülmesiyle bağlantılı 276 ücret yüklemesi ve şüpheli transferlerin başlamasından yaklaşık beş dakika önce bir cüzdanda olağan faaliyet raporladı.
Bu ayrıntılar önem taşıyor; çünkü ücret ödemeleri, para yatırma adreslerinin USDT’yi borsanın toplama cüzdanına aktarmasını sağlayabiliyor. Bitquery, tekrarlanan ücret yüklemelerini ve ardından gelen para yatırma hareketlerini, önceki ihlalden bu yana kullanılmayan adreslerden ziyade faaliyette olan bir sistemin kanıtı olarak yorumladı.
Tespit edilen en büyük transfer, bir adresten gönderilen yaklaşık 15,82 milyon USDT oldu. Bitquery, bunun yaklaşık 9,63 milyon dolarının 18 saat içinde OKX, Binance ve Gate ile bağlantılı para yatırma adreslerine ulaştığını söyledi. Bu iz sürme, söz konusu borsaların herhangi bir suçu olduğunu ortaya koymuyor veya alıcı hesapların nihai sahiplerini belirlemiyor.
Blokzincir araştırmacısı ZachXBT de Temmuz 2025’teki ihlalin ardından müşteri para yatırma işlemleriyle bağlantılı olduğu öne sürülen adreslerdeki faaliyetlere işaret ederek CoinDCX’in açıklamasını sorguladı.
İşlem kayıtları hangi soruları yanıtlayamaz?
Bitquery’nin zincir üstü cüzdan analizinin sınırları hakkındaki değerlendirmesi, görünür transferler ile bir borsanın kendi kayıtlarında tuttuğu müşteri bakiyelerini birbirinden ayırıyor. Cüzdan faaliyetleri tek başına her hareketin yetkisiz olup olmadığını, her adresi nihai olarak kimin kontrol ettiğini veya yatırılan tutarların müşterilere daha önce alacak kaydedilip kaydedilmediğini kesin olarak ortaya koyamaz.
Temmuz 2025’teki önceki ihlal, bir iş ortağı borsasında likidite sağlamak için kullanılan kurum içi operasyonel bir hesabı kapsıyordu. CoinDCX maruziyetini yaklaşık 44 milyon dolar olarak tahmin etti ve ayrılmış müşteri soğuk cüzdan varlıklarının etkilenmediğini, kaybın şirket hazinesi rezervlerinden karşılanacağını söyledi.
Bu nedenle Ekim ayındaki hareketler, önceki kayba eklenerek toplamda yaklaşık 60 milyon dolarlık doğrulanmış bir hırsızlık olarak değerlendirilmemelidir. Ayrı bir kayıp olduğunu saptamak için yetkilendirme, varlık sahipliği ve borsanın karşılık gelen yükümlülükleri hakkında kanıt gerekir.
Sonuç
Bir sonraki önemli kanıt, etkilenen cüzdanların CoinDCX’in iç hesaplarıyla mutabakatı ve transferlerin yetkili olup olmadığı ile müşteri yükümlülüklerinden herhangi birinin devam edip etmediği olacaktır. Mevcut bilgilerde bu konulara ilişkin kesin bir sonuca varılmış değil.
Daha Fazla Haber
Daha fazla FinanceVelix haberi
Sorumluluk Reddi
Bu FinanceVelix makalesi genel bilgilendirme amaçlıdır; kişiye özel finansal, yatırım, hukuki veya vergi danışmanlığı değildir. Piyasa fiyatları, faiz oranları ve ekonomik koşullar değişebilir; yatırımlar zarar riski taşır. Bilgiler yayımlandığı sırada mevcut olan materyalleri yansıtır ve değişebilir. Önemli bilgileri bağımsız olarak doğrulayın ve gerektiğinde nitelikli bir uzmana danışın. Bir varlık, şirket veya hizmetten söz edilmesi, bunların onaylandığı anlamına gelmez.