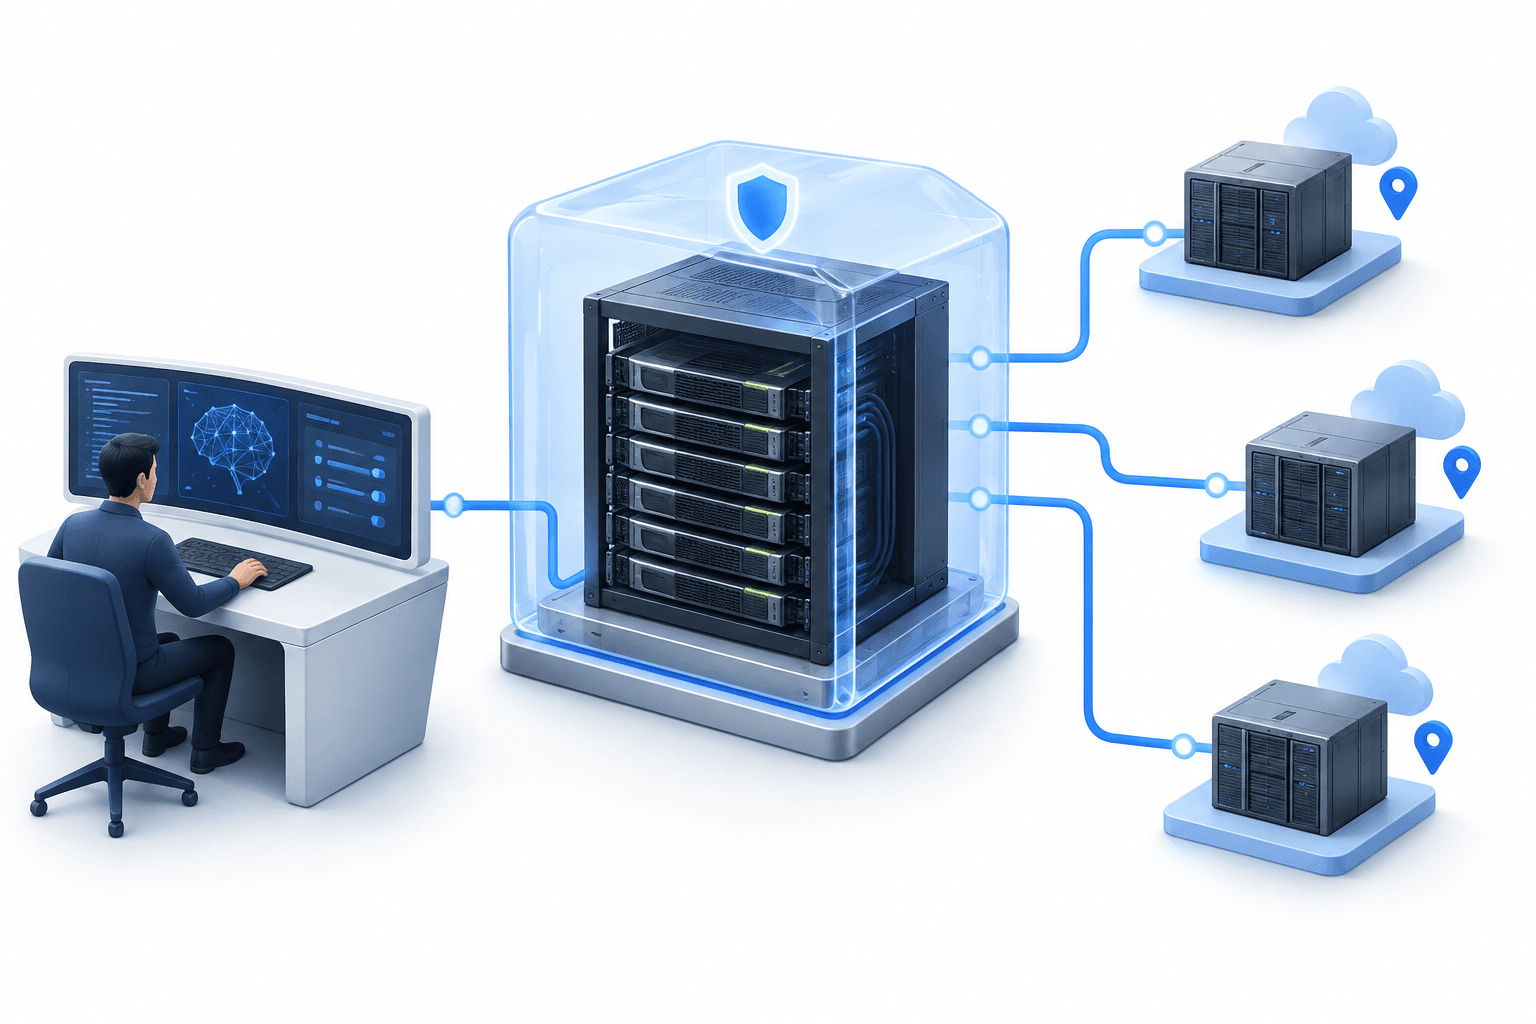
NVIDIA Confidential Computing میں Confidential Bare Metal شامل کیا جا رہا ہے۔ یہ تعیناتی کا ایک ایسا آپشن ہے جس کا مقصد جدید ترین ماڈل بنانے والوں کو اپنے ماڈلز، ڈیٹا اور سافٹ ویئر اسٹیک پر کنٹرول برقرار رکھتے ہوئے حساس ورک لوڈز مخصوص تھرڈ پارٹی انفراسٹرکچر پر چلانے کی سہولت دینا ہے۔ اس توسیع سے ڈویلپرز کو ورچوئلائزڈ ماحول اپنائے بغیر بیرونی کمپیوٹنگ گنجائش استعمال کرنے کا ایک اور طریقہ ملتا ہے۔
اہم نکات
- Confidential Bare Metal ماڈل بنانے والوں کو مخصوص تھرڈ پارٹی NVIDIA انفراسٹرکچر پر اپنا سافٹ ویئر اسٹیک چلانے کی سہولت دیتا ہے۔
- Cohere اس آپشن کو Model Vault میں ضم کرنے کا ارادہ رکھتا ہے، جبکہ Google Cloud A4X Max انسٹینسز تک معاونت بڑھا رہا ہے۔
- Grace Blackwell اور Rubin سسٹمز میں پلیٹ فارم کی معاونت بڑھائی جا رہی ہے؛ DSX OS کی معاونت اور سسٹمز پارٹنرز کی صلاحیتیں منصوبہ بندی کے مراحل میں ہیں۔
فہرستِ مضامین
- NVIDIA Confidential Computing میں کیا تبدیلی لا رہا ہے
- تعیناتی کے آپشنز میں کیا فرق ہے
- Cohere اور Google Cloud کیا کر رہے ہیں
- پلیٹ فارم کی معاونت کی موجودہ صورتِ حال
- نتیجہ
NVIDIA Confidential Computing میں کیا تبدیلی لا رہا ہے
بنیادی تبدیلی یہ ہے کہ خفیہ کمپیوٹنگ کے تحفظات کو bare-metal سافٹ ویئر ماحول پر کنٹرول کے ساتھ یکجا کیا جا رہا ہے۔ NVIDIA کے مطابق ماڈل بنانے والے تھرڈ پارٹی کلاؤڈ، نیوکلاؤڈ اور انٹرپرائز انفراسٹرکچر میں ہوسٹ اور پلیٹ فارم انفراسٹرکچر سافٹ ویئر سمیت اپنی مخصوص ٹیکنالوجی اسٹیک کے مالک بن سکتے ہیں اور اسے چلا سکتے ہیں۔
کمپنی پلیٹ فارم کے ایسے سکیورٹی کنٹرول متعارف کرا رہی ہے جن کا مقصد دورانِ ترسیل ڈیٹا کا تحفظ، پلیٹ فارم کی سالمیت کی پیمائش اور ہارڈویئر کی سطح پر رسائی کی پابندیاں نافذ کرنا ہے۔ اس کا خفیہ کمپیوٹنگ آرکیٹیکچر ہارڈویئر پر مبنی علیحدگی اور کرپٹوگرافک تصدیق استعمال کرتا ہے تاکہ عمل درآمد کے دوران ماڈلز اور ڈیٹا کے تحفظ میں مدد ملے۔
اضافی تربیتی اور استنباطی گنجائش کے خواہاں ماڈل بنانے والوں کے لیے NVIDIA اس توسیع کو مزید جغرافیائی، خودمختار اور عملیاتی آپشنز تک رسائی کا ذریعہ قرار دیتا ہے۔ اس کے نتیجے میں معاون انفراسٹرکچر فراہم کرنے والوں کو ایسے حساس ورک لوڈز پیش کرنے کا راستہ ملتا ہے جن کے لیے ماڈل اور ڈیٹا کی رازداری کا مضبوط تحفظ درکار ہوتا ہے۔
| شے | تفصیلات |
|---|---|
| Confidential Bare Metal | حساس ورک لوڈز کے لیے مخصوص تھرڈ پارٹی انفراسٹرکچر پر تعیناتی کا نیا آپشن، جس میں بنانے والوں کو سافٹ ویئر اسٹیک پر کنٹرول حاصل ہوگا۔ |
| Confidential Containers | NVIDIA کے یکجا سکیورٹی آرکیٹیکچر کے تحت Kubernetes ماحول کے لیے تعیناتی کا آپشن۔ |
| Confidential Virtual Machines | ورچوئلائزڈ ماحول کے لیے تعیناتی کا آپشن۔ |
| Cohere Model Vault | Cohere، NVIDIA کے قابلِ اعتماد ایگزیکیوشن ماحول استعمال کرتے ہوئے Confidential Bare Metal کو ضم کرنے کا ارادہ رکھتا ہے۔ |
| Google Cloud | NVIDIA GB300 NVL72 سسٹمز سے تقویت یافتہ A4X Max انسٹینسز تک Confidential Bare Metal کی معاونت بڑھا رہا ہے۔ |
| NVIDIA DSX OS | AI فیکٹریاں بنانے والے فراہم کنندگان کے لیے NVIDIA Confidential Computing کے تمام موڈز کی معاونت کرے گا۔ |
تعیناتی کے آپشنز میں کیا فرق ہے
NVIDIA کے بیان کردہ یکجا سکیورٹی آرکیٹیکچر میں Bare Metal کے ساتھ Confidential Containers اور Confidential Virtual Machines بھی شامل ہیں۔ فرق آپریٹنگ ماحول کا ہے: مخصوص bare-metal انفراسٹرکچر، Kubernetes ماحول یا ورچوئلائزڈ ماحول۔
یہ انتخاب اس لیے اہم ہے کہ ادارے اپنی اعتماد کی حدود اور آپریشنل تقاضوں سے مطابقت رکھنے والا تعیناتی ماڈل منتخب کر سکتے ہیں۔ نیا آپشن خاص طور پر ان ماڈل بنانے والوں کے لیے ہے جو کنٹینر یا ورچوئل مشین کے تعیناتی ماڈلز کے بجائے اپنا ہوسٹ اور پلیٹ فارم سافٹ ویئر چلانا چاہتے ہیں۔
Cohere اور Google Cloud کیا کر رہے ہیں
Cohere کا منصوبہ ہے کہ Confidential Bare Metal کو Cohere Model Vault میں ضم کرے۔ مجوزہ انضمام میں NVIDIA Confidential Computing کے قابلِ اعتماد ایگزیکیوشن ماحول استعمال کیے جائیں گے تاکہ ہارڈویئر پر مبنی سکیورٹی کو GPU تک پھیلایا جا سکے اور عمل درآمد کے دوران میموری میں اور انٹرکنیکٹس کے ذریعے منتقل ہوتے وقت ماڈلز اور ڈیٹا کا تحفظ کیا جا سکے۔
Google Cloud، NVIDIA GB300 NVL72 سسٹمز سے تقویت یافتہ A4X Max انسٹینسز تک Confidential Bare Metal کی معاونت بڑھا رہا ہے۔ NVIDIA کے مطابق یہ انسٹینسز غیر ورچوئلائزڈ تیز رفتار کمپیوٹنگ کو تربیتی ڈیٹا اور ماڈل کی دانشورانہ ملکیت کے کرپٹوگرافک تحفظ کے ساتھ یکجا کریں گے۔
یہ اپنانے کے الگ الگ اقدامات ہیں: Cohere نے اپنے ماڈل پلیٹ فارم میں مجوزہ انضمام کا ذکر کیا ہے، جبکہ Google Cloud انفراسٹرکچر کی معاونت بڑھا رہا ہے۔ ان میں سے کسی کو بھی اس بات کا ثبوت نہیں سمجھنا چاہیے کہ NVIDIA کے وسیع تر ماحولیاتی نظام کے ہر فراہم کنندہ نے Confidential Bare Metal کی تنصیب مکمل کر لی ہے۔
پلیٹ فارم کی معاونت کی موجودہ صورتِ حال
NVIDIA کے مطابق Confidential Computing کی معاونت اب Grace Blackwell NVL72 ریک-اسکیل سسٹمز کے علاوہ x86 پر مبنی HGX Rubin NVL8 اور DGX Rubin NVL8 سسٹمز تک پھیل گئی ہے۔ اس سے سکیورٹی آرکیٹیکچر کے تحت آنے والے ہارڈویئر پلیٹ فارمز کی تعداد بڑھتی ہے۔
کمپنی NVIDIA Confidential Computing کی تعیناتیوں کی معاونت کرنے والوں میں CoreWeave، Firmus، GMI Cloud، Google Cloud، IREN، Lambda، Microsoft Azure Infrastructure، Nebius، Nscale اور Vultr کے نام بتاتی ہے۔ یہ ماحولیاتی نظام سے متعلق بیان عمومی طور پر Confidential Computing کا احاطہ کرتا ہے، نہ کہ ہر فراہم کنندہ کے ہاں یکساں تعیناتی آپشنز کی تصدیق کرتا ہے۔
مزید معاونت ابھی مستقبل کے منصوبوں میں شامل ہے۔ Cisco، Dell Technologies، HPE، Lenovo، Supermicro اور Bull، NVIDIA-Certified Systems کے ذریعے ان صلاحیتوں کی معاونت کریں گے۔ NVIDIA DSX OS بھی Confidential Computing کے تمام موڈز کی معاونت کرے گا، جو خفیہ ورک لوڈز کے ساتھ AI فیکٹریاں بنانے اور چلانے والے کلاؤڈ فراہم کنندگان کے لیے سافٹ ویئر کی بنیاد فراہم کرے گا۔
نتیجہ
اس توسیع سے ماڈل بنانے والوں کو مخصوص انفراسٹرکچر اور سافٹ ویئر اسٹیک پر کنٹرول پر مبنی خفیہ کمپیوٹنگ کا آپشن ملتا ہے۔ اس کا عملی دائرہ نئے توسیع شدہ ہارڈویئر سپورٹ اور فراہم کنندگان کے مخصوص اقدامات، بشمول Cohere کا مجوزہ انضمام اور Google Cloud کی انفراسٹرکچر توسیع، دونوں پر مشتمل ہے۔
مزید خبریں پڑھیں
دستبرداری
یہ FinanceVelix مضمون عمومی معلومات فراہم کرتا ہے، ذاتی نوعیت کا مالی، سرمایہ کاری، قانونی یا ٹیکس مشورہ نہیں۔ مارکیٹ کی قیمتیں، شرحِ سود اور معاشی حالات بدل سکتے ہیں؛ سرمایہ کاری میں نقصان کا خطرہ ہوتا ہے۔ حقائق اشاعت کے وقت دستیاب مواد کی عکاسی کرتے ہیں اور تبدیل ہو سکتے ہیں۔ اہم معلومات کی خود تصدیق کریں اور ضرورت پڑنے پر کسی اہل ماہر سے مشورہ لیں۔ کسی اثاثے، کمپنی یا سروس کا ذکر توثیق نہیں ہے۔