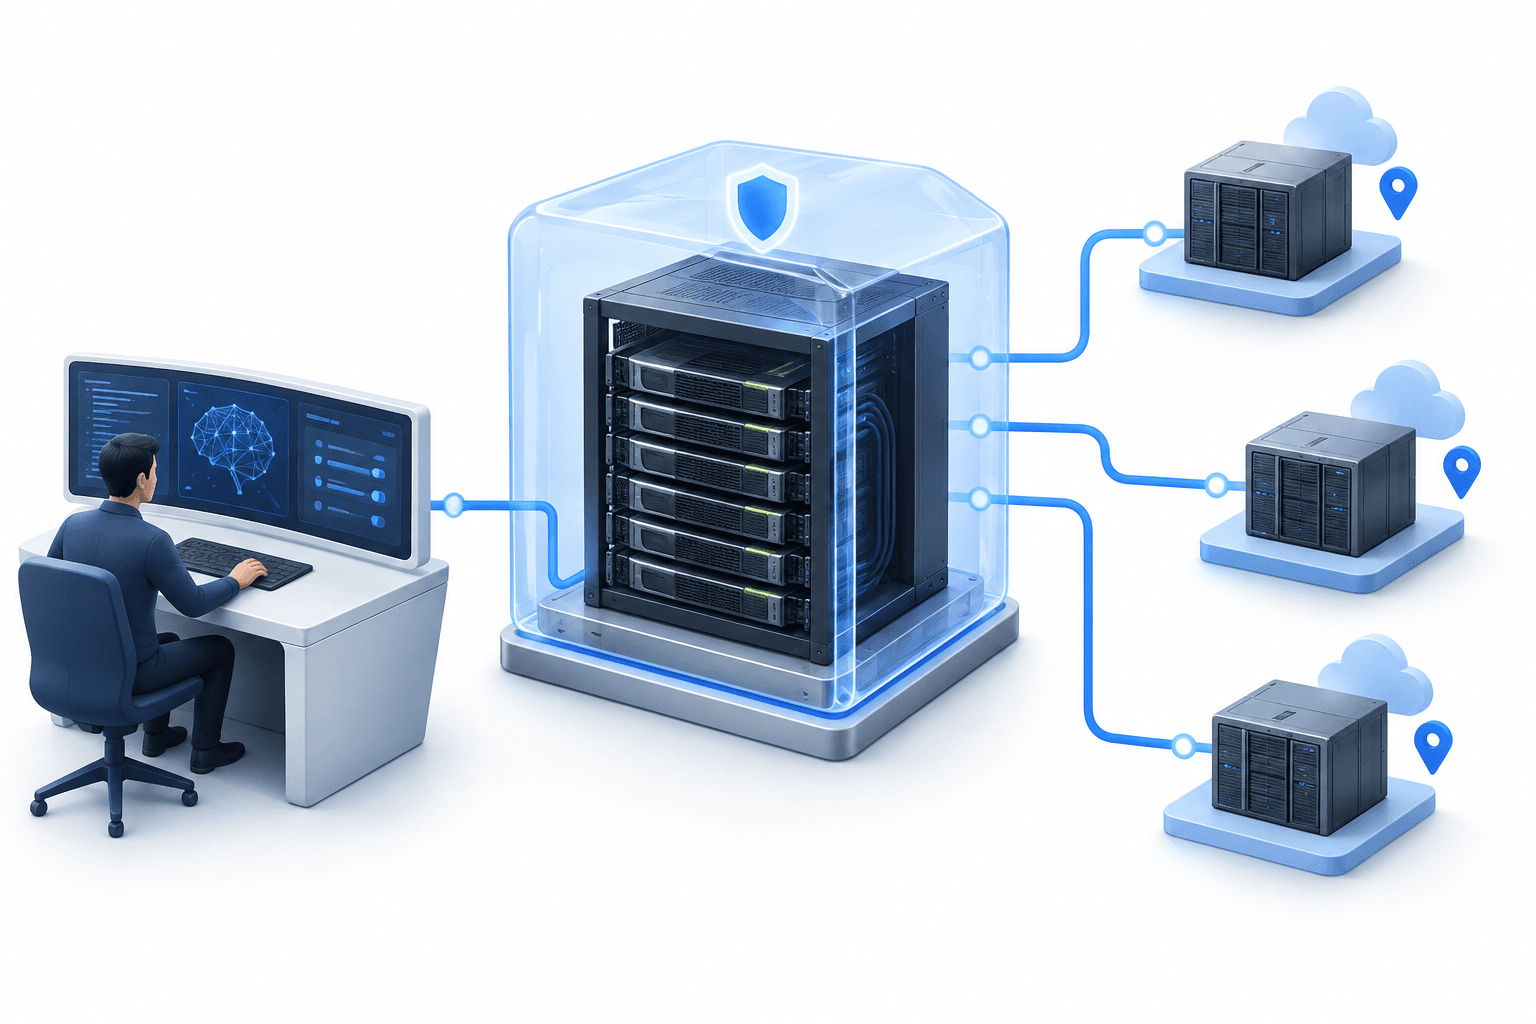
تضيف NVIDIA Confidential Computing خيار Confidential Bare Metal، وهو خيار نشر صُمم لتمكين مطوري النماذج المتقدمة من تشغيل أعباء العمل الحساسة على بنية تحتية مخصصة تابعة لجهات خارجية، مع الاحتفاظ بالسيطرة على نماذجهم وبياناتهم ومجموعة برامجهم. ويمنح هذا التوسع المطورين وسيلة أخرى للاستفادة من قدرات الحوسبة الخارجية من دون اعتماد بيئة افتراضية.
أبرز النقاط
- يتيح Confidential Bare Metal لمطوري النماذج تشغيل مجموعة برامجهم الخاصة على بنية تحتية مخصصة تابعة لجهات خارجية وتعمل بتقنيات NVIDIA.
- تخطط Cohere لدمج هذا الخيار في Model Vault، فيما توسّع Google Cloud الدعم ليشمل مثيلات A4X Max.
- يتوسع دعم المنصة ليشمل أنظمة Grace Blackwell وRubin؛ ومن المقرر دعم DSX OS وقدرات شركاء الأنظمة.
جدول المحتويات
- ما الذي تغيّره الحوسبة السرية من NVIDIA
- كيف تختلف خيارات النشر
- ما الذي تفعله Cohere وGoogle Cloud
- واقع دعم المنصة
- الخلاصة
ما الذي تغيّره الحوسبة السرية من NVIDIA
يتمثل التغيير الأساسي في الجمع بين وسائل الحماية التي توفرها الحوسبة السرية والتحكم في بيئة برمجية تعمل على خوادم مخصصة. وتقول NVIDIA إن مطوري النماذج يمكنهم امتلاك مجموعة مخصصة من البرامج وتشغيلها، بما يشمل برامج البنية التحتية للمضيف والمنصة، عبر البنى التحتية السحابية التابعة لجهات خارجية، ومزودي الخدمات السحابية المتخصصين، وبنية المؤسسات.
وتطرح الشركة ضوابط أمنية للمنصة تهدف إلى حماية البيانات أثناء نقلها، وقياس سلامة المنصة، وفرض قيود على الوصول على مستوى العتاد. وتستخدم بنية الحوسبة السرية لديها العزل المستند إلى العتاد والتصديق التشفيري للمساعدة في حماية النماذج والبيانات أثناء التنفيذ.
وبالنسبة إلى المطورين الراغبين في الحصول على قدرات إضافية للتدريب والاستدلال، تقدم NVIDIA هذا التوسع باعتباره وسيلة للوصول إلى خيارات جغرافية وسيادية وتشغيلية أوسع. ومن جانبها، تحصل مزودات البنية التحتية المدعومة على سبيل لتشغيل أعباء العمل الحساسة التي تتطلب حماية قوية لخصوصية النماذج والبيانات.
| البند | التفاصيل |
|---|---|
| Confidential Bare Metal | خيار نشر جديد لأعباء العمل الحساسة على بنية تحتية مخصصة تابعة لجهات خارجية، مع احتفاظ المطور بالسيطرة على مجموعة البرامج. |
| Confidential Containers | خيار نشر لبيئات Kubernetes ضمن بنية الأمن المتقاربة من NVIDIA. |
| Confidential Virtual Machines | خيار نشر للبيئات الافتراضية. |
| Cohere Model Vault | تخطط Cohere لدمج Confidential Bare Metal باستخدام بيئات التنفيذ الموثوقة من NVIDIA. |
| Google Cloud | توسيع دعم Confidential Bare Metal ليشمل مثيلات A4X Max المدعومة بأنظمة NVIDIA GB300 NVL72. |
| NVIDIA DSX OS | سيدعم جميع أوضاع NVIDIA Confidential Computing للمزودين الذين يبنون مصانع للذكاء الاصطناعي. |
كيف تختلف خيارات النشر
ينضم Bare Metal إلى Confidential Containers وConfidential Virtual Machines ضمن ما تصفه NVIDIA ببنية الأمن المتقاربة. ويكمن الاختلاف في بيئة التشغيل: بنية مخصصة على خوادم فعلية، أو بيئات Kubernetes، أو بيئات افتراضية.
وهذا الاختيار مهم لأنه يمكّن المؤسسات من تحديد نموذج نشر يتوافق مع حدود الثقة ومتطلبات التشغيل لديها. ويستهدف الخيار الجديد تحديدًا المطورين الراغبين في تشغيل برامج المضيف والمنصة الخاصة بهم بدلًا من استخدام نماذج النشر القائمة على الحاويات أو الآلات الافتراضية.
ما الذي تفعله Cohere وGoogle Cloud
تخطط Cohere لدمج Confidential Bare Metal في Cohere Model Vault. وسيستخدم الدمج المزمع بيئات التنفيذ الموثوقة ضمن NVIDIA Confidential Computing لتوسيع نطاق الأمان المستند إلى العتاد ليشمل وحدة معالجة الرسومات، بما يحمي النماذج والبيانات في الذاكرة وعبر الوصلات البينية أثناء التنفيذ.
وتوسّع Google Cloud دعم Confidential Bare Metal ليشمل مثيلات A4X Max المدعومة بأنظمة NVIDIA GB300 NVL72. وتقول NVIDIA إن هذه المثيلات ستجمع بين الحوسبة المعجّلة غير الافتراضية والحماية التشفيرية لبيانات التدريب والملكية الفكرية للنماذج.
وهذان مساران مختلفان للتبني: تصف Cohere عملية دمج مخططة في منصة النماذج التابعة لها، بينما توسّع Google Cloud دعم البنية التحتية. ولا ينبغي اعتبار أي منهما دليلًا على أن جميع المزودين ضمن منظومة NVIDIA الأوسع قد أكملوا طرح Confidential Bare Metal.
واقع دعم المنصة
تقول NVIDIA إن دعم Confidential Computing أصبح يشمل الآن أنظمة Grace Blackwell NVL72 ذات النطاق الرفّي، إلى جانب أنظمة HGX Rubin NVL8 وDGX Rubin NVL8 القائمة على معالجات x86. وهذا يوسع نطاق منصات العتاد المشمولة ببنية الأمن.
وتذكر الشركة أن CoreWeave وFirmus وGMI Cloud وGoogle Cloud وIREN وLambda وMicrosoft Azure Infrastructure وNebius وNscale وVultr تدعم عمليات نشر NVIDIA Confidential Computing. ويشمل هذا التصريح المنظومةَ عمومًا، ولا يثبت توافر خيارات نشر متطابقة لدى كل مزود.
أما الدعم الإضافي فما زال مستقبليًا. وستدعم Cisco وDell Technologies وHPE وLenovo وSupermicro وBull هذه الإمكانات عبر NVIDIA-Certified Systems. كما سيدعم NVIDIA DSX OS جميع أوضاع Confidential Computing، موفرًا أساسًا برمجيًا لمزودي الخدمات السحابية الذين يبنون مصانع الذكاء الاصطناعي ويشغّلونها باستخدام أعباء عمل سرية.
الخلاصة
يمنح هذا التوسع مطوري النماذج خيارًا للحوسبة السرية يرتكز على البنية التحتية المخصصة والتحكم في مجموعة البرامج. ويعتمد نطاقه العملي على توسيع دعم العتاد وعلى خطوات خاصة بكل مزود، بما في ذلك الدمج المزمع من Cohere وتوسيع Google Cloud للبنية التحتية.
اقرأ المزيد من الأخبار
إخلاء المسؤولية
تقدم هذه المقالة من FinanceVelix معلومات عامة، ولا تشكل نصيحة مالية أو استثمارية أو قانونية أو ضريبية مخصصة. يمكن أن تتغير أسعار السوق وأسعار الفائدة والظروف الاقتصادية؛ وتنطوي الاستثمارات على مخاطر الخسارة. وتعكس الحقائق المواد المتاحة وقت النشر وقد تتغير. تحقق من المعلومات المهمة بصورة مستقلة واستشر مختصًا مؤهلًا عند الحاجة. ولا يُعد ذكر أي أصل أو شركة أو خدمة تزكيةً لها.



