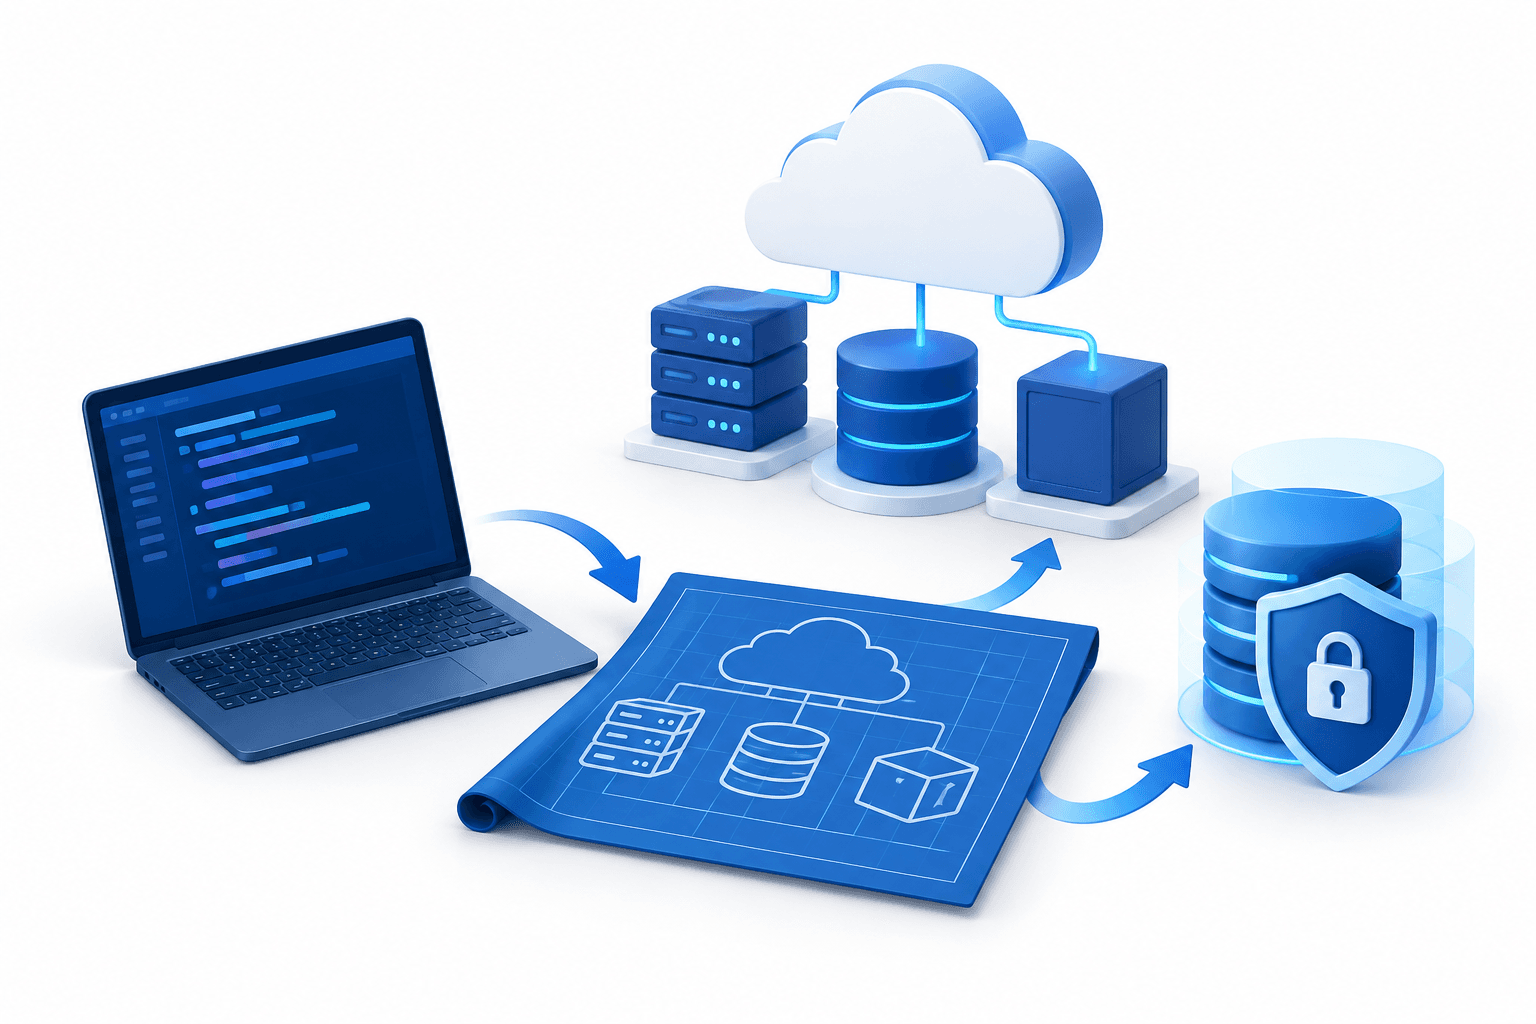
Obnova cloudu Cohesity se stala první metodou obnovy cloudu, jejíž interoperabilita s IBM Terraform Self-Managed byla ověřena, uvedla společnost Cohesity 27. října 2026. Tato funkce kombinuje kód infrastruktury Terraform se zálohami Cohesity, aby organizacím pomohla obnovit cloudové aplikace po kybernetickém útoku.
Klíčová zjištění
- Terraform znovu vytvoří deklarovanou konfiguraci infrastruktury, zatímco Cohesity obnoví data aplikací ze zálohy.
- Správci mohou vidět časový rozdíl mezi vybranou verzí kódu a odpovídající zálohou dat.
- Obnova cloudu je dostupná v edici Cohesity Data Cloud Enterprise Edition.
Jak funguje obnova cloudu Cohesity
Tato funkce využívá organizací prověřené soubory infrastruktury jako kódu jako plán obnovy. Terraform znovu vytvoří deklarovanou konfiguraci včetně prostředků, jako jsou sítě a servery, a Cohesity obnoví ze zálohy použitelná data aplikací.
Cohesity uvedla, že cílem tohoto přístupu je vrátit aplikaci do její deklarované konfigurace, nikoli reprodukovat prostředí před útokem, které již může obsahovat změny provedené útočníkem. Validace se týká interoperability s Terraform Self-Managed, platformou hostovanou na vlastních serverech pro správu infrastruktury jako kódu.
Body obnovy a dostupnost
Obnova cloudu mapuje prostředky, které je třeba chránit, a pořadí jejich obnovy. Průběžně zálohuje kód Terraform i data aplikací, takže týmy mohou vybrat bod obnovy a zobrazit zálohu dat, která k němu náleží.
Zálohy infrastruktury a dat mohou probíhat podle různých plánů, proto tato funkce zobrazuje časový rozdíl mezi nimi. U databází, jako je Amazon RDS, pomáhá správcům řízený postup znovu připojit obnovenou databázi k aplikaci.
Cohesity uvedla, že obnova cloudu je dostupná v rámci edice Data Cloud Enterprise Edition. Stávající zákazníci Data Protect nebo NetBackup mohou tuto edici upgradovat a získat k funkci přístup.
Průzkum poukazuje na nedostatky v plánování obnovy
V průzkumu z roku 2026, který si objednala společnost Cohesity a provedla firma Vanson Bourne, uvedlo 83 % z 3 200 osob s rozhodovací pravomocí v oblasti bezpečnosti a IT, že plány obnovy jejich organizací vyžadují střední nebo významné změny, aby zvládly útoky využívající AI k hledání a zneužívání slabin softwaru. Pouhá 3 % uvedla, že jejich plány jsou připravené.
Číst další zprávy
Upozornění
Tento článek FinanceVelix poskytuje obecné informace, nikoli individuální finanční, investiční, právní či daňové poradenství. Tržní ceny, úrokové sazby a ekonomické podmínky se mohou měnit; investice jsou spojeny s rizikem ztráty. Uvedené skutečnosti odrážejí informace dostupné v době zveřejnění a mohou se změnit. Důležité informace si ověřte nezávisle a v případě potřeby se obraťte na kvalifikovaného odborníka. Zmínka o aktivu, společnosti nebo službě nepředstavuje doporučení.



Komentáře
Buďte ohleduplní. Žádný spam, vydávání se za jiné osoby ani zveřejňování soukromých přihlašovacích údajů. Běžné příspěvky a komentáře se zobrazují okamžitě; podezřelé odkazy čekají na kontrolu.
Prosím, počkejte...