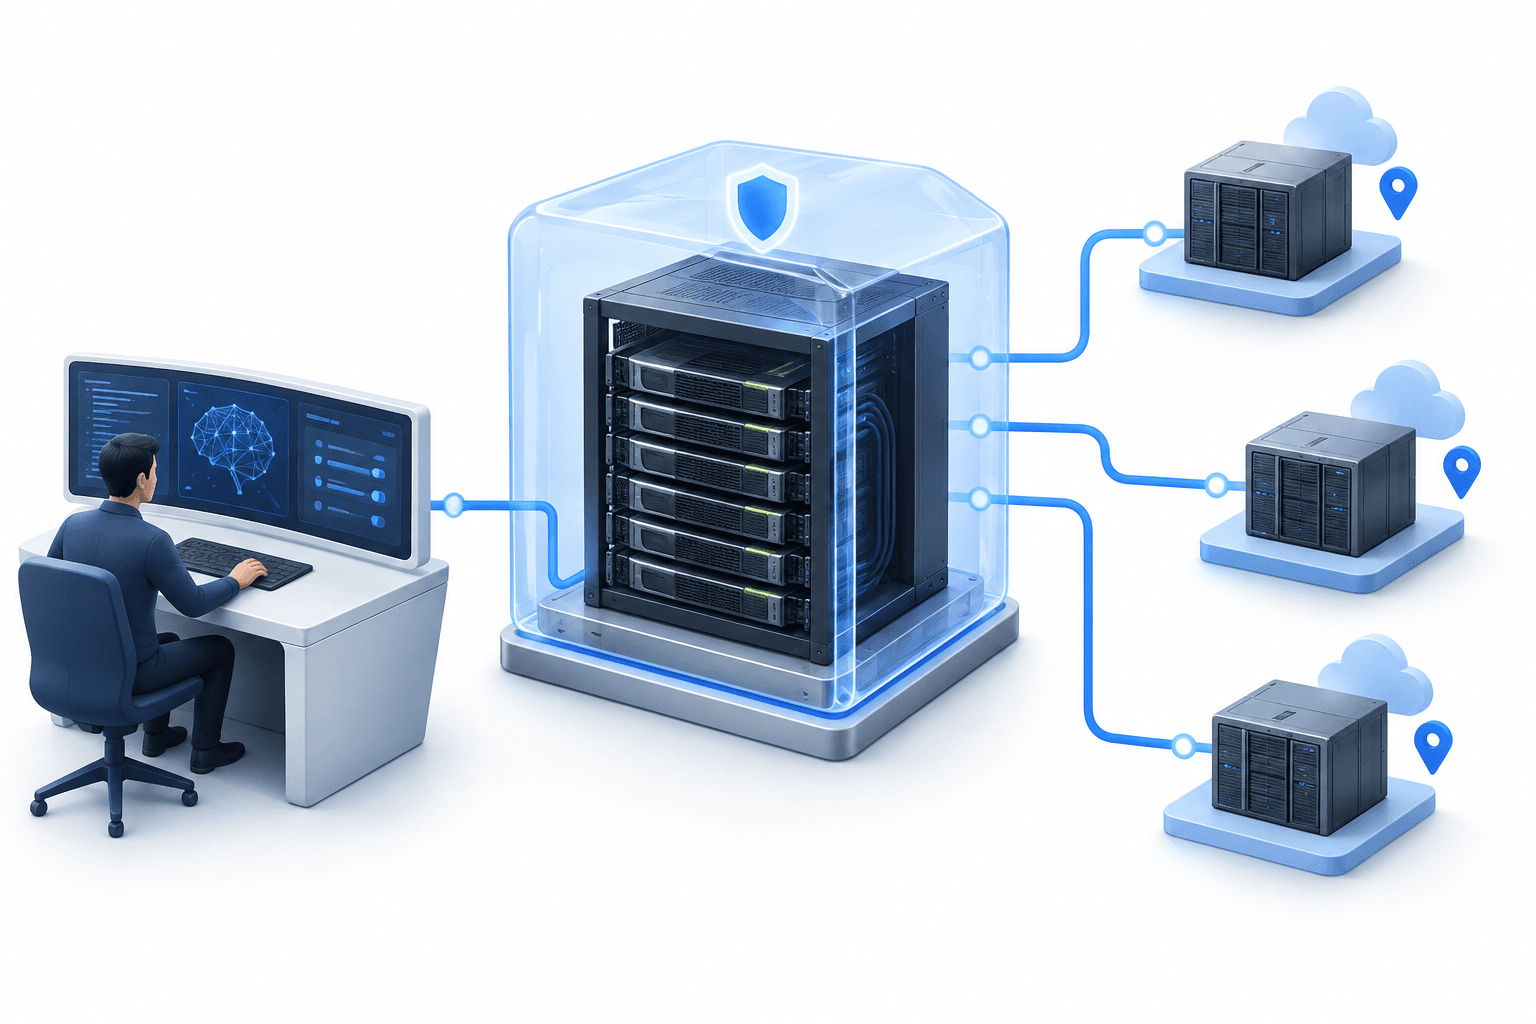
NVIDIA Confidential Computing přidává Confidential Bare Metal, možnost nasazení navrženou tak, aby tvůrci pokročilých modelů mohli provozovat citlivé úlohy na vyhrazené infrastruktuře třetích stran a zároveň si zachovali kontrolu nad svými modely, daty a softwarovou platformou. Rozšíření dává vývojářům další možnost využívat externí výpočetní kapacitu, aniž by museli přejít na virtualizované prostředí.
Hlavní body
- Confidential Bare Metal umožňuje tvůrcům modelů provozovat vlastní softwarovou platformu na vyhrazené infrastruktuře třetích stran NVIDIA.
- Společnost Cohere plánuje tuto možnost integrovat do Model Vault, zatímco Google Cloud rozšiřuje podporu na instance A4X Max.
- Podpora platformy se rozšiřuje napříč systémy Grace Blackwell a Rubin; plánuje se také podpora DSX OS a funkce systémových partnerů.
Obsah
- Co mění NVIDIA Confidential Computing
- V čem se liší jednotlivé možnosti nasazení
- Co chystají Cohere a Google Cloud
- Aktuální stav podpory platforem
- Závěr
Co mění NVIDIA Confidential Computing
Zásadní změnou je spojení ochrany důvěrného výpočetního prostředí s kontrolou nad softwarovým prostředím typu bare metal. NVIDIA uvádí, že tvůrci modelů mohou vlastnit a provozovat vlastní softwarovou platformu na míru, včetně softwaru pro hostitelskou infrastrukturu a platformu, a to v cloudech třetích stran, neocloudech i podnikové infrastruktuře.
Společnost zavádí bezpečnostní prvky platformy, jejichž cílem je chránit data při přenosu, ověřovat integritu platformy a vynucovat omezení přístupu na hardwarové úrovni. Architektura důvěrného výpočetního prostředí NVIDIA využívá izolaci založenou na hardwaru a kryptografickou atestaci, které pomáhají chránit modely a data během zpracování.
Pro tvůrce, kteří hledají další kapacitu pro trénování a inferenci, představuje NVIDIA toto rozšíření jako způsob, jak získat více geografických, suverénních a provozních možností. Podporovaní poskytovatelé infrastruktury zase získávají možnost obsluhovat citlivé úlohy vyžadující důslednou ochranu soukromí modelů a dat.
| Položka | Podrobnosti |
|---|---|
| Confidential Bare Metal | Nová možnost nasazení citlivých úloh na vyhrazené infrastruktuře třetích stran, přičemž tvůrce má kontrolu nad softwarovou platformou. |
| Confidential Containers | Možnost nasazení pro prostředí Kubernetes v rámci konvergované bezpečnostní architektury NVIDIA. |
| Confidential Virtual Machines | Možnost nasazení pro virtualizovaná prostředí. |
| Cohere Model Vault | Společnost Cohere plánuje integrovat Confidential Bare Metal s využitím důvěryhodných výpočetních prostředí NVIDIA. |
| Google Cloud | Rozšiřuje podporu Confidential Bare Metal na instance A4X Max poháněné systémy NVIDIA GB300 NVL72. |
| NVIDIA DSX OS | Bude podporovat všechny režimy NVIDIA Confidential Computing pro poskytovatele budující továrny na AI. |
V čem se liší jednotlivé možnosti nasazení
Bare metal doplňuje Confidential Containers a Confidential Virtual Machines v rámci toho, co NVIDIA označuje jako konvergovanou bezpečnostní architekturu. Rozdíl spočívá v provozním prostředí: vyhrazená infrastruktura typu bare metal, prostředí Kubernetes nebo virtualizovaná prostředí.
Tato volba je důležitá, protože organizace mohou zvolit model nasazení odpovídající jejich hranicím důvěry a provozním požadavkům. Nová možnost je určena zejména tvůrcům, kteří chtějí provozovat vlastní software pro hostitelskou platformu a infrastrukturu, namísto použití modelů nasazení založených na kontejnerech nebo virtuálních počítačích.
Co chystají Cohere a Google Cloud
Společnost Cohere plánuje integrovat Confidential Bare Metal do Cohere Model Vault. Plánovaná integrace by využívala důvěryhodná výpočetní prostředí NVIDIA Confidential Computing k rozšíření hardwarově založeného zabezpečení na GPU a chránila by modely a data v paměti i při přenosu přes propojení během zpracování.
Google Cloud rozšiřuje podporu Confidential Bare Metal na instance A4X Max poháněné systémy NVIDIA GB300 NVL72. NVIDIA uvádí, že tyto instance spojí akcelerované výpočty bez virtualizace s kryptografickou ochranou trénovacích dat a duševního vlastnictví modelů.
Jde o odlišné kroky při zavádění: Cohere popisuje plánovanou integraci do své platformy pro modely, zatímco Google Cloud rozšiřuje podporu infrastruktury. Ani jeden krok nelze považovat za důkaz, že všichni poskytovatelé v širším ekosystému NVIDIA již dokončili zavádění Confidential Bare Metal.
Aktuální stav podpory platforem
NVIDIA uvádí, že podpora Confidential Computing nyní zahrnuje rackové systémy Grace Blackwell NVL72 a také systémy HGX Rubin NVL8 a DGX Rubin NVL8 založené na architektuře x86. Tím se rozšiřuje okruh hardwarových platforem pokrytých bezpečnostní architekturou.
Společnost uvádí CoreWeave, Firmus, GMI Cloud, Google Cloud, IREN, Lambda, Microsoft Azure Infrastructure, Nebius, Nscale a Vultr jako poskytovatele podporující nasazení NVIDIA Confidential Computing. Toto vyjádření o ekosystému se týká Confidential Computing obecně a nepotvrzuje, že každý poskytovatel nabízí totožné možnosti nasazení.
Další podpora je zatím plánována do budoucna. Společnosti Cisco, Dell Technologies, HPE, Lenovo, Supermicro a Bull budou tyto funkce podporovat prostřednictvím systémů NVIDIA-Certified Systems. NVIDIA DSX OS bude rovněž podporovat všechny režimy Confidential Computing a poskytne softwarový základ poskytovatelům cloudových služeb, kteří budují a provozují továrny na AI s důvěrnými úlohami.
Závěr
Rozšíření přináší tvůrcům modelů možnost důvěrného výpočetního prostředí založenou na vyhrazené infrastruktuře a kontrole nad softwarovou platformou. Její praktický dosah spojuje nově rozšířenou podporu hardwaru s konkrétními kroky jednotlivých poskytovatelů, včetně plánované integrace společnosti Cohere a rozšíření infrastruktury Google Cloud.
Další zprávy
Upozornění
Tento článek FinanceVelix poskytuje obecné informace, nikoli personalizované finanční, investiční, právní nebo daňové poradenství. Tržní ceny, úrokové sazby a ekonomické podmínky se mohou měnit; investice s sebou nesou riziko ztráty. Informace odrážejí podklady dostupné v době zveřejnění a mohou se změnit. Důležité informace si ověřte nezávisle a v případě potřeby se poraďte s kvalifikovaným odborníkem. Zmínka o aktivu, společnosti nebo službě nepředstavuje doporučení.



