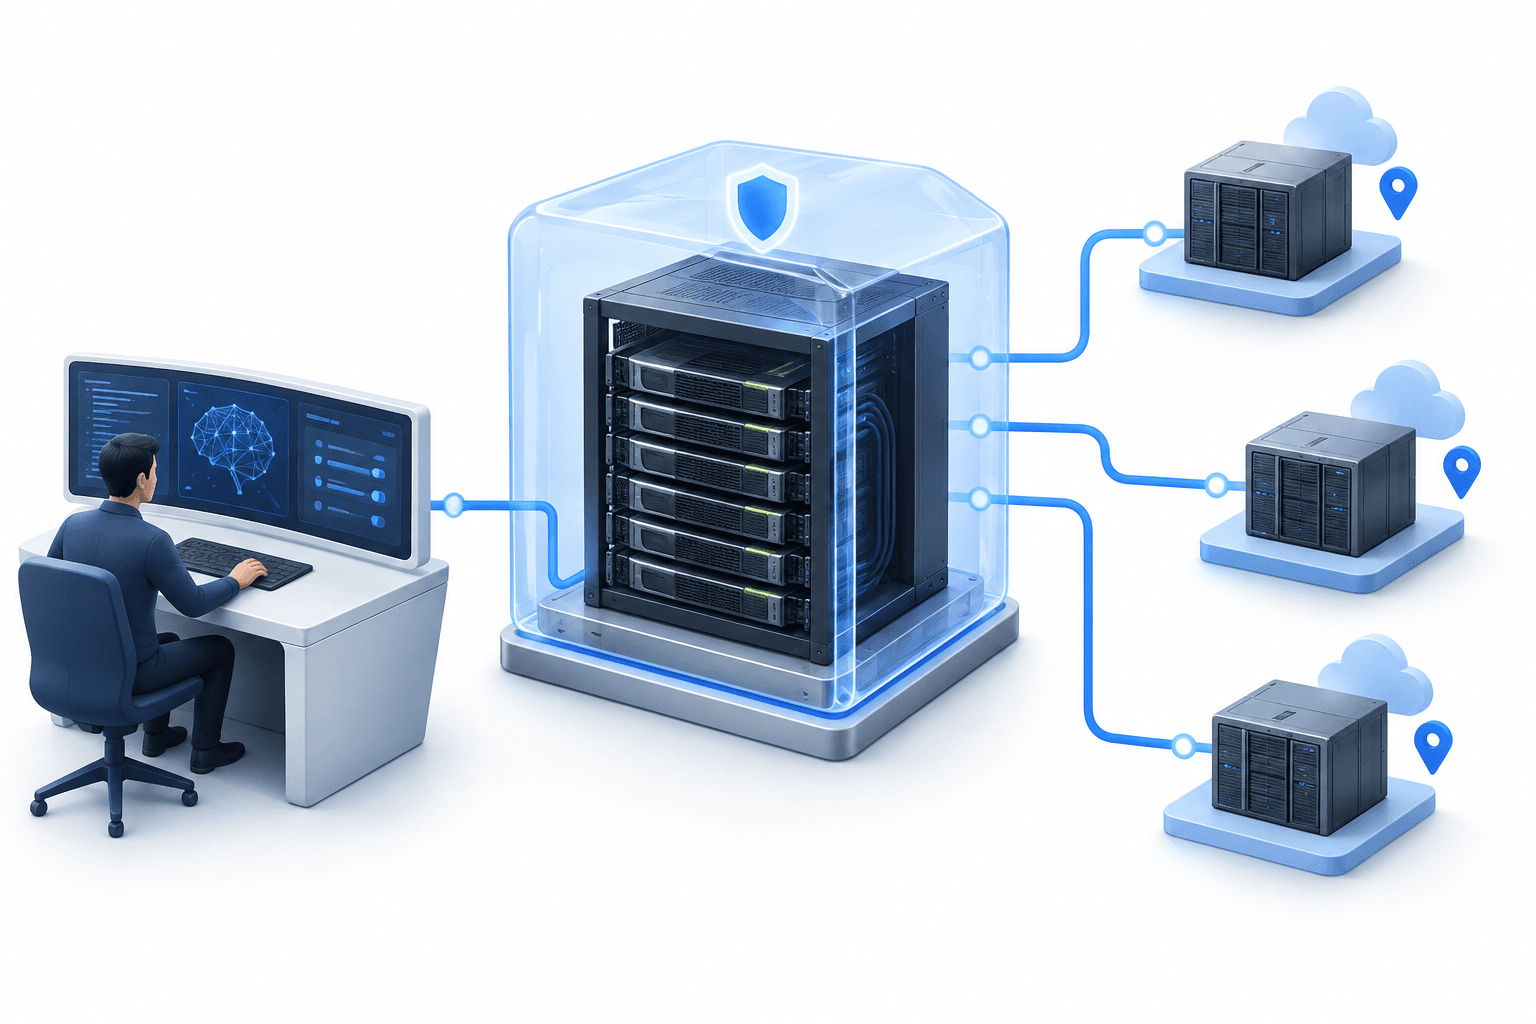
NVIDIA Confidential Computing tilføjer Confidential Bare Metal, en implementeringsmulighed, der skal give udviklere af avancerede modeller mulighed for at køre følsomme arbejdsbelastninger på dedikeret tredjepartsinfrastruktur, samtidig med at de bevarer kontrollen over deres modeller, data og softwarestak. Udvidelsen giver udviklere endnu en måde at benytte ekstern computerkapacitet på uden at anvende et virtualiseret miljø.
Vigtige punkter
- Confidential Bare Metal giver modeludviklere mulighed for at drive deres egen softwarestak på dedikeret NVIDIA-infrastruktur fra tredjeparter.
- Cohere planlægger at integrere løsningen i Model Vault, mens Google Cloud udvider supporten til A4X Max-instanser.
- Platformsunderstøttelsen udvides på tværs af Grace Blackwell- og Rubin-systemer; support til DSX OS og funktioner hos systempartnere er planlagt.
Indholdsfortegnelse
- Hvad NVIDIA Confidential Computing ændrer
- Hvordan implementeringsmulighederne adskiller sig
- Hvad Cohere og Google Cloud gør
- Status for platformsunderstøttelsen
- Konklusion
Hvad NVIDIA Confidential Computing ændrer
Den centrale ændring er kombinationen af beskyttelse med fortrolig databehandling og kontrol over et bare-metal-softwaremiljø. NVIDIA oplyser, at modeludviklere kan eje og drive en skræddersyet stak, herunder software til værts- og platforminfrastruktur, på tværs af tredjeparts cloud-, neocloud- og virksomhedsinfrastruktur.
Virksomheden indfører sikkerhedskontroller på platformniveau, der skal beskytte data under overførsel, måle platformens integritet og håndhæve adgangsbegrænsninger på hardwareniveau. NVIDIAs arkitektur for fortrolig databehandling anvender hardwarebaseret isolation og kryptografisk attestering for at beskytte modeller og data under udførelse.
For udviklere, der søger yderligere kapacitet til træning og inferens, positionerer NVIDIA udvidelsen som en måde at få adgang til flere geografiske, suveræne og driftsmæssige muligheder på. Understøttede infrastrukturtjenesteudbydere får til gengæld mulighed for at håndtere følsomme arbejdsbelastninger, der kræver stærk beskyttelse af modeller og data.
| Element | Detaljer |
|---|---|
| Confidential Bare Metal | Ny implementeringsmulighed til følsomme arbejdsbelastninger på dedikeret tredjepartsinfrastruktur, hvor udvikleren har kontrol over softwarestakken. |
| Confidential Containers | Implementeringsmulighed til Kubernetes-miljøer inden for NVIDIAs konvergerede sikkerhedsarkitektur. |
| Confidential Virtual Machines | Implementeringsmulighed til virtualiserede miljøer. |
| Cohere Model Vault | Cohere planlægger at integrere Confidential Bare Metal ved hjælp af NVIDIAs betroede eksekveringsmiljøer. |
| Google Cloud | Udvider supporten til Confidential Bare Metal til A4X Max-instanser, der drives af NVIDIA GB300 NVL72-systemer. |
| NVIDIA DSX OS | Vil understøtte alle NVIDIA Confidential Computing-tilstande for udbydere, der bygger AI-fabrikker. |
Hvordan implementeringsmulighederne adskiller sig
Bare metal føjes til Confidential Containers og Confidential Virtual Machines i det, NVIDIA beskriver som en konvergeret sikkerhedsarkitektur. Forskellen ligger i driftsmiljøet: dedikeret bare-metal-infrastruktur, Kubernetes-miljøer eller virtualiserede miljøer.
Valget er vigtigt, fordi organisationer kan vælge en implementeringsmodel, der passer til deres tillidsgrænser og driftskrav. Den nye mulighed retter sig specifikt mod udviklere, der ønsker at køre deres egen værts- og platformsoftware frem for at benytte implementeringsmodellerne med containere eller virtuelle maskiner.
Hvad Cohere og Google Cloud gør
Cohere planlægger at integrere Confidential Bare Metal i Cohere Model Vault. Den planlagte integration vil anvende betroede eksekveringsmiljøer med NVIDIA Confidential Computing for at udvide den hardwarebaserede sikkerhed til GPU'en og beskytte modeller og data i hukommelsen og på tværs af forbindelser under udførelse.
Google Cloud udvider supporten til Confidential Bare Metal til A4X Max-instanser, der drives af NVIDIA GB300 NVL72-systemer. NVIDIA oplyser, at disse instanser vil kombinere ikke-virtualiseret accelereret databehandling med kryptografisk beskyttelse af træningsdata og modellernes immaterielle rettigheder.
Der er tale om forskellige skridt i udbredelsen: Cohere beskriver en planlagt integration i sin modelplatform, mens Google Cloud udvider sin infrastruktursupport. Ingen af delene bør opfattes som bevis på, at alle udbydere i NVIDIAs bredere økosystem har gennemført en udrulning af Confidential Bare Metal.
Status for platformsunderstøttelsen
NVIDIA oplyser, at supporten til Confidential Computing nu omfatter Grace Blackwell NVL72-systemer i rackskala samt de x86-baserede HGX Rubin NVL8- og DGX Rubin NVL8-systemer. Det udvider de hardwareplatforme, der er dækket af sikkerhedsarkitekturen.
Virksomheden nævner CoreWeave, Firmus, GMI Cloud, Google Cloud, IREN, Lambda, Microsoft Azure Infrastructure, Nebius, Nscale og Vultr som udbydere, der understøtter NVIDIA Confidential Computing-implementeringer. Denne udtalelse om økosystemet gælder Confidential Computing generelt og fastslår ikke, at alle udbydere tilbyder identiske implementeringsmuligheder.
Yderligere support er fortsat fremadskuende. Cisco, Dell Technologies, HPE, Lenovo, Supermicro og Bull vil understøtte funktionerne gennem NVIDIA-Certified Systems. NVIDIA DSX OS vil også understøtte alle Confidential Computing-tilstande og dermed danne et softwaregrundlag for cloududbydere, der bygger og driver AI-fabrikker med fortrolige arbejdsbelastninger.
Konklusion
Udvidelsen giver modeludviklere en mulighed for fortrolig databehandling, der er baseret på dedikeret infrastruktur og kontrol over softwarestakken. Den praktiske rækkevidde kombinerer nyudvidet hardwaresupport med skridt hos de enkelte udbydere, herunder Cohere's planlagte integration og Google Clouds infrastrukturudvidelse.
Læs flere nyheder
Flere nyheder fra FinanceVelix
Ansvarsfraskrivelse
Denne FinanceVelix-artikel indeholder generel information og udgør ikke personlig finansiel, investeringsmæssig, juridisk eller skattemæssig rådgivning. Markedspriser, renter og økonomiske forhold kan ændre sig; investeringer indebærer risiko for tab. Oplysningerne afspejler det tilgængelige materiale på udgivelsestidspunktet og kan ændre sig. Kontrollér vigtige oplysninger uafhængigt, og rådfør dig med en kvalificeret fagperson, når det er nødvendigt. Omtale af et aktiv, en virksomhed eller en tjeneste er ikke en anbefaling.



