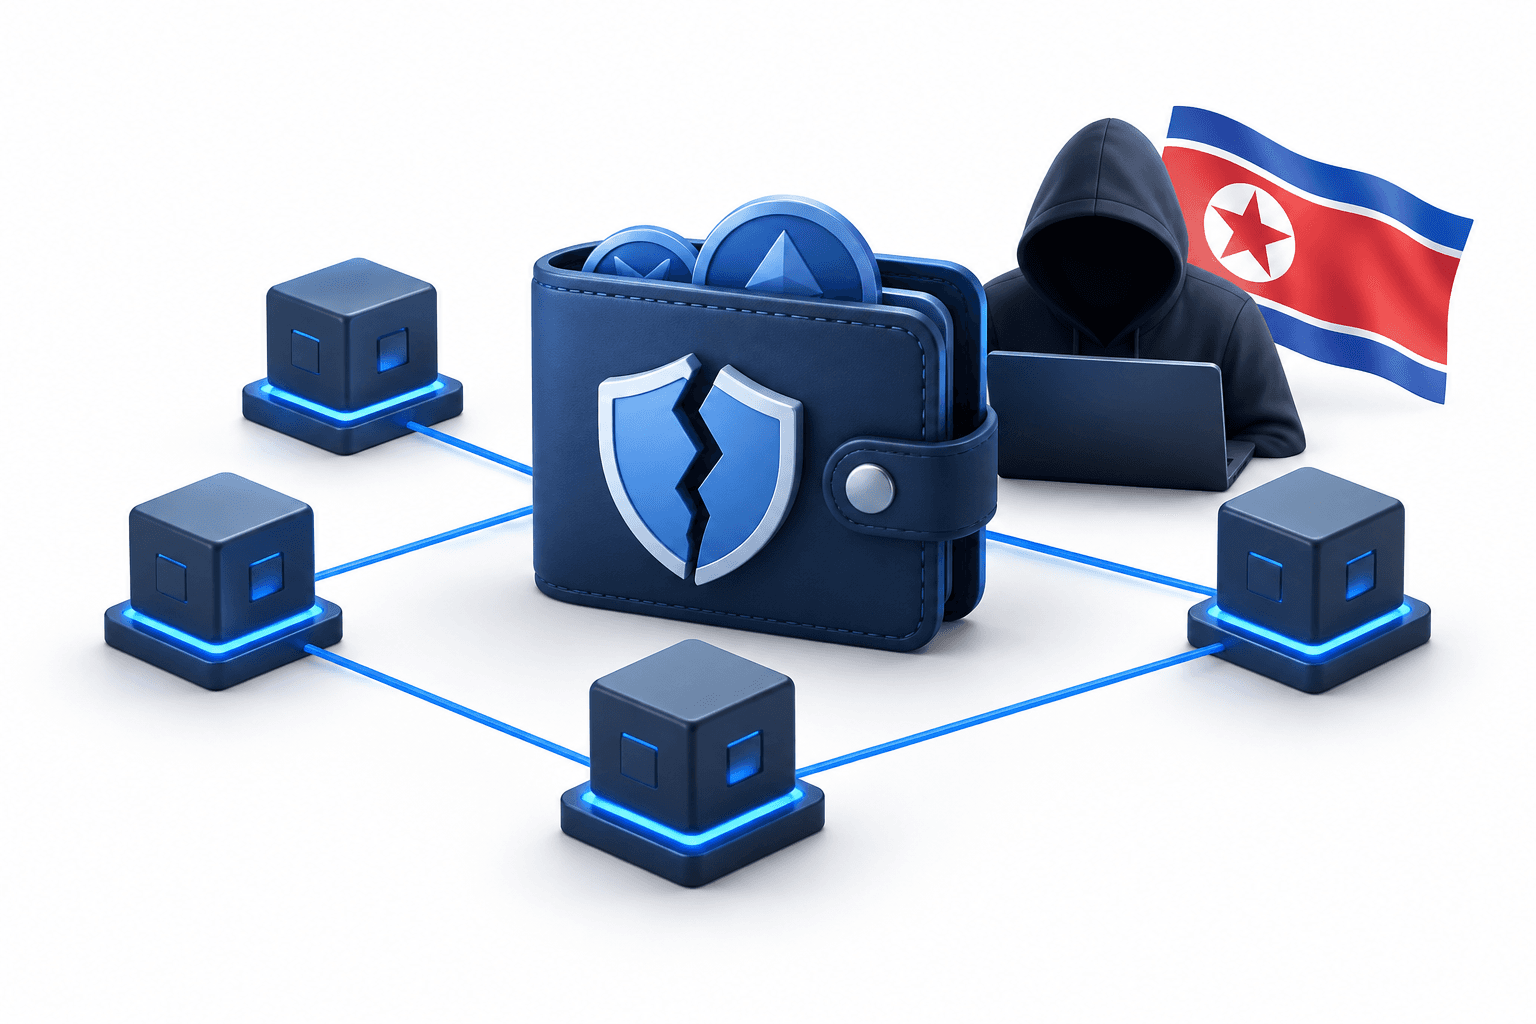
El hackeo de Binance del 29 de octubre de 2026 fue perpetrado por el grupo norcoreano de piratas informáticos TraderTraitor, según afirmó la empresa de análisis de cadenas de bloques TRM Labs. TRM estima que se transfirieron aproximadamente 6.360 millones de dólares desde billeteras de Binance a través de diez cadenas de bloques.
Atribución del hackeo de Binance
Investigación de TRM Labs atribuyó el ataque a TraderTraitor con un alto grado de confianza, citando información de fuentes dentro y fuera de la cadena. La empresa afirmó que la mayoría de las transferencias se realizaron en unos 20 minutos, a partir de las 20:05 UTC.
La atribución es una evaluación de TRM. La empresa afirmó que compartiría más hallazgos a medida que avanzara su investigación.
Activos congelados y respuesta del exchange
TRM estimó que se habían congelado en la cadena aproximadamente 2.700 millones de dólares hasta las 00:30 UTC del 30 de octubre, incluidos stablecoins congelados por sus emisores y activos protegidos por el Consejo de Seguridad de Arbitrum. Sus cifras reflejan las observaciones de la empresa en ese momento.
Binance confirmó un incidente de seguridad y suspendió temporalmente los retiros en varias redes como medida de precaución, según TRM. El exchange afirmó que los fondos de los usuarios estaban seguros.
TRM evaluó que el ataque apuntaba a una vulneración de la infraestructura de firma de la billetera caliente de Binance, que autoriza las transacciones. Indicó que Binance no había publicado la causa raíz cuando se preparó el análisis.
Leer más noticias
Aviso legal
Este artículo de FinanceVelix ofrece información general, no asesoramiento financiero, de inversión, legal ni fiscal personalizado. Los precios de mercado, las tasas de interés y las condiciones económicas pueden cambiar; las inversiones conllevan riesgo de pérdida. Los hechos reflejan la información disponible en el momento de la publicación y pueden cambiar. Verifique de forma independiente la información importante y consulte a un profesional cualificado cuando sea necesario. La mención de un activo, empresa o servicio no constituye una recomendación.
Comentarios
Sé respetuoso. No se permite spam, suplantación ni credenciales privadas. Las publicaciones y comentarios ordinarios aparecen inmediatamente; los enlaces sospechosos se retienen para su revisión.
Por favor, espera...