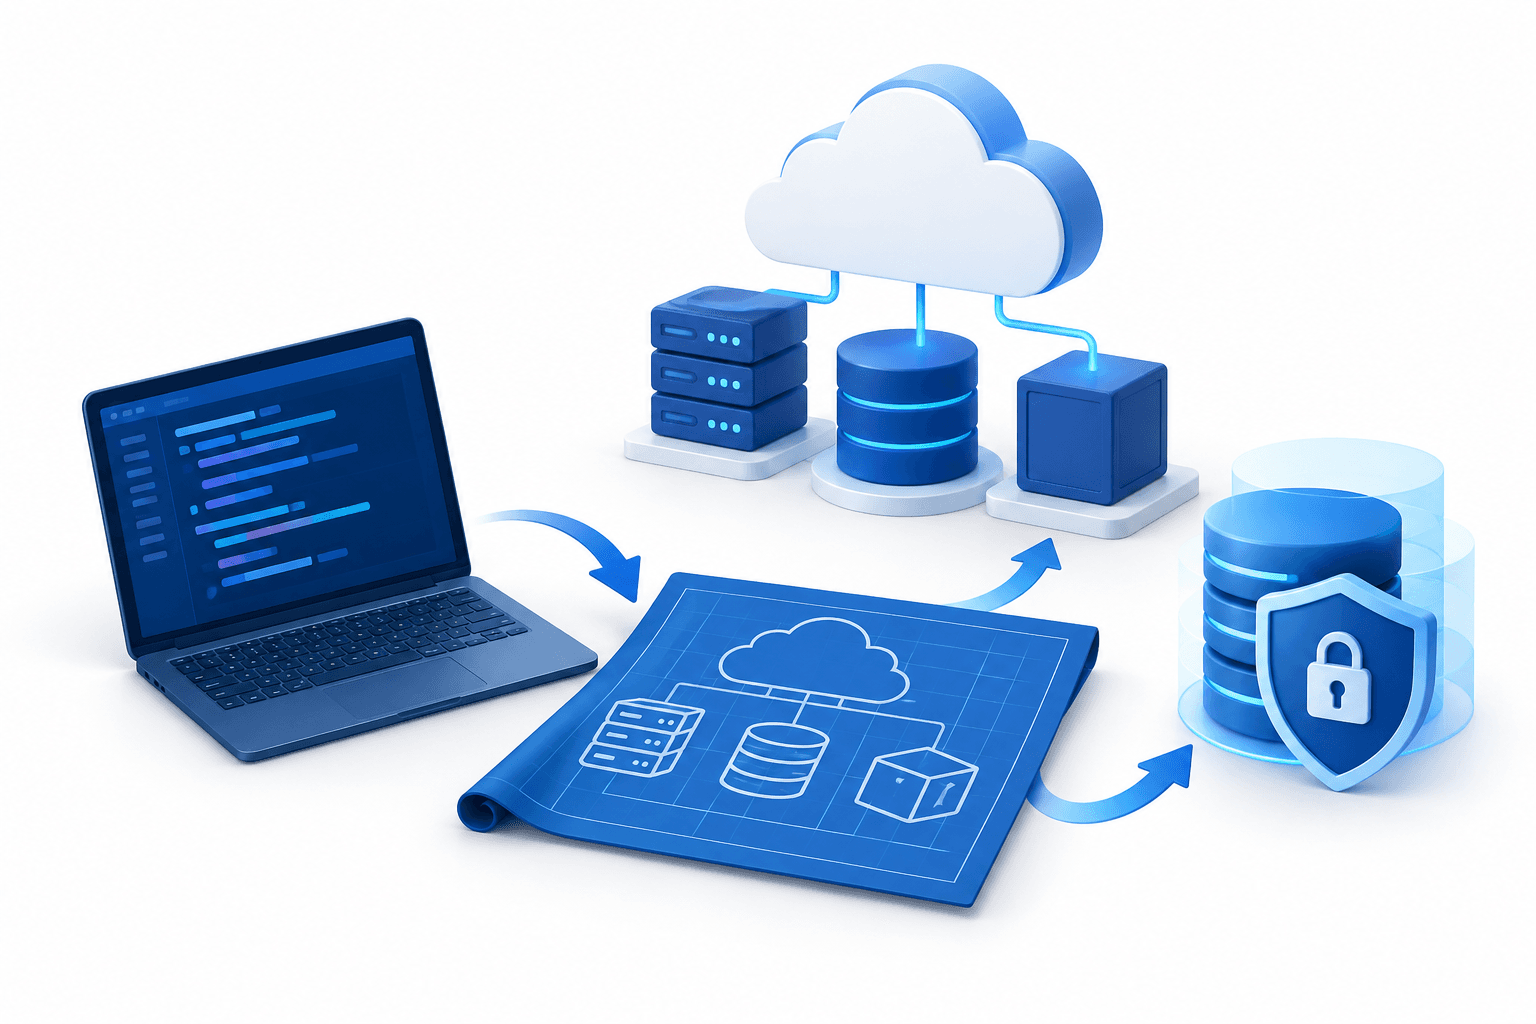
Cohesityn pilvipalautus on ensimmäinen pilvipalautusmenetelmä, jonka yhteentoimivuus IBM Terraform Self-Managedin kanssa on validoitu, Cohesity kertoi 27. lokakuuta 2026. Ominaisuus yhdistää Terraform-infrastruktuurikoodin Cohesity-varmuuskopioihin auttaakseen organisaatioita palauttamaan pilvisovelluksia kyberhyökkäyksen jälkeen.
Keskeiset huomiot
- Terraform luo uudelleen määritetyn infrastruktuurikokoonpanon, kun taas Cohesity palauttaa sovellustiedot varmuuskopiosta.
- Ylläpitäjät näkevät valitun koodiversion ja siihen yhdistetyn tietojen varmuuskopion välisen aikaeron.
- Pilvipalautus on saatavilla Cohesity Data Cloud Enterprise Editionissa.
Näin Cohesityn pilvipalautus toimii
Ominaisuus käyttää palautuksen pohjana organisaation tarkistamia infrastruktuuri koodina -tiedostoja. Terraform luo uudelleen määritetyn kokoonpanon, mukaan lukien resurssit, kuten verkot ja palvelimet, ja Cohesity palauttaa varmuuskopiosta käyttökelpoiset sovellustiedot.
Cohesityn mukaan lähestymistavan tarkoituksena on palauttaa sovellus määritettyyn kokoonpanoonsa sen sijaan, että se jäljentäisi hyökkäystä edeltäneen ympäristön, joka saattaa jo sisältää hyökkääjän tekemiä muutoksia. Validointi kattaa yhteentoimivuuden Terraform Self-Managedin kanssa. Kyseessä on itse ylläpidettävä alusta infrastruktuurin hallintaan koodina.
Palautuspisteet ja saatavuus
Pilvipalautus kartoittaa suojattavat resurssit ja niiden palautusjärjestyksen. Se varmuuskopioi Terraform-koodia ja sovellustietoja ajan mittaan, jolloin tiimit voivat valita palautuspisteen ja nähdä siihen yhdistetyn tietojen varmuuskopion.
Infrastruktuurin ja tietojen varmuuskopiointi voidaan ajoittaa eri tavoin, joten ominaisuus näyttää niiden välisen aikaeron. Amazon RDS:n kaltaisten tietokantojen kohdalla ohjattu prosessi auttaa ylläpitäjiä yhdistämään palautetun tietokannan uudelleen sovellukseen.
Cohesityn mukaan pilvipalautus on saatavilla osana Data Cloud Enterprise Editionia. Nykyiset Data Protect- tai NetBackup-asiakkaat voivat päivittää kyseiseen versioon saadakseen ominaisuuden käyttöönsä.
Kysely paljastaa puutteita palautumissuunnittelussa
Cohesityn tilaamassa, Vanson Bournen vuonna 2026 toteuttamassa kyselyssä 83 %:a 3 200 tietoturva- ja IT-päättäjästä kertoi, että heidän organisaatioidensa palautumissuunnitelmiin tarvittiin kohtalaisia tai merkittäviä muutoksia, jotta niissä voitaisiin huomioida hyökkäykset, joissa tekoälyä käytetään ohjelmistojen haavoittuvuuksien löytämiseen ja hyödyntämiseen. Vain 3 % kertoi suunnitelmiensa olevan valmiita.
Lue lisää uutisia
Vastuuvapauslauseke
Tämä FinanceVelixin artikkeli sisältää yleistä tietoa, ei henkilökohtaista talous-, sijoitus-, laki- tai veroneuvontaa. Markkinahinnat, korot ja taloudelliset olosuhteet voivat muuttua; sijoituksiin liittyy tappion riski. Tiedot perustuvat julkaisuhetkellä saatavilla olleeseen aineistoon ja voivat muuttua. Tarkista tärkeät tiedot itsenäisesti ja ota tarvittaessa yhteyttä pätevään ammattilaiseen. Omaisuuden, yrityksen tai palvelun mainitseminen ei ole suositus.




Kommentit
Kohtele muita kunnioittavasti. Älä lähetä roskapostia, esiinny toisena henkilönä tai jaa yksityisiä kirjautumistietoja. Tavalliset julkaisut ja kommentit näkyvät heti. Epäilyttävät linkit jäävät odottamaan tarkistusta.
Ole hyvä ja odota...