Pour utiliser Binance Authenticator, ouvrez les paramètres de sécurité de votre compte Binance, activez l’option d’authentification, ajoutez la clé de configuration affichée à l’application d’authentification et confirmez avec son code à six chiffres. Enregistrez séparément la clé de récupération avant de terminer. Google Authenticator est une autre option documentée ; les clés d’accès utilisent un mécanisme différent et nécessitent leur propre plan de récupération.
Ce guide FinanceVelix s’appuie sur la documentation publique officielle de Binance et sur des vérifications de pages publiques datées du 23 octobre 2026. Les exemples sont explicitement hypothétiques et ne proviennent pas d’observations sur un compte personnel. Les libellés des menus et les méthodes de vérification disponibles peuvent varier ; suivez les instructions actuelles de votre compte.
Binance Authenticator, Google Authenticator ou clés d’accès ?
Binance Authenticator et Google Authenticator génèrent des codes de vérification à partir d’un secret établi lors de la configuration. Le code est un facteur supplémentaire, et non un substitut à la protection de votre mot de passe et de votre messagerie. Une clé d’accès utilise quant à elle des identifiants cryptographiques plutôt qu’un code à copier dans un formulaire.
| Méthode | Rôle documenté | Principal point à anticiper |
|---|---|---|
| Binance Authenticator | Génère des codes à six chiffres ; Binance décrit son stockage de données comme local à l’appareil. | La perte de l’appareil rend particulièrement importante une clé de récupération conservée séparément. |
| Google Authenticator | Binance documente l’ajout de sa clé de configuration dans Google Authenticator et la confirmation d’un code généré. | Comprenez la configuration de sauvegarde ou de synchronisation de votre application et protégez tout compte associé. |
| Clé d’accès | Binance documente une fonction « Vérification obligatoire par clé d’accès » pour les parcours de vérification pris en charge. | Comprenez où l’identifiant est disponible et comment fonctionne la récupération avant de le rendre obligatoire. |
La distinction de stockage provient du guide d’authentification de Binance ; les instructions distinctes pour Google Authenticator ont été mises à jour le 10 décembre 2025. Le stockage local réduit la dépendance à un compte cloud, mais ne protège pas un téléphone compromis et ne remplace pas les sauvegardes.
En règle générale de sécurité, les clés d’accès résistent à l’hameçonnage classique des identifiants, car l’authentification est liée au service prévu. Elles n’empêchent pas toutes les escroqueries ni toutes les actions autorisées dangereuses. Consultez les consignes de Binance sur l’exigence de clé d’accès et la récupération avant de modifier ce paramètre.
Distinguez connexion, second facteur et récupération
Un second facteur robuste ne peut pas compenser toutes les faiblesses ailleurs. Considérez l’accès comme trois couches reliées et évitez de faire dépendre toute la récupération d’un seul téléphone.
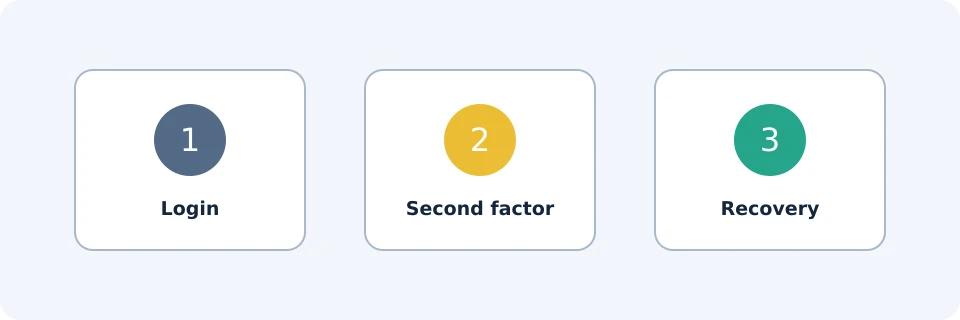
| Couche | Mode de défaillance | Protection pratique |
|---|---|---|
| Identifiants de connexion | Un mot de passe réutilisé est volé ou l’accès à la messagerie est compromis. | Utilisez des mots de passe uniques et sécurisez la messagerie ainsi que ses méthodes de récupération. |
| Second facteur | Un code est saisi sur un faux site ou l’appareil est perdu. | Accédez directement à Binance ; protégez l’appareil et préparez un accès de remplacement. |
| Récupération | La seule sauvegarde disparaît avec le téléphone ou quelqu’un obtient la clé de configuration. | Conservez une sauvegarde protégée séparément et limitez-en l’accès. |
Exemple hypothétique de dépendance : un utilisateur conserve l’accès à sa messagerie, ses codes d’authentification et une photographie de la clé de configuration uniquement sur un téléphone. La perte de ce téléphone supprime les trois voies d’accès en même temps. Un enregistrement de récupération protégé séparément réduit cette dépendance ; il ne garantit pas la récupération du compte.
Configurez votre application d’authentification en toute sécurité
Partez de l’application officielle ou d’un favori fiable, et non d’un message non sollicité. Si une installation est nécessaire, utilisez la voie de téléchargement officielle ; notre guide de téléchargement de l’application Binance explique les vérifications d’installation.
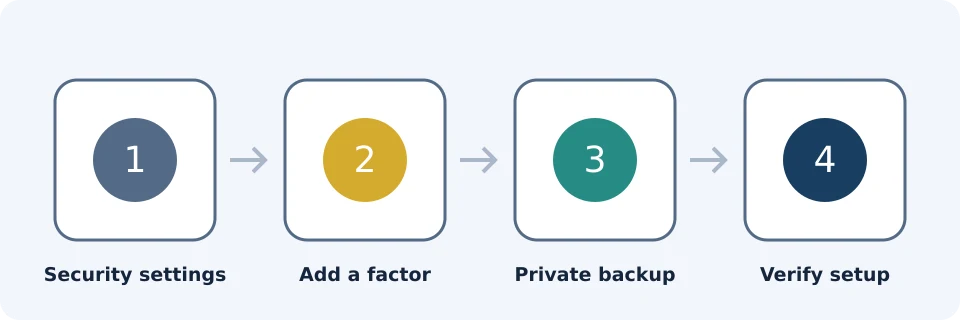
- Ouvrez Sécurité. Le guide du site Binance commence par Profil, puis Sécurité. Les instructions de l’application passent également par la zone compte/profil pour atteindre Sécurité.
- Trouvez Application d’authentification. Sélectionnez l’option d’activation ou de gestion disponible. Si un facteur est déjà associé, suivez la procédure de modification documentée au lieu de supposer qu’il s’agit d’une nouvelle configuration.
- Effectuez les vérifications de sécurité demandées. Binance peut exiger des contrôles avant d’afficher les informations d’enregistrement.
- Ajoutez le secret de configuration. Scannez le code QR affiché ou saisissez la clé de configuration dans l’application d’authentification choisie. Pour Google Authenticator, la procédure documentée utilise le bouton d’ajout et « Saisir une clé de configuration ».
- Conservez les éléments de récupération en sécurité. Gardez la clé de configuration séparément de l’appareil avant de poursuivre. Traitez le code QR d’enregistrement comme tout aussi sensible.
- Confirmez l’enregistrement. Revenez sur Binance et saisissez le code à six chiffres généré pour ce compte. Attendez la confirmation que la configuration a réussi.
Ces étapes suivent la procédure Binance Authenticator et la procédure de l’application Google Authenticator. Ne supposez pas que l’ajout d’une entrée dans une application d’authentification termine l’enregistrement sur Binance.
Protégez la clé de configuration différemment d’un code temporaire
Un code temporaire sert à une tentative de vérification. La clé de configuration peut recréer le générateur de codes ; son exposition a donc des effets plus durables. Ne la conservez pas dans un album photo partagé, ne vous l’envoyez pas par e-mail sans protection et ne la transmettez pas au support.
Un enregistrement hors ligne protégé ou un stockage chiffré correctement sécurisé peut convenir, selon votre situation. « Séparé » signifie que la sauvegarde reste accessible si le téléphone est perdu, sans être facilement accessible à quelqu’un d’autre. Une clé de configuration d’authentification Binance n’est pas une phrase de récupération de portefeuille en autogarde.
Changement d’appareil et résolution des problèmes de codes
Si vous contrôlez encore l’ancien téléphone, préparez son remplacement avant d’effacer quoi que ce soit. Vérifiez vos éléments de récupération et suivez le parcours officiel de modification. Confirmez que la nouvelle méthode fonctionne avant de vous séparer de l’ancien appareil.
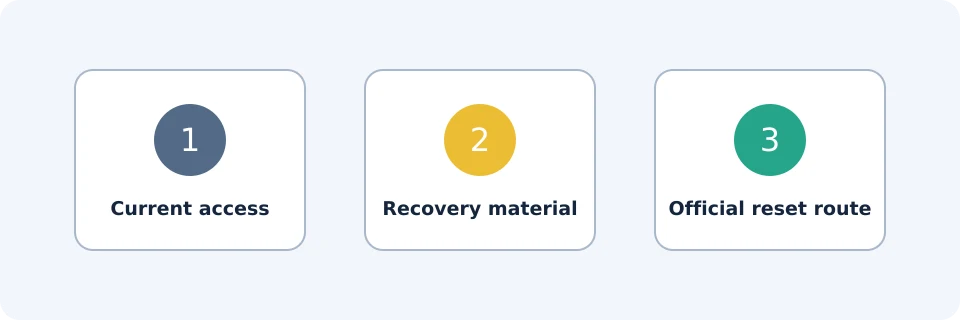
Anticipez les restrictions de sécurité. Le guide d’authentification de Binance indique que les retraits et les ventes P2P sont désactivés pendant 24 heures après un changement d’application d’authentification. Vérifiez l’avis actuel de votre compte avant de poursuivre ; ne prévoyez pas un transfert urgent en supposant une réinitialisation immédiatement utilisable.
| Problème | À vérifier d’abord | Étape suivante sûre |
|---|---|---|
| Code rejeté | Bonne entrée de compte, code complet et réglage automatique de la date et de l’heure de l’appareil. | Attendez un nouveau code et envoyez-le rapidement sur la page officielle. |
| Le code change pendant la saisie | Si vous avez commencé près de la fin de sa durée de validité affichée. | Utilisez le code suivant au lieu d’envoyer à répétition le précédent. |
| La nouvelle application n’a pas d’entrée Binance | Si le secret de configuration existant a été restauré ou si une modification officielle a été effectuée. | Utilisez votre sauvegarde privée ou la voie officielle de récupération ; une simple réinstallation ne recrée pas le secret. |
| Ancien téléphone perdu, sauvegarde disponible | Si la sauvegarde correspond à l’enregistrement actuel. | Restaurez-la en privé sur un appareil fiable et suivez les instructions du compte. |
| Ancien téléphone et sauvegarde indisponibles | L’accès à d’autres méthodes de vérification légitimes. | Utilisez le parcours officiel de récupération ; des contrôles supplémentaires peuvent être nécessaires. |
| La vérification réussit, mais le retrait échoue | Les restrictions liées aux changements de sécurité et le message exact du compte. | Traitez la restriction indiquée au lieu de réinitialiser encore le facteur. |
Exemple hypothétique de délai : supposons qu’il reste quatre secondes à un code, mais que la saisie et l’envoi prennent sept secondes. Il peut expirer avant la validation. Commencer avec un nouveau code résout ce problème de délai ; cela ne corrige ni une mauvaise clé de configuration ni une horloge d’appareil incorrecte.
Vérifications anti-hameçonnage et mesures d’urgence
Le code anti-hameçonnage de Binance fournit un code reconnaissable dans ses messages. Configurez-le via Sécurité en suivant les instructions anti-hameçonnage officielles. Choisissez quelque chose de distinct de votre mot de passe ou de vos secrets d’authentification.
Un code correspondant n’est qu’un indice, pas la preuve que tous les liens ou demandes sont sûrs. Ouvrez Binance indépendamment pour examiner des messages inattendus. L’authentification 2FA par code reste vulnérable à l’hameçonnage si vous saisissez un code valide dans le formulaire d’un attaquant.
Si vous soupçonnez une compromission du compte
- Cessez de saisir des codes, d’approuver des demandes ou de transférer des fonds. N’envoyez pas d’actifs vers une adresse prétendument « sûre ».
- Utilisez un appareil fiable et accédez directement au support officiel de Binance. Utilisez les commandes de protection du compte proposées pour votre situation.
- Sécurisez votre messagerie et modifiez les mots de passe compromis ou réutilisés. Évitez de le faire sur un appareil que vous soupçonnez d’être contrôlé à distance.
- Examinez l’activité du compte et les modifications de sécurité là où l’accès reste disponible. Conservez les messages suspects et les références des transactions.
- Suivez les instructions officielles de récupération. Ne payez pas un agent de récupération non sollicité et n’installez pas de logiciel de contrôle à distance à sa demande.
Donnez du contexte au support, pas des secrets
Les éléments utiles au dépannage comprennent le texte exact de l’erreur, l’heure approximative et le fuseau horaire, le modèle de l’appareil, les versions du système d’exploitation et de l’application, et le fait que le problème ait commencé ou non après un changement d’appareil. Masquez les informations personnelles sans rapport dans les captures d’écran.
Ne divulguez jamais à un agent du support vos mots de passe, clés de configuration d’authentification, codes QR d’enregistrement, phrases de récupération de portefeuille ou codes d’authentification temporaires. Ne saisissez les informations de vérification que dans un parcours officiel légitime que vous avez initié, et non dans une discussion ou une session de partage d’écran.
Questions fréquentes
Une application d’authentification a-t-elle besoin d’Internet pour générer des codes ?
Les applications d’authentification basées sur le temps génèrent généralement les codes localement sans connexion active. Binance a néanmoins besoin d’une connexion pour recevoir et valider votre envoi, et l’exactitude de l’horloge de l’appareil est importante.
Puis-je passer de Google Authenticator à Binance Authenticator ?
Oui. Binance documente le changement d’une application d’authentification existante via Sécurité. Conservez votre accès actuel jusqu’à la confirmation du remplacement et tenez compte de la restriction documentée après modification.
Un code à six chiffres enregistré peut-il restaurer mon application d’authentification ?
Non. Un code temporaire n’est pas une sauvegarde. La récupération nécessite le secret de configuration pertinent ou l’achèvement de la procédure officielle de récupération de Binance.
Faut-il scanner le même code QR de configuration dans deux applications ?
Cela duplique le même secret au lieu de créer des facteurs indépendants. Cela peut améliorer la disponibilité, mais crée aussi un autre endroit où les codes peuvent être obtenus. Faites ce compromis en connaissance de cause.
Binance est-il sûr une fois la 2FA activée ?
La 2FA réduit certains risques d’accès non autorisé ; elle ne garantit pas la sécurité. Elle ne peut éliminer ni le risque de conservation par la plateforme, ni les pertes de marché, ni les pertes liées aux transactions que vous autorisez au profit d’un escroc.
Divulgation d’affiliation
FinanceVelix peut percevoir une commission sur les parrainages effectués via ses liens Binance. Ce guide de sécurité ne nécessite ni inscription ni trading et ne constitue pas une recommandation d’achat de cryptomonnaies.
Références éducatives officielles
- How to Use Binance Authenticator for 2FA With Your Binance Account and App | Binance Blog ↗Source consultée: 2026-10-23
- How to Enable Google Authenticator for 2FA on the Binance App? | Binance app login settings,Binance account settings,Binance Google Authenticator,Binance 2FA login ↗Source consultée: 2026-10-23
- Anti-phishing code setup ↗Source consultée: 2026-10-23
- Passkey verification protection ↗Source consultée: 2026-10-23
- Register on the Binance app ↗Source consultée: 2026-10-23