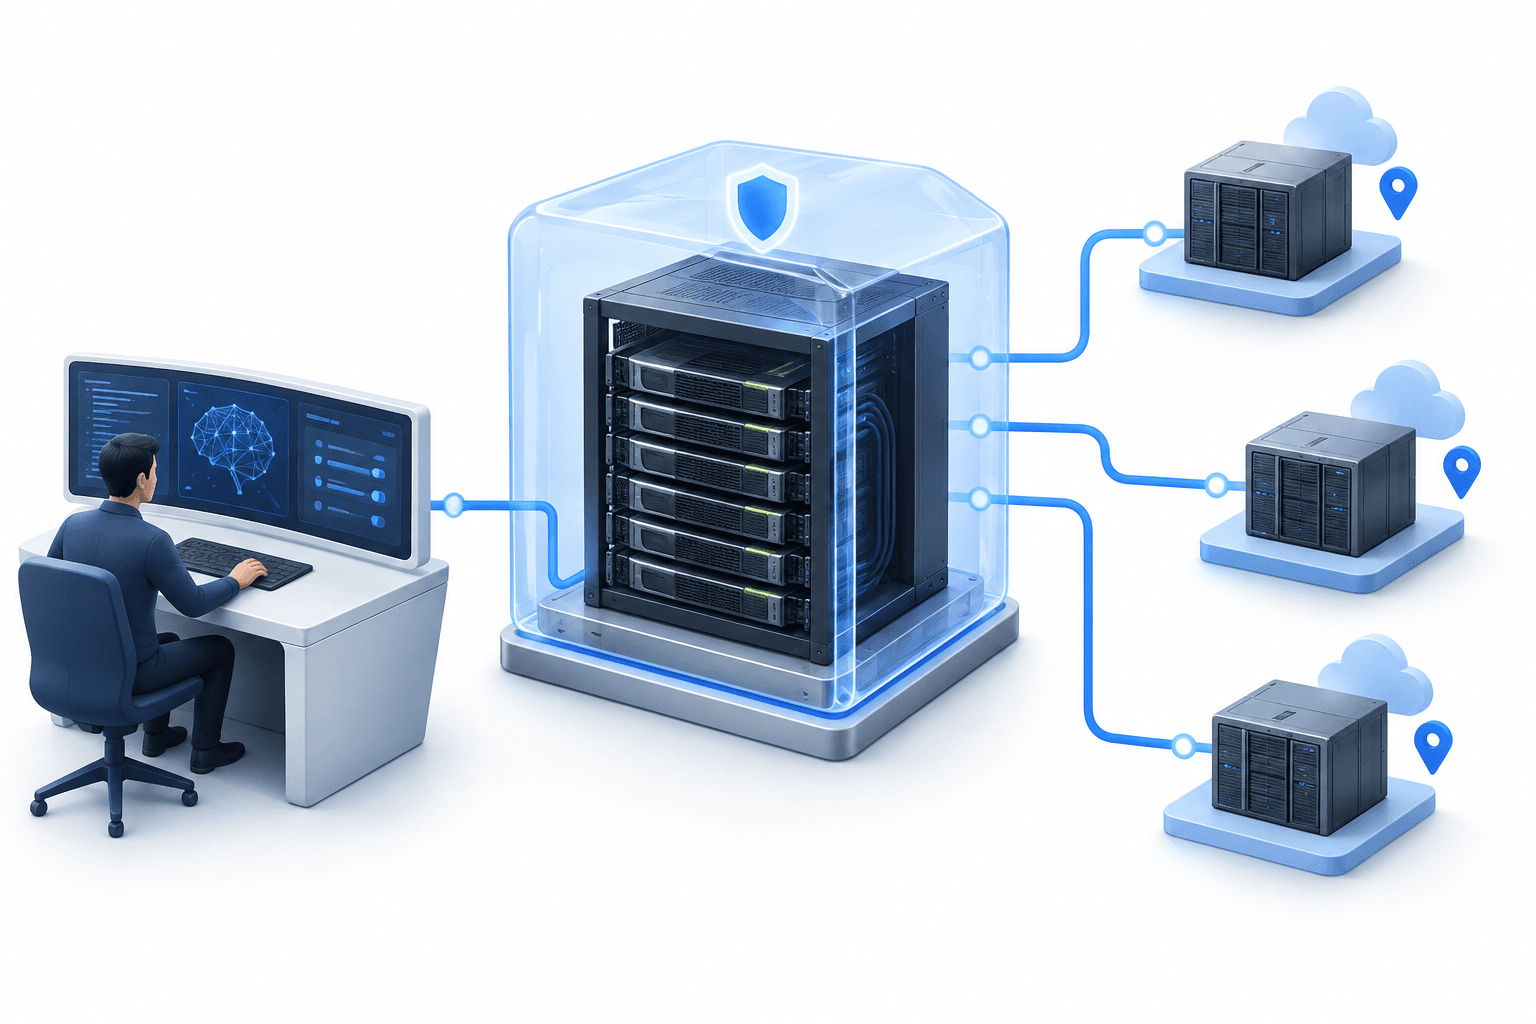
NVIDIA Confidential Computing में Confidential Bare Metal जोड़ा जा रहा है। यह एक ऐसा डिप्लॉयमेंट विकल्प है जो फ्रंटियर मॉडल बनाने वालों को अपने मॉडल, डेटा और सॉफ़्टवेयर स्टैक पर नियंत्रण बनाए रखते हुए समर्पित तृतीय-पक्ष इन्फ्रास्ट्रक्चर पर संवेदनशील वर्कलोड चलाने की सुविधा देने के लिए बनाया गया है। इस विस्तार से डेवलपर्स को वर्चुअलाइज़्ड परिवेश अपनाए बिना बाहरी कंप्यूटिंग क्षमता का उपयोग करने का एक और तरीका मिलता है।
मुख्य बातें
- Confidential Bare Metal मॉडल बनाने वालों को समर्पित तृतीय-पक्ष NVIDIA इन्फ्रास्ट्रक्चर पर अपना सॉफ़्टवेयर स्टैक संचालित करने देता है।
- Cohere इस विकल्प को Model Vault में एकीकृत करने की योजना बना रहा है, जबकि Google Cloud A4X Max इंस्टेंस के लिए समर्थन बढ़ा रहा है।
- Grace Blackwell और Rubin सिस्टम में प्लेटफ़ॉर्म समर्थन का विस्तार हो रहा है; DSX OS समर्थन और सिस्टम-पार्टनर क्षमताओं की योजना भी है।
विषय-सूची
- NVIDIA Confidential Computing में क्या बदलाव करता है
- डिप्लॉयमेंट विकल्पों में क्या अंतर है
- Cohere और Google Cloud क्या कर रहे हैं
- प्लेटफ़ॉर्म समर्थन की मौजूदा स्थिति
- निष्कर्ष
NVIDIA Confidential Computing में क्या बदलाव करता है
मुख्य बदलाव गोपनीय कंप्यूटिंग सुरक्षा को बेयर-मेटल सॉफ़्टवेयर परिवेश पर नियंत्रण के साथ जोड़ना है। NVIDIA का कहना है कि मॉडल बनाने वाले तृतीय-पक्ष क्लाउड, निओक्लाउड और एंटरप्राइज़ इन्फ्रास्ट्रक्चर पर होस्ट और प्लेटफ़ॉर्म इन्फ्रास्ट्रक्चर सॉफ़्टवेयर सहित अपना विशिष्ट स्टैक स्वामित्व में लेकर संचालित कर सकते हैं।
कंपनी ऐसे प्लेटफ़ॉर्म सुरक्षा नियंत्रण पेश कर रही है जिनका उद्देश्य ट्रांज़िट में डेटा की सुरक्षा करना, प्लेटफ़ॉर्म की अखंडता मापना और हार्डवेयर-स्तर पर पहुँच संबंधी प्रतिबंध लागू करना है। इसका गोपनीय कंप्यूटिंग आर्किटेक्चर हार्डवेयर-आधारित पृथक्करण और क्रिप्टोग्राफ़िक सत्यापन का उपयोग करता है, ताकि निष्पादन के दौरान मॉडल और डेटा की सुरक्षा में मदद मिले।
अतिरिक्त प्रशिक्षण और इनफ़रेंस क्षमता चाहने वाले मॉडल निर्माताओं के लिए NVIDIA इस विस्तार को अधिक भौगोलिक, संप्रभुता-संबंधी और परिचालन विकल्पों तक पहुँचने का तरीका बताता है। वहीं, समर्थित इन्फ्रास्ट्रक्चर प्रदाताओं को ऐसे संवेदनशील वर्कलोड की सेवा देने का रास्ता मिलता है जिनके लिए मॉडल और डेटा की मज़बूत गोपनीयता सुरक्षा आवश्यक है।
| मद | विवरण |
|---|---|
| Confidential Bare Metal | समर्पित तृतीय-पक्ष इन्फ्रास्ट्रक्चर पर संवेदनशील वर्कलोड के लिए नया डिप्लॉयमेंट विकल्प, जिसमें सॉफ़्टवेयर स्टैक पर मॉडल निर्माता का नियंत्रण रहता है। |
| Confidential Containers | NVIDIA के समेकित सुरक्षा आर्किटेक्चर के भीतर Kubernetes परिवेशों के लिए डिप्लॉयमेंट विकल्प। |
| Confidential Virtual Machines | वर्चुअलाइज़्ड परिवेशों के लिए डिप्लॉयमेंट विकल्प। |
| Cohere Model Vault | Cohere, NVIDIA के विश्वसनीय निष्पादन परिवेशों का उपयोग करके Confidential Bare Metal को एकीकृत करने की योजना बना रहा है। |
| Google Cloud | NVIDIA GB300 NVL72 सिस्टम से संचालित A4X Max इंस्टेंस के लिए Confidential Bare Metal समर्थन का विस्तार कर रहा है। |
| NVIDIA DSX OS | AI फ़ैक्ट्रियाँ बनाने वाले प्रदाताओं के लिए NVIDIA Confidential Computing के सभी मोड का समर्थन करेगा। |
डिप्लॉयमेंट विकल्पों में क्या अंतर है
NVIDIA के अनुसार, बेयर मेटल, Confidential Containers और Confidential Virtual Machines के साथ उसके समेकित सुरक्षा आर्किटेक्चर का हिस्सा है। इनमें अंतर संचालन परिवेश का है: समर्पित बेयर-मेटल इन्फ्रास्ट्रक्चर, Kubernetes परिवेश या वर्चुअलाइज़्ड परिवेश।
यह चुनाव मायने रखता है, क्योंकि संगठन ऐसा डिप्लॉयमेंट मॉडल चुन सकते हैं जो उनकी भरोसे की सीमाओं और परिचालन आवश्यकताओं से मेल खाता हो। नया विकल्प खास तौर पर उन मॉडल निर्माताओं के लिए है जो कंटेनर या वर्चुअल-मशीन डिप्लॉयमेंट मॉडल का उपयोग करने के बजाय अपना होस्ट और प्लेटफ़ॉर्म सॉफ़्टवेयर चलाना चाहते हैं।
Cohere और Google Cloud क्या कर रहे हैं
Cohere, Confidential Bare Metal को Cohere Model Vault में एकीकृत करने की योजना बना रहा है। इस नियोजित एकीकरण में NVIDIA Confidential Computing के विश्वसनीय निष्पादन परिवेशों का उपयोग किया जाएगा, ताकि GPU तक हार्डवेयर-आधारित सुरक्षा का विस्तार हो और निष्पादन के दौरान मॉडल तथा डेटा मेमोरी में और इंटरकनेक्ट के ज़रिए सुरक्षित रहें।
Google Cloud, NVIDIA GB300 NVL72 सिस्टम से संचालित A4X Max इंस्टेंस के लिए Confidential Bare Metal समर्थन का विस्तार कर रहा है। NVIDIA का कहना है कि ये इंस्टेंस बिना वर्चुअलाइज़ेशन वाली त्वरित कंप्यूटिंग को प्रशिक्षण डेटा और मॉडल की बौद्धिक संपदा के क्रिप्टोग्राफ़िक संरक्षण के साथ जोड़ेंगे।
ये अपनाने की अलग-अलग पहलें हैं: Cohere अपने मॉडल प्लेटफ़ॉर्म में नियोजित एकीकरण की बात कर रहा है, जबकि Google Cloud इन्फ्रास्ट्रक्चर समर्थन का विस्तार कर रहा है। इनमें से किसी को भी इस बात का प्रमाण नहीं मानना चाहिए कि NVIDIA के व्यापक इकोसिस्टम के हर प्रदाता ने Confidential Bare Metal का रोलआउट पूरा कर लिया है।
प्लेटफ़ॉर्म समर्थन की मौजूदा स्थिति
NVIDIA का कहना है कि Confidential Computing समर्थन अब Grace Blackwell NVL72 रैक-स्तरीय सिस्टमों के साथ-साथ x86-आधारित HGX Rubin NVL8 और DGX Rubin NVL8 सिस्टमों तक विस्तृत है। इससे इस सुरक्षा आर्किटेक्चर के दायरे में आने वाले हार्डवेयर प्लेटफ़ॉर्म बढ़ गए हैं।
कंपनी CoreWeave, Firmus, GMI Cloud, Google Cloud, IREN, Lambda, Microsoft Azure Infrastructure, Nebius, Nscale और Vultr को NVIDIA Confidential Computing डिप्लॉयमेंट का समर्थन करने वालों के रूप में सूचीबद्ध करती है। यह इकोसिस्टम संबंधी बयान सामान्य रूप से Confidential Computing को कवर करता है; इससे यह स्थापित नहीं होता कि हर प्रदाता पर डिप्लॉयमेंट के विकल्प एक जैसे हैं।
आगे मिलने वाला समर्थन अभी भविष्य की योजना है। Cisco, Dell Technologies, HPE, Lenovo, Supermicro और Bull, NVIDIA-Certified Systems के ज़रिए इन क्षमताओं का समर्थन करेंगे। NVIDIA DSX OS भी Confidential Computing के सभी मोड का समर्थन करेगा और गोपनीय वर्कलोड वाली AI फ़ैक्ट्रियाँ बनाने तथा संचालित करने वाले क्लाउड प्रदाताओं के लिए सॉफ़्टवेयर आधार उपलब्ध कराएगा।
निष्कर्ष
इस विस्तार से मॉडल बनाने वालों को समर्पित इन्फ्रास्ट्रक्चर और सॉफ़्टवेयर स्टैक पर नियंत्रण पर आधारित गोपनीय कंप्यूटिंग विकल्प मिलता है। इसकी व्यावहारिक पहुँच में हाल ही में बढ़ाया गया हार्डवेयर समर्थन और प्रदाता-विशिष्ट पहलें शामिल हैं, जिनमें Cohere का नियोजित एकीकरण और Google Cloud का इन्फ्रास्ट्रक्चर विस्तार शामिल हैं।
और समाचार पढ़ें
अस्वीकरण
यह FinanceVelix लेख सामान्य जानकारी प्रदान करता है, व्यक्तिगत वित्तीय, निवेश, कानूनी या कर संबंधी सलाह नहीं। बाज़ार कीमतें, ब्याज दरें और आर्थिक परिस्थितियाँ बदल सकती हैं; निवेश में नुकसान का जोखिम होता है। तथ्य प्रकाशन के समय उपलब्ध सामग्री पर आधारित हैं और बदल सकते हैं। महत्वपूर्ण जानकारी की स्वतंत्र रूप से जाँच करें और आवश्यकता पड़ने पर किसी योग्य पेशेवर से सलाह लें। किसी परिसंपत्ति, कंपनी या सेवा का उल्लेख समर्थन या अनुशंसा नहीं है।