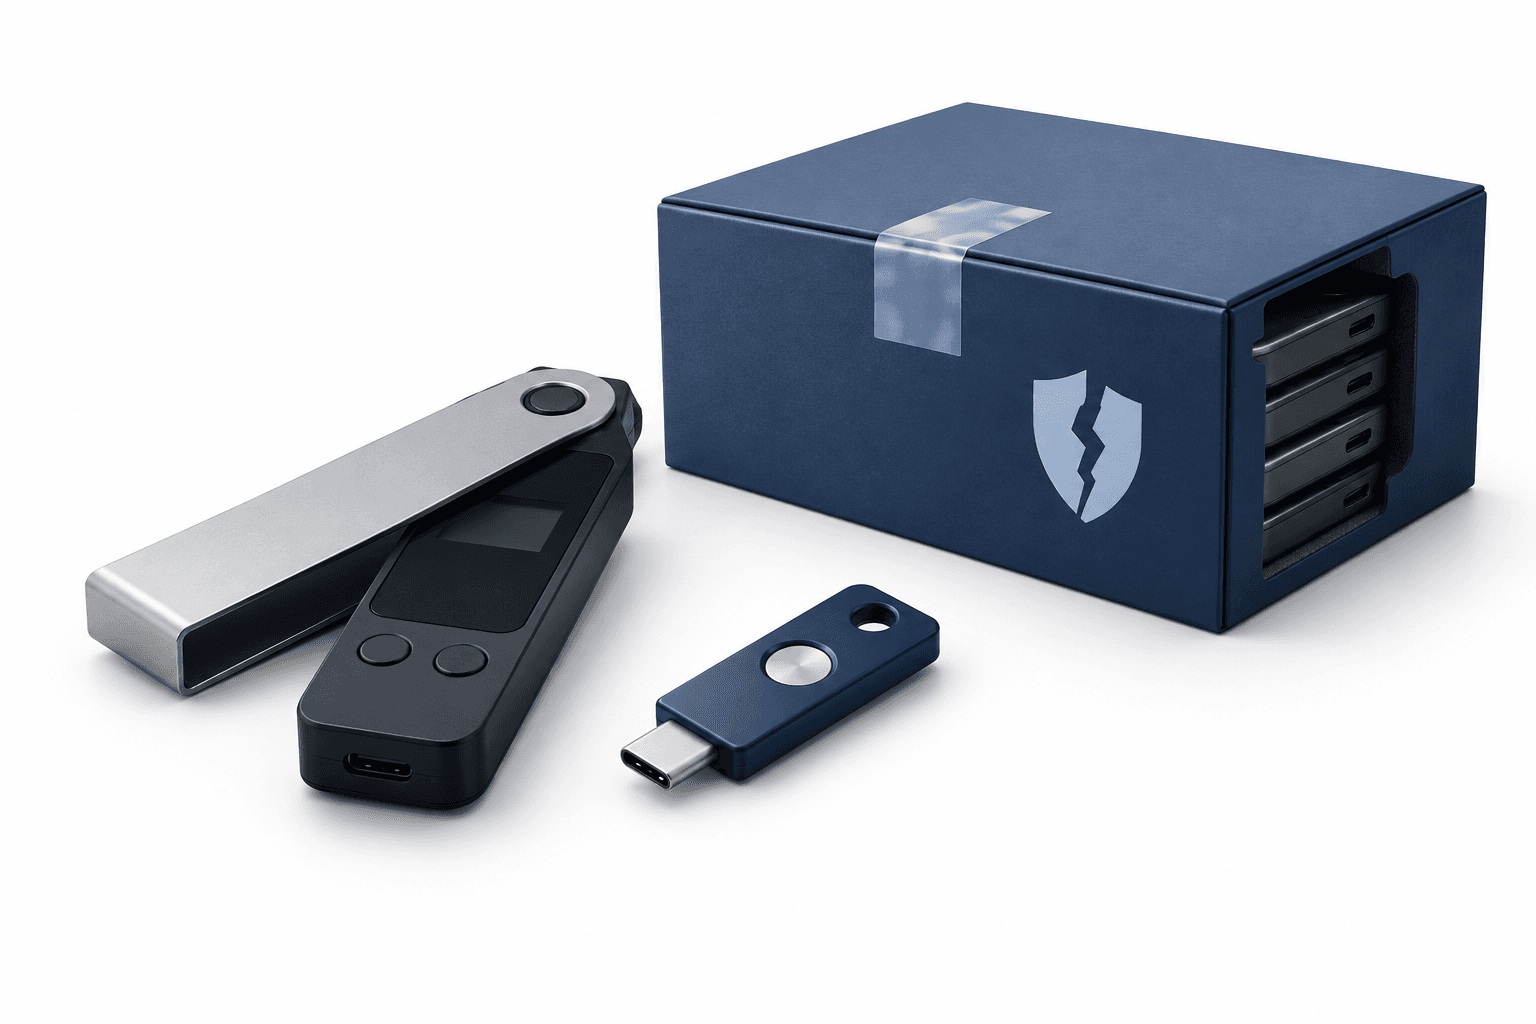
Kebocoran pada dompet Keystone mendorong produsen dompet perangkat keras mata uang kripto itu merencanakan pemusnahan 18.835 perangkat yang belum terjual setelah penyerang memperoleh kunci yang digunakan untuk memverifikasi keaslian produknya. Keystone telah menangguhkan pengiriman pesanan situs web yang belum dipenuhi sambil menyiapkan perangkat pengganti.
Hal-Hal Penting
- Kunci autentikasi yang dicuri dapat membuat dompet palsu lolos proses verifikasi Keystone.
- Perusahaan mengidentifikasi 38.837 catatan pembelian dan pembayaran yang berpotensi terekspos, yang belum tentu mewakili individu yang berbeda.
- Keystone menyatakan bahwa frasa pemulihan, kunci privat, kata sandi, dan informasi pembayaran tidak terdampak.
Mengapa kebocoran dompet Keystone berdampak pada perangkat yang belum terjual
Dalam pembaruan investigasi pada 26 Oktober 2026, Keystone menyatakan bahwa penyerang telah mengakses kunci autentikasi perangkat WebAuth miliknya saat terjadi kebocoran pada toko daring pada 20 Oktober. Perusahaan mengatakan para penyerang mengeksploitasi kerentanan pada alat pemantauan data pihak ketiga yang terhubung ke situs web tersebut.
Kunci tersebut ditanamkan ke dalam dompet selama proses produksi dan tidak dapat dihapus atau ditulis ulang setelahnya. Keystone berencana memusnahkan inventaris yang terdampak alih-alih mendistribusikan perangkat yang keasliannya dapat menjadi sulit dipastikan. Produksi berikutnya akan menggunakan kunci yang baru dibuat.
Keystone menyatakan bahwa kredensial tersebut tidak dapat membuat frasa pemulihan, menghasilkan kunci privat, atau mengotorisasi transaksi. Namun, penyerang yang memiliki kunci itu berpotensi membuat perangkat palsu tampak sah saat diverifikasi.
Saran bagi pemilik dompet yang sudah ada
Keystone menyatakan bahwa dompet yang diterima dan diautentikasi sebelum 20 Oktober tetap aman digunakan. Perusahaan menyarankan pelanggan yang menerima perangkat dengan kunci lama setelah tanggal tersebut untuk menghubungi dukungan resmi guna mendapatkan verifikasi tambahan.
Perusahaan menyatakan bahwa mereka tidak melakukan penarikan produk secara fisik dan tidak akan meminta pelanggan mengembalikan dompet yang sudah ada. Perusahaan telah beralih ke model prapesan sambil menyiapkan perangkat pengganti.
Informasi pelanggan terekspos
Keystone mengidentifikasi 25.964 catatan pembelian yang masih memuat informasi pelanggan yang dapat dikenali, serta 12.873 catatan pembayaran yang tidak tuntas dan memuat nama, detail kontak, serta informasi pengiriman. Total 38.837 catatan tersebut belum tentu berkaitan dengan jumlah orang yang sama.
Perusahaan menyatakan bahwa sistem penghapusan otomatisnya gagal menerapkan secara konsisten kebijakan penyimpanan data 180 hari yang diiklankan. Perusahaan telah mempersingkat masa penyimpanan menjadi 90 hari dan mengajukan permintaan penghapusan untuk catatan yang masa simpannya telah terlampaui. Berdasarkan jadwal pemrosesan Shopify, permintaan tersebut diperkirakan selesai pada 3 November.
Keystone berencana memberi tahu pelanggan yang terdampak secara pribadi dan memperkenalkan layanan untuk memeriksa apakah informasi mereka terekspos. Perusahaan menyatakan telah memberi tahu regulator dan aparat penegak hukum di yurisdiksi terkait, termasuk Uni Eropa dan Inggris Raya.
Tonggak berikutnya
Tonggak berikutnya yang disebutkan adalah perkiraan penyelesaian permintaan penghapusan data yang telah jatuh tempo pada 3 November.
Baca Berita Lainnya
Penafian
Artikel FinanceVelix ini memberikan informasi umum, bukan nasihat keuangan, investasi, hukum, atau perpajakan yang dipersonalisasi. Harga pasar, suku bunga, dan kondisi ekonomi dapat berubah; investasi mengandung risiko kerugian. Fakta mencerminkan materi yang tersedia saat diterbitkan dan dapat berubah. Periksa sendiri informasi penting dan konsultasikan dengan profesional berkualifikasi bila diperlukan. Penyebutan aset, perusahaan, atau layanan bukan merupakan dukungan.


Komentar
Bersikaplah hormat. Dilarang mengirim spam, menyamar sebagai orang lain, atau membagikan kredensial pribadi. Postingan dan komentar biasa langsung muncul; tautan mencurigakan ditahan untuk ditinjau.
Tolong tunggu...