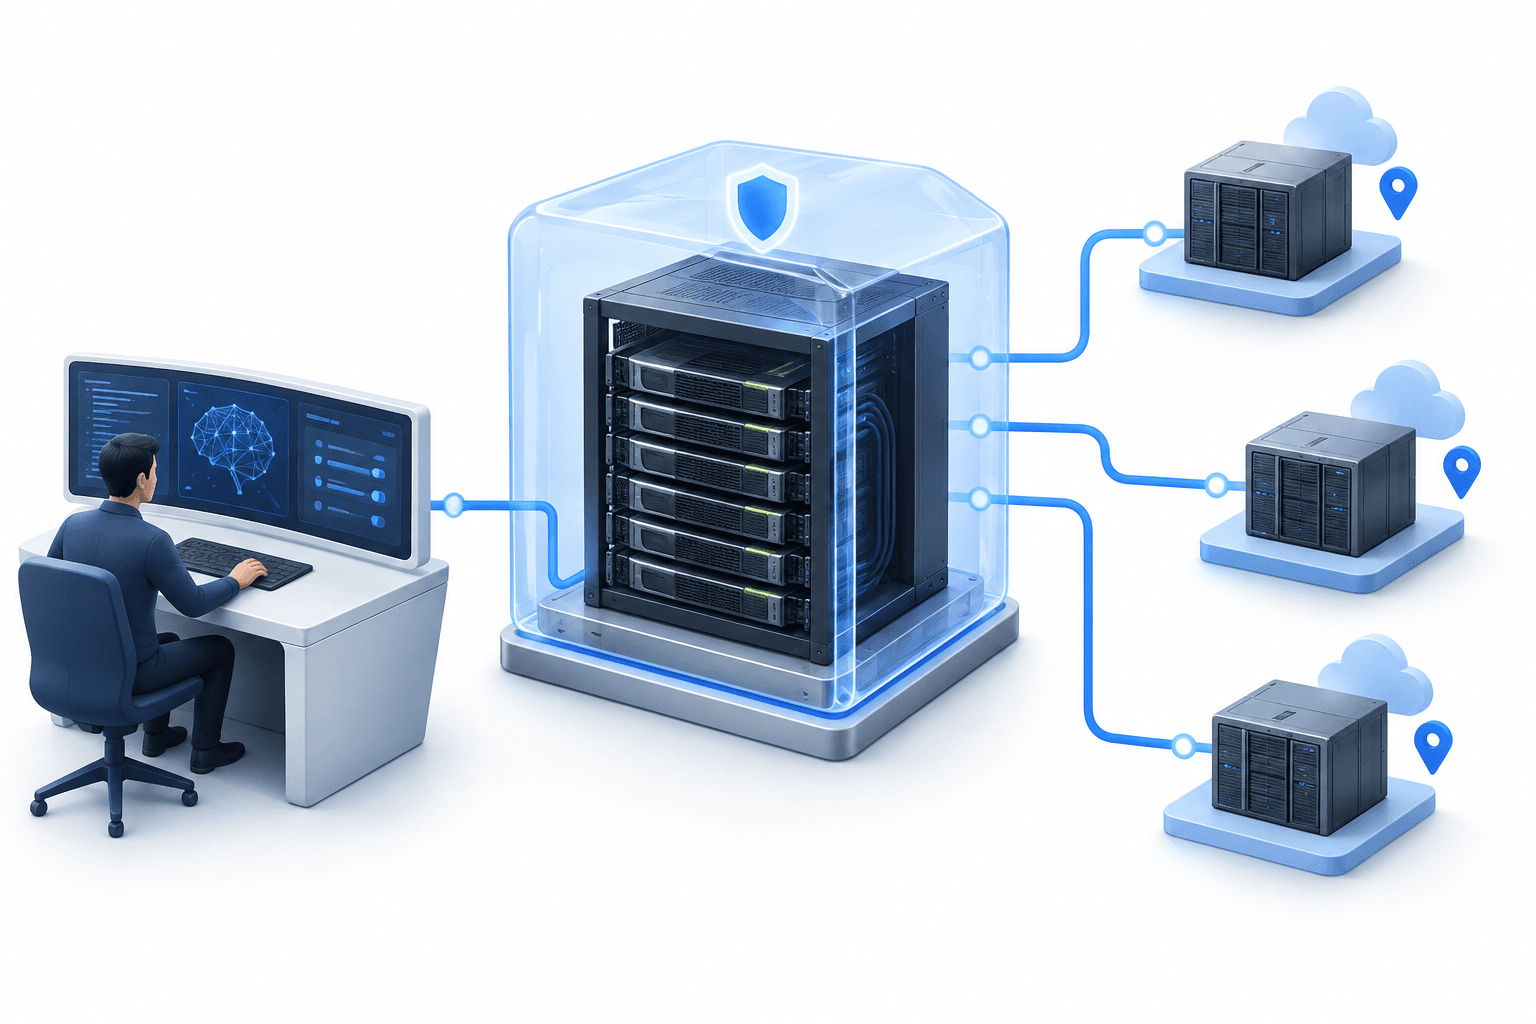
NVIDIA Confidential Computing menambahkan Confidential Bare Metal, opsi penerapan yang dirancang agar pembangun model frontier dapat menjalankan beban kerja sensitif di infrastruktur pihak ketiga khusus, sekaligus tetap memegang kendali atas model, data, dan tumpukan perangkat lunak mereka. Perluasan ini memberi pengembang cara lain untuk menggunakan kapasitas komputasi eksternal tanpa mengadopsi lingkungan tervirtualisasi.
Intisari
- Confidential Bare Metal memungkinkan pembangun model mengoperasikan tumpukan perangkat lunak mereka sendiri di infrastruktur NVIDIA pihak ketiga yang khusus.
- Cohere berencana mengintegrasikan opsi ini ke dalam Model Vault, sementara Google Cloud memperluas dukungan ke instans A4X Max.
- Dukungan platform diperluas ke sistem Grace Blackwell dan Rubin; dukungan DSX OS dan kemampuan mitra sistem masih direncanakan.
Daftar Isi
- Perubahan yang dihadirkan NVIDIA Confidential Computing
- Perbedaan opsi penerapan
- Langkah Cohere dan Google Cloud
- Status dukungan platform
- Kesimpulan
Perubahan yang dihadirkan NVIDIA Confidential Computing
Perubahan utamanya adalah menggabungkan perlindungan komputasi rahasia dengan kendali atas lingkungan perangkat lunak bare-metal. NVIDIA menyatakan pembangun model dapat memiliki dan mengoperasikan tumpukan khusus, termasuk perangkat lunak infrastruktur host dan platform, di infrastruktur cloud pihak ketiga, neocloud, dan perusahaan.
Perusahaan ini memperkenalkan kontrol keamanan platform yang dirancang untuk melindungi data saat ditransmisikan, mengukur integritas platform, dan menerapkan pembatasan akses di tingkat perangkat keras. Arsitektur komputasi rahasianya menggunakan isolasi berbasis perangkat keras dan pengesahan kriptografis untuk membantu melindungi model dan data selama eksekusi.
Bagi pembangun yang membutuhkan kapasitas pelatihan dan inferensi tambahan, NVIDIA memosisikan perluasan ini sebagai cara untuk mengakses lebih banyak opsi geografis, berdaulat, dan operasional. Penyedia infrastruktur yang didukung juga memperoleh jalur untuk melayani beban kerja sensitif yang memerlukan perlindungan privasi model dan data yang kuat.
| Item | Detail |
|---|---|
| Confidential Bare Metal | Opsi penerapan baru untuk beban kerja sensitif di infrastruktur pihak ketiga khusus, dengan kendali atas tumpukan perangkat lunak di tangan pembangun. |
| Confidential Containers | Opsi penerapan untuk lingkungan Kubernetes dalam arsitektur keamanan terpadu NVIDIA. |
| Confidential Virtual Machines | Opsi penerapan untuk lingkungan tervirtualisasi. |
| Cohere Model Vault | Cohere berencana mengintegrasikan Confidential Bare Metal menggunakan lingkungan eksekusi tepercaya NVIDIA. |
| Google Cloud | Memperluas dukungan Confidential Bare Metal ke instans A4X Max yang ditenagai sistem NVIDIA GB300 NVL72. |
| NVIDIA DSX OS | Akan mendukung semua mode NVIDIA Confidential Computing bagi penyedia yang membangun pabrik AI. |
Perbedaan opsi penerapan
Bare metal melengkapi Confidential Containers dan Confidential Virtual Machines dalam arsitektur keamanan terpadu yang disebut NVIDIA. Perbedaannya terletak pada lingkungan operasional: infrastruktur bare-metal khusus, lingkungan Kubernetes, atau lingkungan tervirtualisasi.
Pilihan ini penting karena organisasi dapat memilih model penerapan yang sesuai dengan batas kepercayaan dan persyaratan operasional mereka. Opsi baru ini secara khusus menyasar pembangun yang ingin menjalankan perangkat lunak host dan platform mereka sendiri, alih-alih menggunakan model penerapan kontainer atau mesin virtual.
Langkah Cohere dan Google Cloud
Cohere berencana mengintegrasikan Confidential Bare Metal ke dalam Cohere Model Vault. Integrasi yang direncanakan itu akan menggunakan lingkungan eksekusi tepercaya NVIDIA Confidential Computing untuk memperluas keamanan berbasis perangkat keras hingga ke GPU, serta melindungi model dan data di memori maupun di seluruh interkoneksi selama eksekusi.
Google Cloud memperluas dukungan Confidential Bare Metal ke instans A4X Max yang ditenagai sistem NVIDIA GB300 NVL72. NVIDIA menyatakan instans tersebut akan menggabungkan komputasi akselerasi nonvirtual dengan perlindungan kriptografis untuk data pelatihan dan kekayaan intelektual model.
Keduanya merupakan langkah adopsi yang berbeda: Cohere menjelaskan integrasi yang direncanakan ke dalam platform modelnya, sedangkan Google Cloud memperluas dukungan infrastruktur. Keduanya tidak boleh dianggap sebagai bukti bahwa setiap penyedia dalam ekosistem NVIDIA yang lebih luas telah menyelesaikan penerapan Confidential Bare Metal.
Status dukungan platform
NVIDIA menyatakan dukungan Confidential Computing kini mencakup sistem berskala rak Grace Blackwell NVL72, serta sistem HGX Rubin NVL8 dan DGX Rubin NVL8 berbasis x86. Hal ini memperluas platform perangkat keras yang tercakup dalam arsitektur keamanan tersebut.
Perusahaan menyebut CoreWeave, Firmus, GMI Cloud, Google Cloud, IREN, Lambda, Microsoft Azure Infrastructure, Nebius, Nscale, dan Vultr sebagai pendukung penerapan NVIDIA Confidential Computing. Pernyataan mengenai ekosistem ini mencakup Confidential Computing secara umum, bukan memastikan bahwa setiap penyedia menawarkan opsi penerapan yang sama.
Dukungan lebih lanjut masih berupa rencana. Cisco, Dell Technologies, HPE, Lenovo, Supermicro, dan Bull akan mendukung kemampuan tersebut melalui NVIDIA-Certified Systems. NVIDIA DSX OS juga akan mendukung semua mode Confidential Computing, menyediakan fondasi perangkat lunak bagi penyedia cloud yang membangun dan mengoperasikan pabrik AI dengan beban kerja rahasia.
Kesimpulan
Perluasan ini memberi pembangun model opsi komputasi rahasia yang berpusat pada infrastruktur khusus dan kendali atas tumpukan perangkat lunak. Jangkauan praktisnya menggabungkan perluasan dukungan perangkat keras baru dengan langkah dari penyedia tertentu, termasuk integrasi Cohere yang direncanakan dan perluasan infrastruktur Google Cloud.
Baca Berita Lainnya
Penafian
Artikel FinanceVelix ini menyediakan informasi umum, bukan nasihat keuangan, investasi, hukum, atau pajak yang dipersonalisasi. Harga pasar, suku bunga, dan kondisi ekonomi dapat berubah; investasi mengandung risiko kerugian. Fakta mencerminkan materi yang tersedia saat diterbitkan dan dapat berubah. Periksa informasi penting secara mandiri dan konsultasikan dengan profesional berkualifikasi jika diperlukan. Penyebutan aset, perusahaan, atau layanan bukan merupakan dukungan.