Untuk menggunakan Binance Authenticator, buka pengaturan Keamanan akun Binance Anda, aktifkan opsi autentikator, tambahkan kunci pengaturan yang ditampilkan ke aplikasi autentikator, lalu konfirmasikan dengan kode enam digitnya. Simpan kunci pemulihan secara terpisah sebelum menyelesaikan proses. Google Authenticator merupakan opsi lain yang didokumentasikan; passkey menggunakan mekanisme berbeda dan memerlukan perencanaan pemulihannya sendiri.
Panduan FinanceVelix ini menggunakan dokumentasi publik resmi Binance dan pemeriksaan halaman publik tertanggal 23 Oktober 2026. Contoh secara tegas bersifat hipotetis, bukan pengamatan dari akun pribadi. Label menu dan metode verifikasi yang tersedia dapat berbeda; ikuti petunjuk akun Anda saat ini.
Binance Authenticator, Google Authenticator, atau passkey?
Binance Authenticator dan Google Authenticator menghasilkan kode verifikasi dari rahasia yang ditetapkan saat pengaturan. Kode tersebut merupakan faktor tambahan, bukan pengganti perlindungan kata sandi dan email Anda. Sebaliknya, passkey menggunakan kredensial kriptografis, bukan kode yang Anda salin ke formulir.
| Metode | Peran yang didokumentasikan | Hal utama yang perlu direncanakan |
|---|---|---|
| Binance Authenticator | Menghasilkan kode enam digit; Binance menjelaskan bahwa datanya disimpan secara lokal di perangkat. | Kehilangan perangkat membuat kunci pemulihan yang disimpan terpisah menjadi sangat penting. |
| Google Authenticator | Binance mendokumentasikan penambahan kunci pengaturannya ke Google Authenticator dan konfirmasi kode yang dihasilkan. | Pahami konfigurasi pencadangan atau sinkronisasi aplikasi Anda dan lindungi akun yang ditautkan. |
| Passkey | Binance mendokumentasikan fitur “Wajib verifikasi menggunakan passkey” untuk alur verifikasi yang didukung. | Pahami tempat kredensial tersedia dan cara pemulihannya sebelum mewajibkan penggunaannya. |
Perbedaan penyimpanan tersebut bersumber dari panduan autentikator Binance; petunjuk Google Authenticator yang terpisah diperbarui pada 10 Desember 2025. Penyimpanan lokal mengurangi ketergantungan pada akun cloud, tetapi tidak melindungi ponsel yang telah disusupi atau menggantikan cadangan.
Sebagai prinsip keamanan umum, passkey tahan terhadap phishing kredensial biasa karena autentikasi terikat pada layanan yang dituju. Passkey tidak mencegah semua penipuan atau tindakan tidak aman yang Anda otorisasi. Periksa panduan persyaratan passkey dan pemulihan Binance sebelum mengubah pengaturan tersebut.
Pisahkan login, faktor kedua, dan pemulihan
Faktor kedua yang kuat tidak dapat menutupi setiap kelemahan di bagian lain. Perlakukan akses sebagai tiga lapisan yang saling terhubung dan hindari menempatkan semua ketergantungan pemulihan pada satu ponsel.
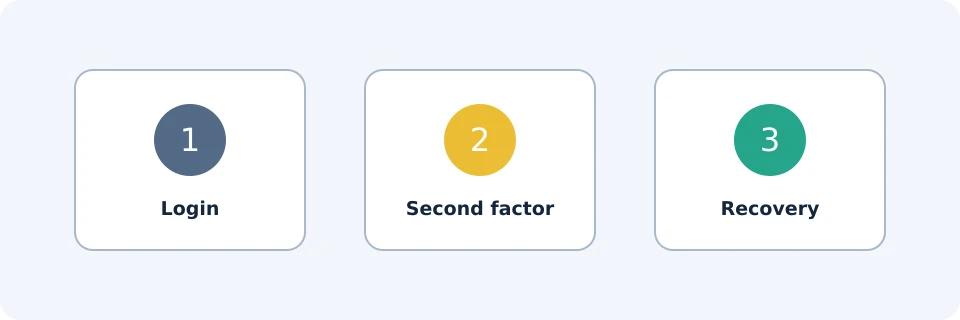
| Lapisan | Bentuk kegagalan | Perlindungan praktis |
|---|---|---|
| Kredensial login | Kata sandi yang digunakan ulang dicuri, atau akses email disusupi. | Gunakan kata sandi unik dan amankan akun email beserta metode pemulihannya. |
| Faktor kedua | Kode dimasukkan ke situs palsu, atau perangkat hilang. | Buka Binance secara langsung; lindungi perangkat dan rencanakan akses pengganti. |
| Pemulihan | Satu-satunya cadangan ikut hilang bersama ponsel, atau seseorang mendapatkan kunci pengaturan. | Simpan cadangan yang terlindungi secara terpisah dan batasi aksesnya. |
Contoh ketergantungan hipotetis: seorang pengguna menyimpan akses email, kode autentikator, dan foto kunci pengaturan hanya pada satu ponsel. Kehilangan ponsel itu menghilangkan ketiga jalur akses sekaligus. Catatan pemulihan yang dilindungi secara terpisah mengurangi ketergantungan tersebut; ini tidak menjamin pemulihan akun.
Atur autentikator Anda dengan aman
Mulailah dari aplikasi resmi atau bookmark tepercaya, bukan pesan yang tidak diminta. Jika perlu menginstal, gunakan jalur unduhan resmi; panduan unduhan aplikasi Binance kami menjelaskan pemeriksaan instalasi.
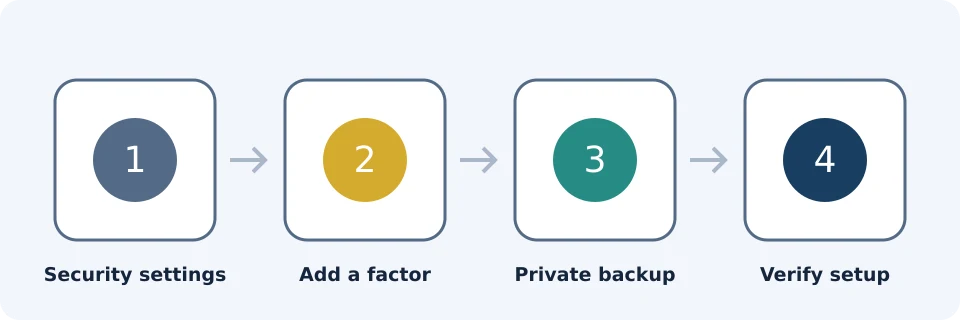
- Buka Keamanan. Panduan situs Binance dimulai dari Profil, lalu Keamanan. Petunjuk aplikasinya juga mengarahkan melalui bagian akun/profil ke Keamanan.
- Temukan Aplikasi Autentikator. Pilih opsi aktivasi atau pengelolaan yang tersedia. Jika faktor sudah ditautkan, ikuti proses perubahan yang didokumentasikan, bukan menganggap ini pengaturan baru.
- Selesaikan verifikasi keamanan yang diminta. Binance mungkin mewajibkan pemeriksaan sebelum menampilkan informasi pendaftaran autentikator.
- Tambahkan rahasia pengaturan. Pindai kode QR yang ditampilkan atau masukkan kunci pengaturan ke autentikator pilihan Anda. Untuk Google Authenticator, jalur yang didokumentasikan menggunakan tombol tambah dan “Masukkan kunci pengaturan”.
- Simpan materi pemulihan dengan aman. Simpan kunci pengaturan secara terpisah dari perangkat sebelum melanjutkan. Perlakukan kode QR pendaftaran sebagai informasi yang sama sensitifnya.
- Konfirmasikan pendaftaran autentikator. Kembali ke Binance dan masukkan kode enam digit yang dihasilkan untuk akun ini. Tunggu konfirmasi bahwa pengaturan berhasil.
Langkah-langkah ini mengikuti prosedur Binance Authenticator dan prosedur aplikasi Google Authenticator. Jangan menganggap menambahkan entri di dalam autentikator sudah menyelesaikan pendaftaran di Binance.
Lindungi kunci pengaturan secara berbeda dari kode sementara
Kode sementara digunakan untuk satu upaya verifikasi. Kunci pengaturan dapat membuat ulang pembangkit kode, sehingga dampak kebocorannya lebih menetap. Jangan menyimpannya di album foto bersama, mengirimkannya ke email sendiri tanpa perlindungan, atau mengirimkannya kepada dukungan.
Catatan offline yang terlindungi atau penyimpanan terenkripsi yang diamankan secara tepat dapat sesuai, bergantung pada keadaan Anda. “Terpisah” berarti cadangan tetap dapat diakses jika ponsel hilang, tanpa mudah diakses orang lain. Kunci pengaturan autentikator Binance bukan frasa pemulihan dompet dengan kustodi mandiri.
Pergantian perangkat dan penanganan masalah kode
Jika Anda masih menguasai ponsel lama, siapkan penggantinya sebelum menghapus apa pun. Periksa materi pemulihan dan ikuti alur perubahan resmi. Pastikan metode baru berfungsi sebelum melepas perangkat lama.
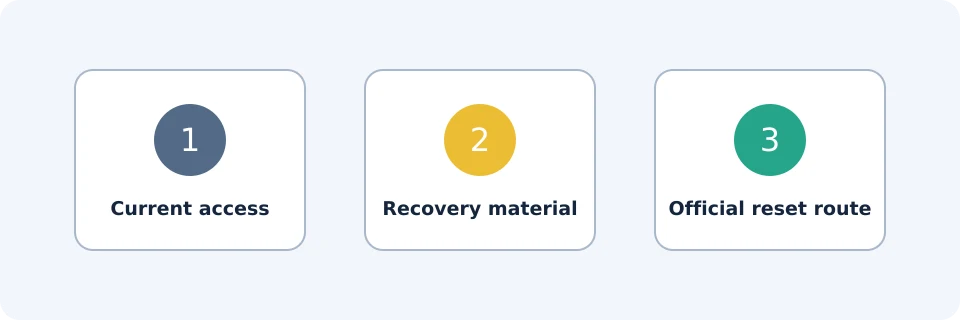
Perhitungkan pembatasan keamanan dalam rencana Anda. Panduan autentikator Binance menyatakan bahwa penarikan dan penjualan P2P dinonaktifkan selama 24 jam setelah mengganti autentikator. Periksa pemberitahuan akun saat ini sebelum melanjutkan; jangan menjadwalkan transfer mendesak dengan asumsi reset langsung memulihkan semua fungsi.
| Masalah | Periksa terlebih dahulu | Langkah berikutnya yang aman |
|---|---|---|
| Kode ditolak | Entri akun yang benar, kode lengkap, dan tanggal/waktu perangkat otomatis. | Tunggu kode baru dan segera kirimkan di halaman resmi. |
| Kode berubah saat dimasukkan | Apakah Anda mulai mendekati akhir masa berlaku yang ditampilkan. | Gunakan kode berikutnya, bukan berulang kali mengirim kode sebelumnya. |
| Aplikasi baru tidak memiliki entri Binance | Apakah rahasia pengaturan yang ada telah dipulihkan atau perubahan resmi sudah diselesaikan. | Gunakan cadangan pribadi atau jalur pemulihan resmi; instalasi ulang saja tidak membuat ulang rahasia tersebut. |
| Ponsel lama hilang, cadangan tersedia | Apakah cadangan sesuai dengan pendaftaran autentikator saat ini. | Pulihkan secara privat di perangkat tepercaya dan ikuti petunjuk akun. |
| Ponsel lama dan cadangan tidak tersedia | Akses ke metode verifikasi sah lainnya. | Gunakan alur pemulihan resmi; pemeriksaan tambahan mungkin diperlukan. |
| Verifikasi berhasil tetapi penarikan gagal | Pembatasan akibat perubahan keamanan dan pesan akun yang persis ditampilkan. | Tangani pembatasan yang disebutkan, bukan mereset faktor lagi. |
Contoh waktu hipotetis: misalkan masa berlaku kode tersisa empat detik, tetapi memasukkan dan mengirimkannya membutuhkan tujuh detik. Kode mungkin kedaluwarsa sebelum validasi. Memulai dengan kode baru mengatasi masalah waktu itu; cara ini tidak memperbaiki kunci pengaturan yang salah atau jam perangkat yang tidak tepat.
Pemeriksaan anti-phishing dan tindakan darurat
Kode anti-phishing Binance memberikan kode yang dapat dikenali dalam pesannya. Atur melalui Keamanan menggunakan petunjuk anti-phishing resmi. Pilih sesuatu yang berbeda dari kata sandi atau rahasia autentikasi Anda.
Kode yang cocok hanya satu sinyal, bukan bukti bahwa setiap tautan atau permintaan aman. Buka Binance secara mandiri untuk menyelidiki pesan tak terduga. 2FA berbasis kode tetap dapat terkena phishing jika Anda mengetikkan kode valid ke formulir penyerang.
Jika Anda mencurigai akun telah disusupi
- Berhenti memasukkan kode, menyetujui permintaan, atau mentransfer dana. Jangan mengirim aset ke alamat yang disebut-sebut “aman”.
- Gunakan perangkat tepercaya dan buka dukungan resmi Binance secara langsung. Gunakan kontrol perlindungan akun yang ditawarkan untuk situasi Anda.
- Amankan email dan ubah kata sandi yang bocor atau digunakan ulang. Hindari melakukannya di perangkat yang Anda curigai dikendalikan dari jarak jauh.
- Tinjau aktivitas akun dan perubahan keamanan jika akses masih tersedia. Simpan pesan mencurigakan dan referensi transaksi.
- Ikuti petunjuk pemulihan resmi. Jangan membayar agen pemulihan yang menghubungi tanpa diminta atau menginstal perangkat lunak kendali jarak jauh atas permintaannya.
Berikan konteks kepada dukungan, bukan rahasia
Bukti pemecahan masalah yang berguna mencakup teks kesalahan yang persis, perkiraan waktu dan zona waktu, model perangkat, versi sistem operasi dan aplikasi, serta apakah masalah dimulai setelah pergantian perangkat. Tutupi informasi pribadi yang tidak terkait pada tangkapan layar.
Jangan pernah mengungkapkan kata sandi, kunci pengaturan autentikator, kode QR pendaftaran, frasa pemulihan dompet, atau kode autentikasi sementara kepada agen dukungan. Masukkan informasi verifikasi hanya dalam alur resmi yang sah dan Anda mulai sendiri—bukan dalam obrolan atau sesi berbagi layar.
Pertanyaan yang sering diajukan
Apakah autentikator memerlukan internet untuk menghasilkan kode?
Autentikator berbasis waktu umumnya menghasilkan kode secara lokal tanpa koneksi langsung. Binance sendiri tetap memerlukan konektivitas untuk menerima dan memvalidasi kiriman Anda, dan ketepatan jam perangkat penting.
Bisakah saya beralih dari Google Authenticator ke Binance Authenticator?
Ya. Binance mendokumentasikan perubahan autentikator yang ada melalui Keamanan. Pertahankan akses yang ada sampai penggantinya dikonfirmasi, dan perhitungkan pembatasan setelah perubahan yang didokumentasikan.
Bisakah kode enam digit yang disimpan memulihkan autentikator saya?
Tidak. Kode sementara bukan cadangan. Pemulihan memerlukan rahasia pengaturan yang relevan atau penyelesaian proses pemulihan resmi Binance.
Perlukah saya memindai QR pengaturan yang sama ke dua aplikasi?
Itu menggandakan rahasia yang sama, bukan menciptakan faktor independen. Cara ini mungkin meningkatkan ketersediaan akses, tetapi juga menciptakan tempat lain untuk mendapatkan kode. Pertimbangkan pertukaran manfaat dan risiko itu secara sadar.
Apakah Binance aman setelah 2FA diaktifkan?
2FA mengurangi sebagian risiko akses tanpa izin; ini tidak menjamin keamanan. Fitur ini tidak dapat menghilangkan risiko penyimpanan di bursa, kerugian pasar, atau kerugian dari transaksi kepada penipu yang Anda otorisasi sendiri.
Pengungkapan afiliasi
FinanceVelix dapat memperoleh komisi dari referral melalui tautan Binance miliknya. Panduan keamanan ini tidak mewajibkan pendaftaran atau perdagangan dan bukan rekomendasi untuk membeli mata uang kripto.
Referensi pendidikan resmi
- How to Use Binance Authenticator for 2FA With Your Binance Account and App | Binance Blog ↗Sumber diakses: 2026-10-23
- How to Enable Google Authenticator for 2FA on the Binance App? | Binance app login settings,Binance account settings,Binance Google Authenticator,Binance 2FA login ↗Sumber diakses: 2026-10-23
- Anti-phishing code setup ↗Sumber diakses: 2026-10-23
- Passkey verification protection ↗Sumber diakses: 2026-10-23
- Register on the Binance app ↗Sumber diakses: 2026-10-23