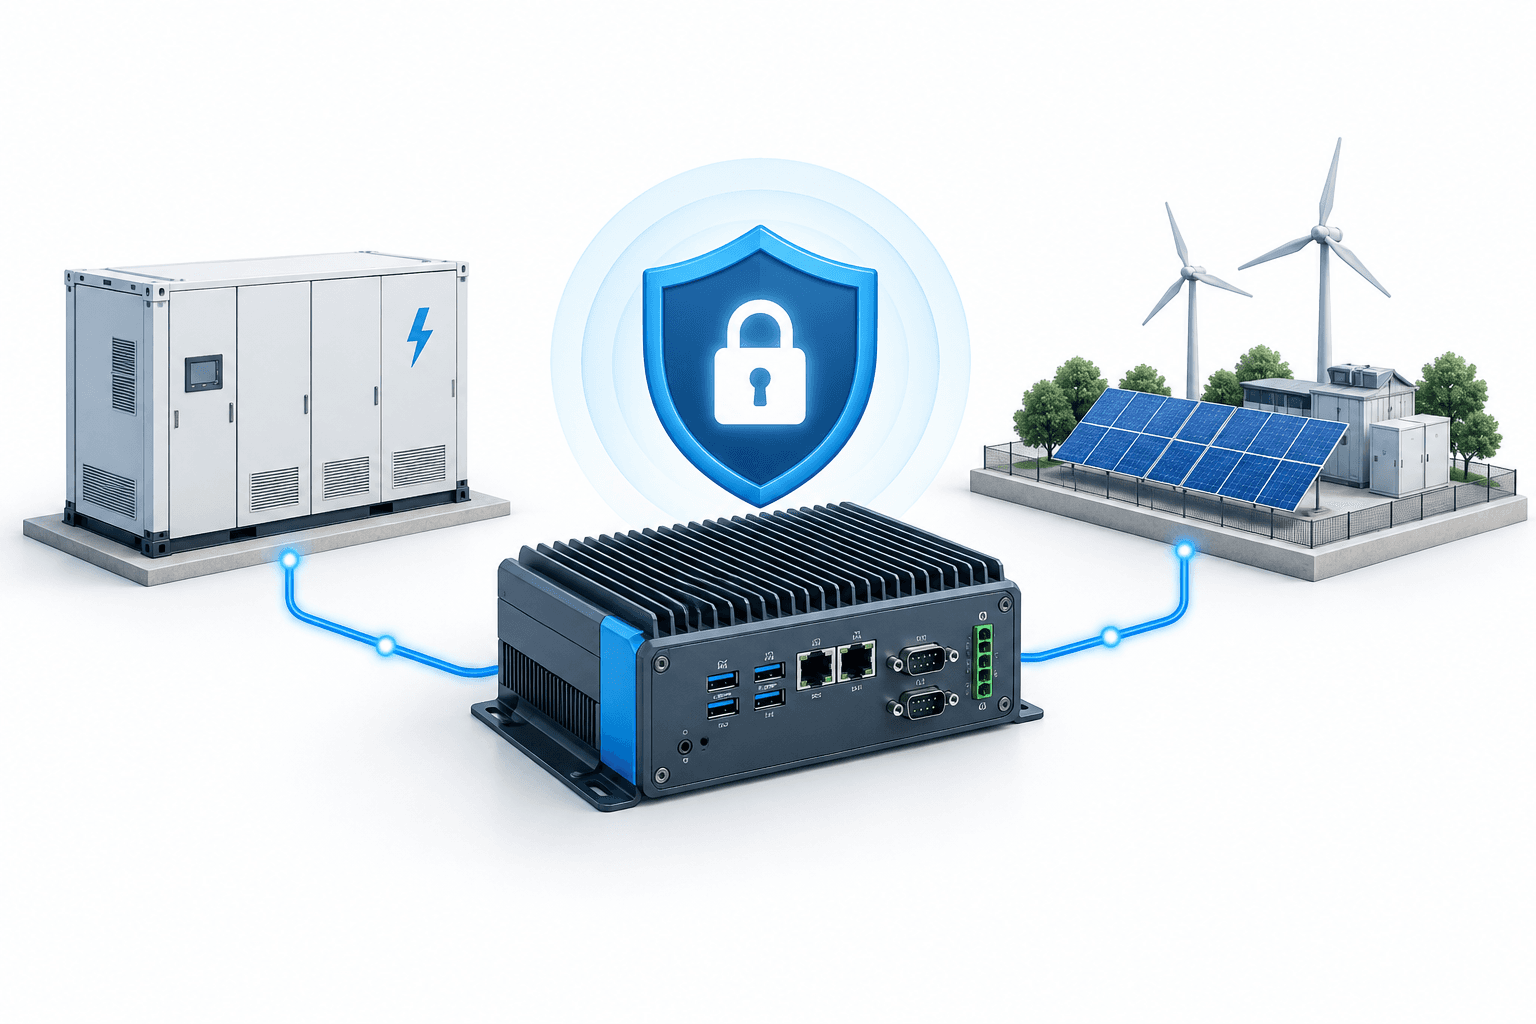
Advantech AFE-E630, un sistema edge industriale embedded utilizzato nell’energia e in altri ambiti, ha ottenuto da DEKRA un’Attestazione di Conformità in materia di cybersicurezza. Dalla valutazione è emerso che le funzioni di sicurezza del sistema soddisfano i requisiti pertinenti del Security Level 2 nell’ambito sottoposto a verifica.
Punti chiave
- DEKRA ha valutato il dispositivo rispetto alla versione 2019 della norma IEC 62443-4-2, uno standard per la sicurezza dei componenti industriali.
- L’attestazione non sostituisce una valutazione della sicurezza del sistema più ampio in cui il dispositivo è installato.
- La valutazione non costituisce una valutazione di conformità ai sensi del Cyber Resilience Act dell’UE.
Cosa comprende la valutazione di Advantech AFE-E630
DEKRA ha valutato l’AFE-E630 come dispositivo host in sette aree fondamentali della sicurezza. Queste riguardano accesso e autenticazione, controllo dell’uso, integrità e riservatezza del sistema, restrizioni sui flussi di dati, risposta agli incidenti e disponibilità.
Advantech afferma che il sistema può gestire dati sul campo e comunicazioni tra dispositivi in applicazioni che includono la gestione dell’accumulo di energia, il controllo delle microreti e i gateway edge industriali.
Il risultato fornisce agli integratori elementi di prova sulle funzioni valutate nel componente. Non elimina tutti i rischi di cybersicurezza in un’installazione: tali rischi dipendono dalla progettazione e dalle connessioni del sistema più ampio.
Come si collega il risultato alle norme UE
Il Cyber Resilience Act dell’UE riguarda aspetti quali la progettazione sicura dei prodotti, la gestione delle vulnerabilità e la manutenzione dopo la commercializzazione dei prodotti. Dall’11 settembre 2026, i fabbricanti sono tenuti a segnalare le vulnerabilità sfruttate attivamente e gli incidenti di sicurezza gravi che interessano i prodotti rientranti nell’ambito di applicazione della legge.
I fabbricanti che prendono in considerazione il mercato UE devono stabilire se i loro prodotti rientrano nell’ambito di applicazione e quali requisiti e percorsi di valutazione si applicano. Una valutazione secondo IEC 62443-4-2 può contribuire all’esame delle prove tecniche esistenti, ma non attesta la conformità al regolamento UE.
Prossima tappa
I requisiti principali del Cyber Resilience Act dovrebbero applicarsi a partire dall’11 dicembre 2027.
Leggi altre notizie
Avvertenza
Questo articolo di FinanceVelix fornisce informazioni di carattere generale e non costituisce consulenza finanziaria, d’investimento, legale o fiscale personalizzata. I prezzi di mercato, i tassi d’interesse e le condizioni economiche possono variare; gli investimenti comportano un rischio di perdita. I fatti rispecchiano le informazioni disponibili al momento della pubblicazione e possono cambiare. Verifica autonomamente le informazioni importanti e, se necessario, consulta un professionista qualificato. La menzione di un’attività, di una società o di un servizio non costituisce un’approvazione.



Commenti
Sii rispettoso. Niente spam, furti d'identità o credenziali private. I normali post e commenti appaiono immediatamente; i link sospetti vengono trattenuti per la revisione.
Attendi…