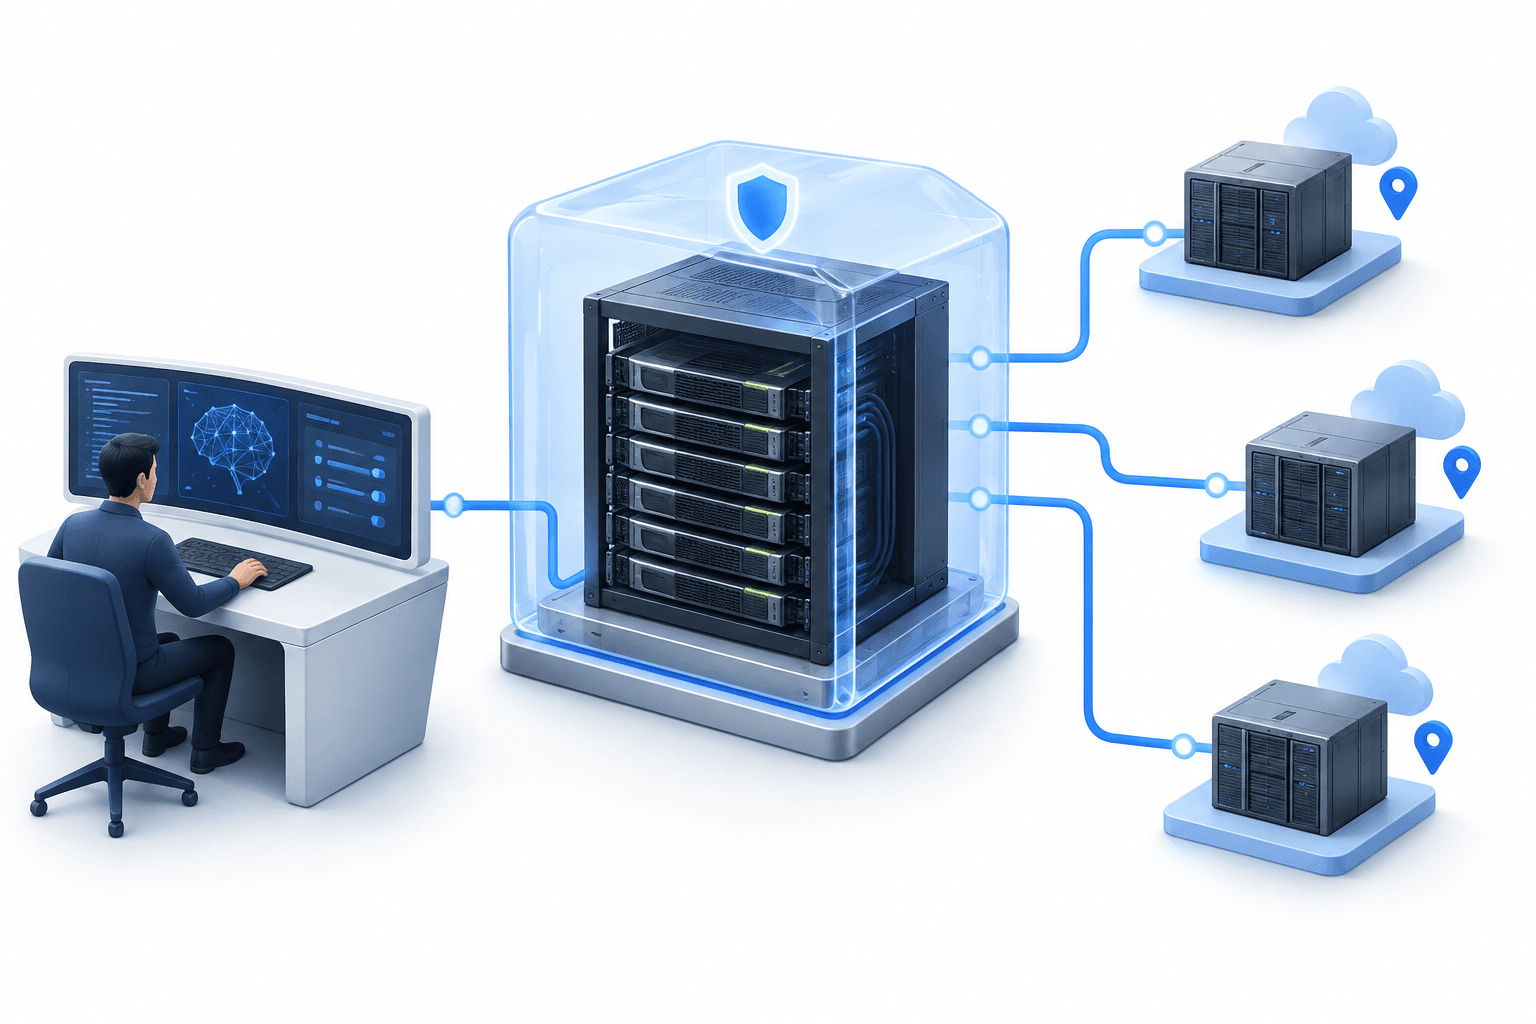
NVIDIA Confidential Computing introduce Confidential Bare Metal, un’opzione di implementazione progettata per consentire agli sviluppatori di modelli frontier di eseguire carichi di lavoro sensibili su infrastrutture dedicate di terze parti, mantenendo il controllo sui propri modelli, dati e stack software. L’ampliamento offre agli sviluppatori un altro modo per utilizzare capacità di calcolo esterne senza adottare un ambiente virtualizzato.
Punti chiave
- Confidential Bare Metal consente agli sviluppatori di modelli di utilizzare il proprio stack software su infrastrutture NVIDIA dedicate di terze parti.
- Cohere prevede di integrare l’opzione in Model Vault, mentre Google Cloud sta estendendo il supporto alle istanze A4X Max.
- Il supporto della piattaforma si sta ampliando ai sistemi Grace Blackwell e Rubin; sono previsti il supporto per DSX OS e funzionalità per i partner di sistema.
Indice
- Cosa cambia con NVIDIA Confidential Computing
- In cosa differiscono le opzioni di implementazione
- Cosa stanno facendo Cohere e Google Cloud
- A che punto è il supporto della piattaforma
- Conclusione
Cosa cambia con NVIDIA Confidential Computing
Il cambiamento principale consiste nell’unire le protezioni del confidential computing al controllo di un ambiente software bare metal. NVIDIA afferma che gli sviluppatori di modelli possono possedere e gestire uno stack personalizzato, compresi il software dell’host e quello dell’infrastruttura della piattaforma, su infrastrutture cloud di terze parti, neocloud ed enterprise.
L’azienda introduce controlli di sicurezza della piattaforma pensati per proteggere i dati in transito, misurare l’integrità della piattaforma e applicare restrizioni di accesso a livello hardware. La sua architettura di confidential computing utilizza isolamento basato su hardware e attestazione crittografica per contribuire a proteggere modelli e dati durante l’esecuzione.
Per gli sviluppatori che cercano ulteriore capacità di addestramento e inferenza, NVIDIA presenta l’ampliamento come un modo per accedere a più opzioni geografiche, sovrane e operative. A loro volta, i fornitori di infrastrutture supportati ottengono un percorso per gestire carichi di lavoro sensibili che richiedono solide protezioni della privacy di modelli e dati.
| Elemento | Dettagli |
|---|---|
| Confidential Bare Metal | Nuova opzione di implementazione per carichi di lavoro sensibili su infrastrutture dedicate di terze parti, con gli sviluppatori che mantengono il controllo dello stack software. |
| Confidential Containers | Opzione di implementazione per ambienti Kubernetes nell’ambito dell’architettura di sicurezza convergente di NVIDIA. |
| Confidential Virtual Machines | Opzione di implementazione per ambienti virtualizzati. |
| Cohere Model Vault | Cohere prevede di integrare Confidential Bare Metal utilizzando gli ambienti di esecuzione fidati di NVIDIA. |
| Google Cloud | Estende il supporto a Confidential Bare Metal alle istanze A4X Max basate sui sistemi NVIDIA GB300 NVL72. |
| NVIDIA DSX OS | Supporterà tutte le modalità NVIDIA Confidential Computing per i fornitori che realizzano fabbriche di IA. |
In cosa differiscono le opzioni di implementazione
Il bare metal si affianca a Confidential Containers e Confidential Virtual Machines in quella che NVIDIA definisce un’architettura di sicurezza convergente. La differenza riguarda l’ambiente operativo: infrastruttura bare metal dedicata, ambienti Kubernetes oppure ambienti virtualizzati.
Questa scelta è importante perché le organizzazioni possono selezionare un modello di implementazione adeguato ai propri confini di fiducia e requisiti operativi. La nuova opzione si rivolge in particolare agli sviluppatori che vogliono eseguire il proprio software per host e piattaforma, anziché utilizzare i modelli di implementazione basati su container o macchine virtuali.
Cosa stanno facendo Cohere e Google Cloud
Cohere prevede di integrare Confidential Bare Metal in Cohere Model Vault. L’integrazione pianificata utilizzerebbe gli ambienti di esecuzione fidati di NVIDIA Confidential Computing per estendere la sicurezza basata su hardware alla GPU, proteggendo modelli e dati in memoria e attraverso le interconnessioni durante l’esecuzione.
Google Cloud sta estendendo il supporto a Confidential Bare Metal alle istanze A4X Max basate sui sistemi NVIDIA GB300 NVL72. NVIDIA afferma che tali istanze combineranno il calcolo accelerato non virtualizzato con la protezione crittografica dei dati di addestramento e della proprietà intellettuale dei modelli.
Si tratta di passaggi distinti nell’adozione: Cohere descrive un’integrazione pianificata nella propria piattaforma per modelli, mentre Google Cloud estende il supporto infrastrutturale. Nessuno dei due va considerato una prova che tutti i fornitori dell’ecosistema più ampio di NVIDIA abbiano completato la distribuzione di Confidential Bare Metal.
A che punto è il supporto della piattaforma
NVIDIA afferma che il supporto di Confidential Computing si estende ora ai sistemi rack-scale Grace Blackwell NVL72 e ai sistemi HGX Rubin NVL8 e DGX Rubin NVL8 basati su x86. Questo amplia le piattaforme hardware coperte dall’architettura di sicurezza.
L’azienda indica CoreWeave, Firmus, GMI Cloud, Google Cloud, IREN, Lambda, Microsoft Azure Infrastructure, Nebius, Nscale e Vultr come fornitori che supportano le implementazioni NVIDIA Confidential Computing. Questa dichiarazione sull’ecosistema riguarda Confidential Computing in generale e non stabilisce che ogni fornitore offra le stesse opzioni di implementazione.
Ulteriori forme di supporto sono ancora previste per il futuro. Cisco, Dell Technologies, HPE, Lenovo, Supermicro e Bull supporteranno le funzionalità tramite NVIDIA-Certified Systems. Anche NVIDIA DSX OS supporterà tutte le modalità Confidential Computing, fornendo una base software ai fornitori cloud che realizzano e gestiscono fabbriche di IA con carichi di lavoro riservati.
Conclusione
L’ampliamento offre agli sviluppatori di modelli un’opzione di confidential computing basata su infrastrutture dedicate e sul controllo dello stack software. La sua portata pratica combina l’estensione del supporto hardware con iniziative specifiche dei fornitori, tra cui l’integrazione pianificata di Cohere e l’ampliamento infrastrutturale di Google Cloud.
Leggi altre notizie
Avvertenza
Questo articolo di FinanceVelix fornisce informazioni di carattere generale e non costituisce consulenza finanziaria, d’investimento, legale o fiscale personalizzata. I prezzi di mercato, i tassi d’interesse e le condizioni economiche possono cambiare; gli investimenti comportano un rischio di perdita. I fatti riflettono il materiale disponibile al momento della pubblicazione e possono variare. Verificate autonomamente le informazioni importanti e, se necessario, consultate un professionista qualificato. La menzione di un’attività, di un’azienda o di un servizio non costituisce un’approvazione.