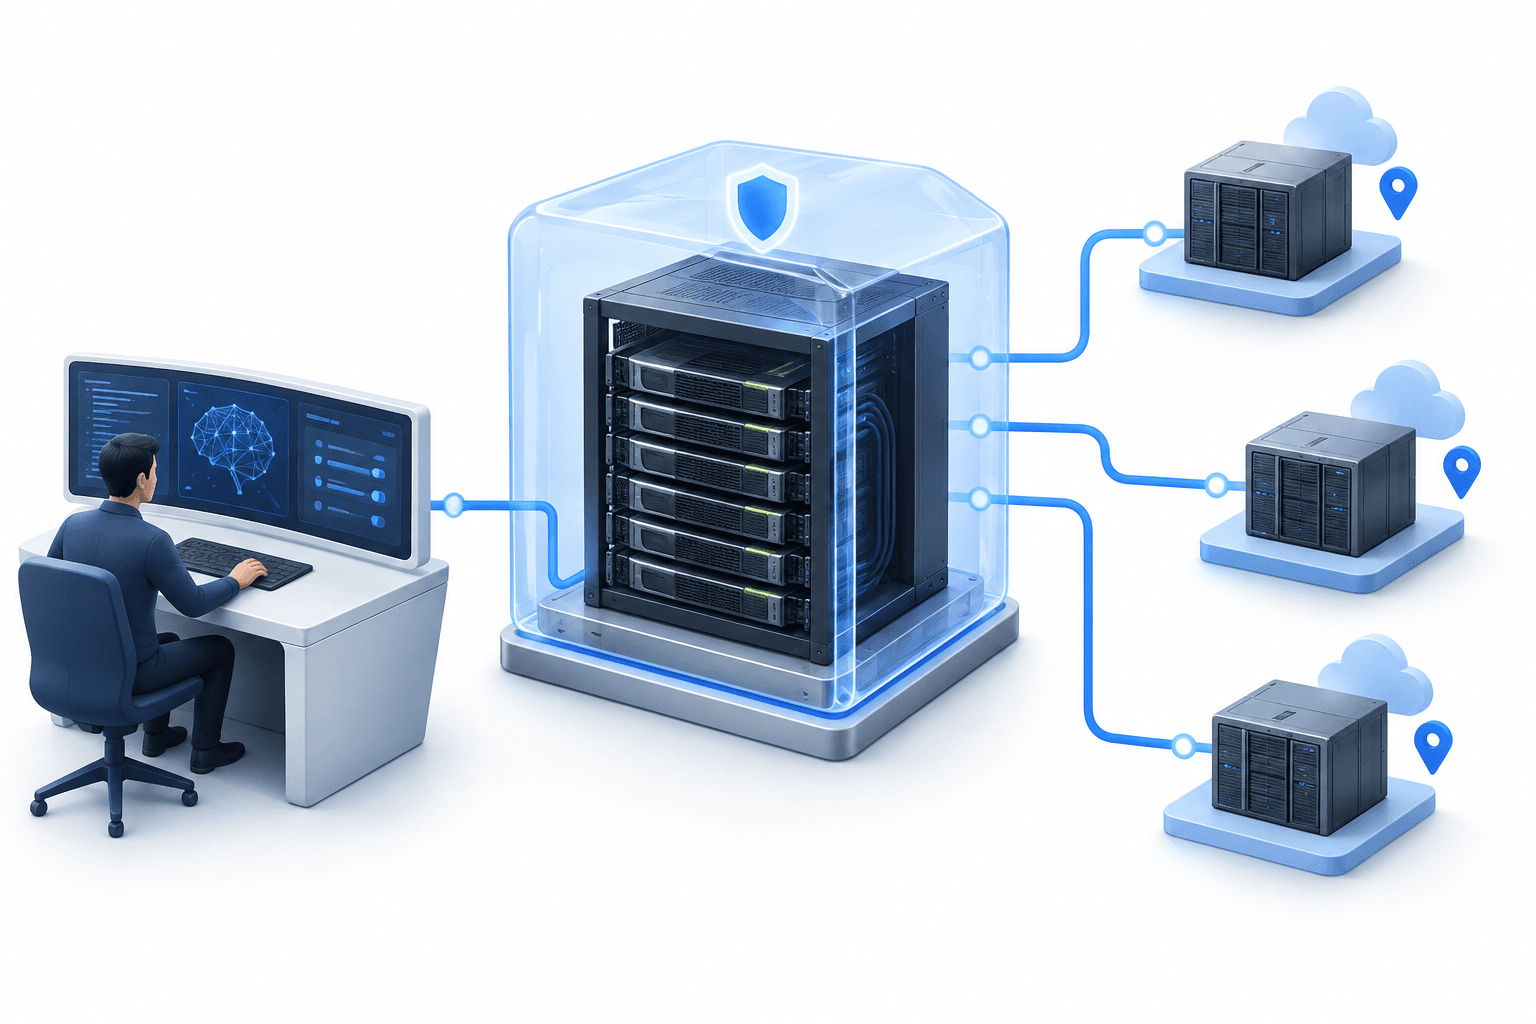
NVIDIA Confidential ComputingにConfidential Bare Metalが加わります。これは、最先端モデルの開発企業が、モデル、データ、ソフトウェアスタックの管理権を維持しながら、専用のサードパーティーインフラ上で機密性の高いワークロードを実行できるよう設計された導入オプションです。この拡張により、開発者は仮想化環境を採用せずに、外部のコンピューティング能力を利用する別の方法を得られます。
主なポイント
- Confidential Bare Metalにより、モデル開発企業は専用のサードパーティー製NVIDIAインフラ上で、自社のソフトウェアスタックを運用できます。
- CohereはこのオプションをModel Vaultに統合する計画で、Google CloudはA4X Maxインスタンスへの対応を拡大します。
- Grace BlackwellおよびRubinシステムでプラットフォーム対応が拡大しています。DSX OSの対応とシステムパートナー各社の機能提供も計画されています。
目次
NVIDIA Confidential Computingの変更点
今回の中心的な変更は、機密コンピューティングによる保護と、ベアメタルのソフトウェア環境を管理できることを組み合わせた点です。NVIDIAによると、モデル開発企業はサードパーティーのクラウド、ネオクラウド、エンタープライズインフラ全体で、ホストやプラットフォームのインフラソフトウェアを含む独自のスタックを保有し、運用できます。
同社は、転送中のデータを保護し、プラットフォームの完全性を測定し、ハードウェアレベルのアクセス制限を適用することを目的としたプラットフォームセキュリティ制御を導入します。同社の機密コンピューティングアーキテクチャは、ハードウェアを起点とする分離と暗号学的アテステーションを用いて、実行中のモデルとデータの保護を支援します。
追加の学習・推論能力を求める開発企業に対し、NVIDIAは今回の拡張を、より幅広い地域、主権、運用上の選択肢にアクセスする手段として位置付けています。一方、対応するインフラプロバイダーは、モデルとデータの強力なプライバシー保護を必要とする機密性の高いワークロードを提供する道を得ます。
| 項目 | 詳細 |
|---|---|
| Confidential Bare Metal | 専用のサードパーティーインフラ上で機密性の高いワークロードを実行する新たな導入オプション。開発企業はソフトウェアスタックを管理できます。 |
| Confidential Containers | NVIDIAの統合セキュリティアーキテクチャ内のKubernetes環境向け導入オプション。 |
| Confidential Virtual Machines | 仮想化環境向けの導入オプション。 |
| Cohere Model Vault | Cohereは、NVIDIAの信頼実行環境を用いてConfidential Bare Metalを統合する計画です。 |
| Google Cloud | NVIDIA GB300 NVL72システムを搭載したA4X Maxインスタンスに、Confidential Bare Metalの対応を拡大します。 |
| NVIDIA DSX OS | AIファクトリーを構築するプロバイダー向けに、すべてのNVIDIA Confidential Computingモードをサポートします。 |
各導入オプションの違い
NVIDIAが統合セキュリティアーキテクチャと説明する枠組みでは、ベアメタルがConfidential ContainersおよびConfidential Virtual Machinesに加わります。違いは実行環境にあり、専用のベアメタルインフラ、Kubernetes環境、仮想化環境から選択できます。
組織は自社の信頼境界や運用要件に合った導入モデルを選べるため、この選択は重要です。新しいオプションは、コンテナや仮想マシンの導入モデルを使うのではなく、自社のホストおよびプラットフォームソフトウェアを実行したい開発企業を特に対象としています。
CohereとGoogle Cloudの取り組み
CohereはConfidential Bare MetalをCohere Model Vaultに統合する計画です。この統合では、NVIDIA Confidential Computingの信頼実行環境を活用し、ハードウェアを起点とするセキュリティをGPUにまで拡張することで、実行中のメモリー内およびインターコネクト経由のモデルとデータを保護する予定です。
Google Cloudは、NVIDIA GB300 NVL72システムを搭載したA4X Maxインスタンスに、Confidential Bare Metalの対応を拡大します。NVIDIAによると、これらのインスタンスは、非仮想化のアクセラレーテッドコンピューティングと、学習データおよびモデルの知的財産に対する暗号学的保護を組み合わせます。
これらはそれぞれ異なる導入段階です。Cohereは自社のモデルプラットフォームへの統合を計画している一方、Google Cloudはインフラ対応を拡大しています。いずれも、NVIDIAのより広範なエコシステムに属するすべてのプロバイダーでConfidential Bare Metalの展開が完了したことを示すものではありません。
プラットフォーム対応の現状
NVIDIAによると、Confidential Computingの対応は、Grace Blackwell NVL72のラックスケールシステムに加え、x86ベースのHGX Rubin NVL8およびDGX Rubin NVL8システムにも拡大しています。これにより、セキュリティアーキテクチャが対象とするハードウェアプラットフォームが広がります。
同社は、CoreWeave、Firmus、GMI Cloud、Google Cloud、IREN、Lambda、Microsoft Azure Infrastructure、Nebius、Nscale、Vultrを、NVIDIA Confidential Computingの導入をサポートする企業として挙げています。このエコシステムに関する説明はConfidential Computing全般を対象とするものであり、すべてのプロバイダーで同一の導入オプションが提供されていることを示すものではありません。
さらなる対応は今後の予定です。Cisco、Dell Technologies、HPE、Lenovo、Supermicro、Bullは、NVIDIA-Certified Systemsを通じてこれらの機能をサポートする予定です。NVIDIA DSX OSもすべてのConfidential Computingモードをサポートし、機密性の高いワークロードを扱うAIファクトリーを構築・運用するクラウドプロバイダーにソフトウェア基盤を提供します。
結論
今回の拡張により、モデル開発企業は専用インフラとソフトウェアスタックの管理を軸とした機密コンピューティングの選択肢を得ます。実際の利用範囲は、新たに拡大したハードウェア対応と、Cohereが計画する統合やGoogle Cloudのインフラ拡張など、プロバイダーごとの取り組みを組み合わせたものになります。
ニュースをもっと読む
免責事項
この記事はFinanceVelixによる一般的な情報提供を目的とするものであり、個別の金融、投資、法律、税務に関する助言ではありません。市場価格、金利、経済状況は変化する可能性があり、投資には損失のリスクが伴います。記載内容は公開時点で入手可能な情報に基づいており、変更される場合があります。重要な情報はご自身で確認し、必要に応じて資格を有する専門家にご相談ください。資産、企業、サービスへの言及は推奨を意味するものではありません。



