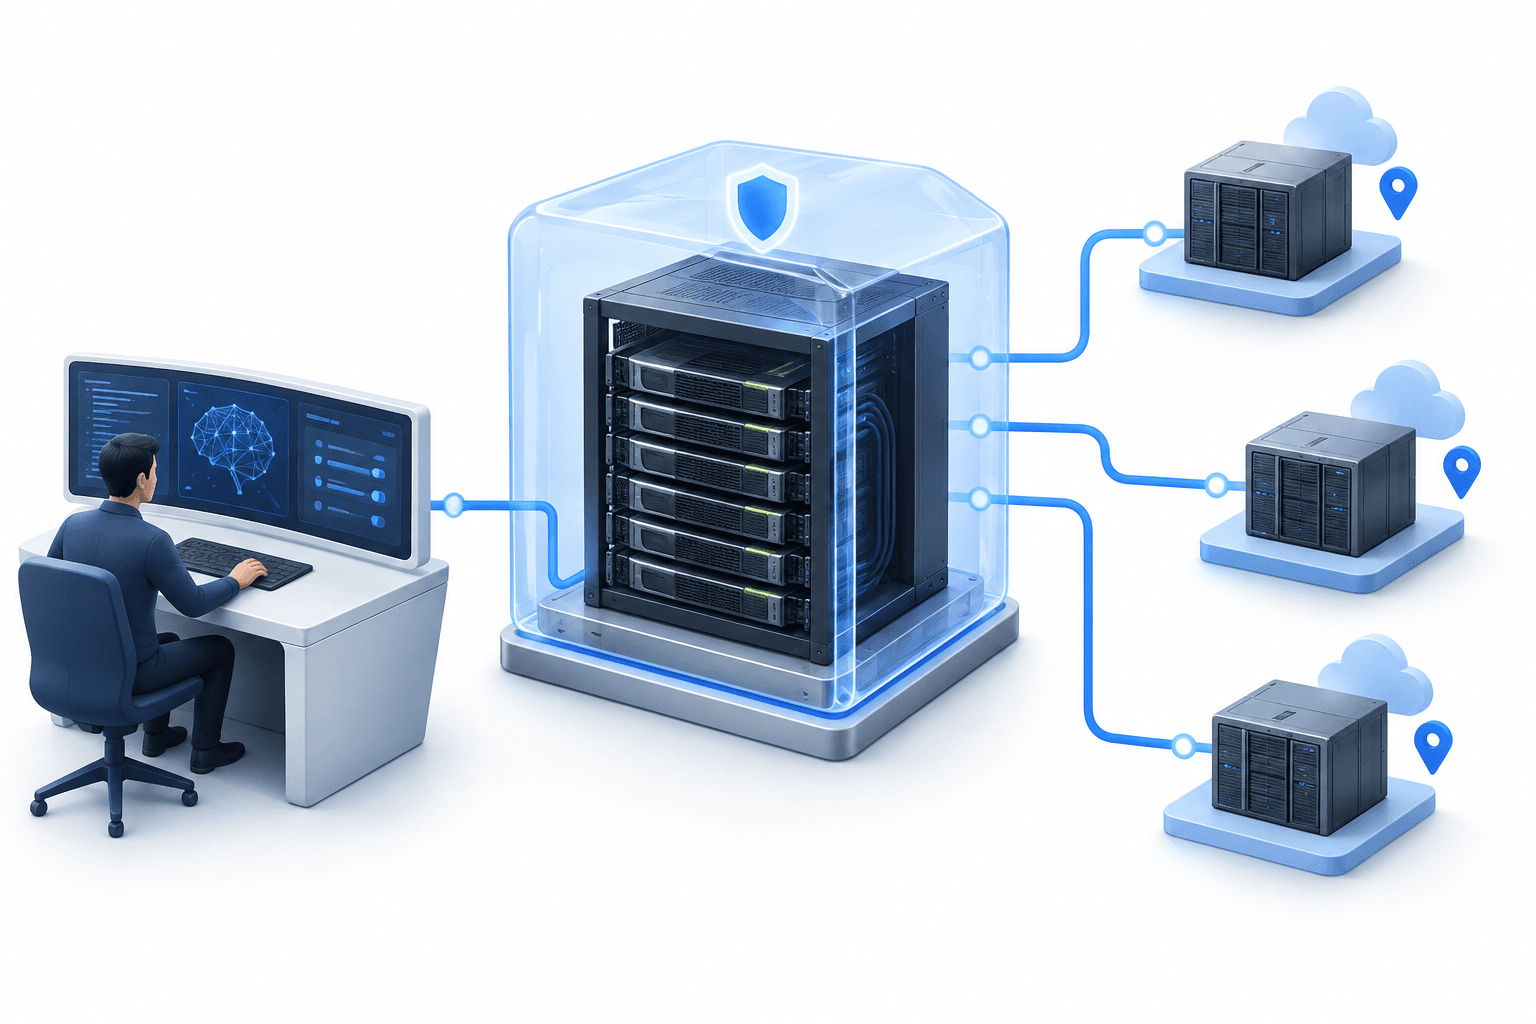
NVIDIA 기밀 컴퓨팅은 기밀 베어메탈(Confidential Bare Metal)을 추가합니다. 이는 프런티어 모델 개발자가 모델, 데이터 및 소프트웨어 스택에 대한 통제권을 유지하면서 전용 타사 인프라에서 민감한 워크로드를 실행할 수 있도록 설계된 배포 옵션입니다. 이번 확장으로 개발자는 가상화 환경을 도입하지 않고도 외부 컴퓨팅 용량을 활용할 수 있는 또 다른 방법을 얻게 됩니다.
주요 내용
- 기밀 베어메탈을 통해 모델 개발자는 전용 타사 NVIDIA 인프라에서 자체 소프트웨어 스택을 운영할 수 있습니다.
- Cohere는 이 옵션을 Model Vault에 통합할 계획이며, Google Cloud는 A4X Max 인스턴스에 대한 지원을 확대합니다.
- Grace Blackwell 및 Rubin 시스템 전반으로 플랫폼 지원이 확대되고 있으며, DSX OS 지원과 시스템 파트너의 기능 지원도 계획돼 있습니다.
목차
NVIDIA 기밀 컴퓨팅의 변화
핵심 변화는 기밀 컴퓨팅 보호 기능과 베어메탈 소프트웨어 환경에 대한 통제권을 결합한 것입니다. NVIDIA는 모델 개발자가 타사 클라우드, 네오클라우드 및 엔터프라이즈 인프라 전반에서 호스트 및 플랫폼 인프라 소프트웨어를 포함한 맞춤형 스택을 소유하고 운영할 수 있다고 설명합니다.
회사는 전송 중인 데이터를 보호하고, 플랫폼 무결성을 측정하며, 하드웨어 수준의 접근 제한을 시행하기 위한 플랫폼 보안 제어 기능을 도입합니다. NVIDIA의 기밀 컴퓨팅 아키텍처는 하드웨어 기반 격리와 암호화 증명을 활용해 실행 중인 모델과 데이터를 보호하는 데 도움을 줍니다.
추가 학습 및 추론 용량을 원하는 개발자에게 NVIDIA는 이번 확장을 통해 지리적 위치, 데이터 주권 및 운영 측면에서 더 많은 선택지를 이용할 수 있다고 설명합니다. 지원 인프라 제공업체는 강력한 모델 및 데이터 개인정보 보호 기능이 필요한 민감한 워크로드를 처리할 수 있는 경로를 확보하게 됩니다.
| 항목 | 세부 내용 |
|---|---|
| 기밀 베어메탈 | 전용 타사 인프라에서 민감한 워크로드를 실행하는 새로운 배포 옵션으로, 개발자가 소프트웨어 스택을 통제할 수 있습니다. |
| 기밀 컨테이너 | NVIDIA의 통합 보안 아키텍처 내 Kubernetes 환경을 위한 배포 옵션입니다. |
| 기밀 가상 머신 | 가상화 환경을 위한 배포 옵션입니다. |
| Cohere Model Vault | Cohere는 NVIDIA 신뢰 실행 환경을 활용해 기밀 베어메탈을 통합할 계획입니다. |
| Google Cloud | NVIDIA GB300 NVL72 시스템 기반 A4X Max 인스턴스로 기밀 베어메탈 지원을 확대합니다. |
| NVIDIA DSX OS | AI 팩토리를 구축하는 제공업체를 위해 모든 NVIDIA 기밀 컴퓨팅 모드를 지원할 예정입니다. |
배포 옵션의 차이
NVIDIA가 통합 보안 아키텍처라고 설명하는 체계에서 베어메탈은 기밀 컨테이너 및 기밀 가상 머신과 함께 제공됩니다. 차이는 운영 환경에 있습니다. 각각 전용 베어메탈 인프라, Kubernetes 환경 또는 가상화 환경을 사용합니다.
조직은 신뢰 경계와 운영 요건에 맞는 배포 모델을 선택할 수 있으므로 이러한 선택은 중요합니다. 새 옵션은 특히 컨테이너나 가상 머신 배포 모델을 사용하는 대신 자체 호스트 및 플랫폼 소프트웨어를 실행하려는 개발자를 겨냥합니다.
Cohere와 Google Cloud의 계획
Cohere는 기밀 베어메탈을 Cohere Model Vault에 통합할 계획입니다. 계획된 통합은 NVIDIA 기밀 컴퓨팅 신뢰 실행 환경을 활용해 GPU까지 하드웨어 기반 보안을 확대하고, 실행 중 메모리 및 인터커넥트 전반에서 모델과 데이터를 보호하게 됩니다.
Google Cloud는 NVIDIA GB300 NVL72 시스템 기반 A4X Max 인스턴스로 기밀 베어메탈 지원을 확대합니다. NVIDIA는 해당 인스턴스가 비가상화 가속 컴퓨팅과 학습 데이터 및 모델 지식재산에 대한 암호화 보호 기능을 결합할 것이라고 밝혔습니다.
이는 서로 다른 도입 단계입니다. Cohere는 자사 모델 플랫폼에 통합할 계획을 밝혔고, Google Cloud는 인프라 지원을 확대하고 있습니다. 어느 쪽도 NVIDIA의 더 광범위한 생태계에 속한 모든 제공업체가 기밀 베어메탈 출시를 완료했다는 근거로 간주해서는 안 됩니다.
플랫폼 지원 현황
NVIDIA는 기밀 컴퓨팅 지원이 Grace Blackwell NVL72 랙스케일 시스템과 x86 기반 HGX Rubin NVL8 및 DGX Rubin NVL8 시스템으로 확대됐다고 밝혔습니다. 이에 따라 보안 아키텍처가 적용되는 하드웨어 플랫폼이 늘어납니다.
회사는 CoreWeave, Firmus, GMI Cloud, Google Cloud, IREN, Lambda, Microsoft Azure Infrastructure, Nebius, Nscale 및 Vultr를 NVIDIA 기밀 컴퓨팅 배포를 지원하는 업체로 언급했습니다. 이 생태계에 대한 설명은 기밀 컴퓨팅 전반에 관한 것으로, 모든 제공업체에서 동일한 배포 옵션을 이용할 수 있음을 뜻하지는 않습니다.
추가 지원은 향후 계획입니다. Cisco, Dell Technologies, HPE, Lenovo, Supermicro 및 Bull은 NVIDIA-Certified Systems를 통해 해당 기능을 지원할 예정입니다. NVIDIA DSX OS도 모든 기밀 컴퓨팅 모드를 지원해, 기밀 워크로드를 처리하는 AI 팩토리를 구축하고 운영하는 클라우드 제공업체에 소프트웨어 기반을 제공할 예정입니다.
결론
이번 확장으로 모델 개발자는 전용 인프라와 소프트웨어 스택 통제권을 중심으로 설계된 기밀 컴퓨팅 옵션을 이용할 수 있습니다. 실제 적용 범위는 새롭게 확대된 하드웨어 지원과 Cohere의 통합 계획 및 Google Cloud의 인프라 확장 등 제공업체별 추진 상황에 따라 달라집니다.
더 많은 뉴스 읽기
면책 조항
이 FinanceVelix 기사는 일반 정보를 제공하며, 개인 맞춤형 금융·투자·법률·세무 자문이 아닙니다. 시장 가격, 금리 및 경제 여건은 변할 수 있으며 투자에는 손실 위험이 따릅니다. 사실은 게시 당시 이용 가능한 자료를 반영하며 이후 변경될 수 있습니다. 중요한 정보는 독립적으로 확인하고 필요할 경우 자격을 갖춘 전문가와 상담하세요. 자산, 회사 또는 서비스의 언급은 이를 보증한다는 뜻이 아닙니다.