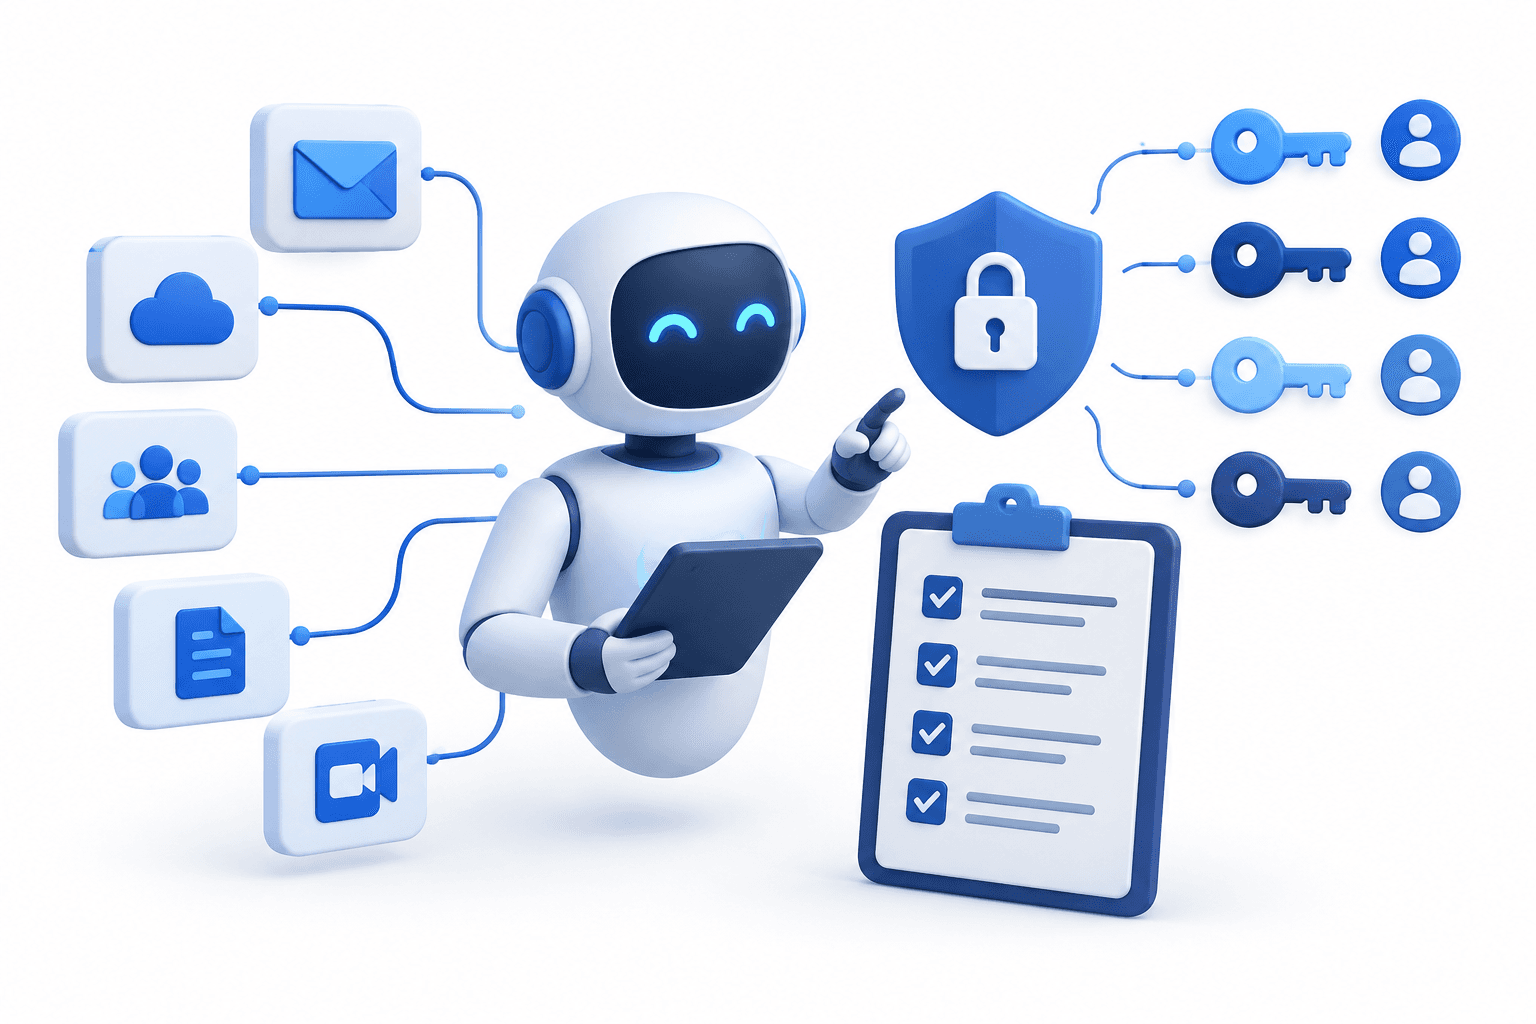
Zarządzanie dostępem AI nie nadąża za wdrażaniem tej technologii w krytycznych zastosowaniach biznesowych — wynika z badania Delinea Fastpath opublikowanego 27 października 2026 r. Wśród organizacji wykorzystujących narzędzia lub agentów AI w tych zastosowaniach 84% zgłosiło co najmniej jeden problem związany z AI w ciągu poprzednich 12 miesięcy.
Najważniejsze wnioski
- Zgłaszane problemy obejmowały nieprawidłowe transakcje finansowe oraz działania, których nie można było prześledzić ani wyjaśnić.
- Badanie objęło 1000 wyższych rangą menedżerów ds. finansów i technologii finansowych z USA i Wielkiej Brytanii, w tym 879 respondentów z organizacji wykorzystujących AI w krytycznych zastosowaniach biznesowych.
- Tylko 11% organizacji wykorzystujących AI stwierdziło, że ich mechanizmy zarządzania i kontroli bezpieczeństwa nadążają za wdrażaniem tej technologii.
Luki w zarządzaniu dostępem AI
Badanie wykazało, że 35% organizacji wdrożyło agentów AI wykonujących działania. Większość organizacji wykorzystujących AI nie miała pełnego, centralnie monitorowanego wglądu we wdrożenia agentów, ich dostęp, uprawnienia, właścicieli i zatwierdzenia.
Respondenci zgłaszali również konflikty związane z rozdziałem obowiązków i AI oraz przypadki, w których agenci kontynuowali działanie po odejściu z organizacji osoby, która ich wdrożyła. Takie luki mogą utrudniać ustalenie, kto odpowiada za dostęp agenta i jego działania.
Pewność co do audytu i nierozwiązane ustalenia
W całym badaniu 95% respondentów deklarowało pewność, że ich mechanizmy kontroli dostępu wytrzymają kontrolę zewnętrznego audytora. Jednocześnie 26% zgłosiło ustalenia dotyczące dostępu, które powtarzały się w kolejnych latach, a 25% — ustalenia pozostające nierozwiązane od co najmniej trzech lat.
Tylko 46% respondentów stwierdziło, że stale monitoruje i zarządza skumulowanym ryzykiem związanym z dostępem w różnych aplikacjach. Zaledwie 22% poinformowało, że każda aplikacja ma jednego imiennie wskazanego właściciela, a informacje o tym są śledzone w jednym systemie ewidencyjnym.
W ciągu poprzednich dwóch lat 60% respondentów zgłosiło wzrost liczby krytycznych aplikacji działających poza zakresem zarządzania dostępem lub zakresem ustawy Sarbanesa-Oxleya, choć większość respondentów informowała również o objęciu tym zakresem większej liczby aplikacji.
Czytaj więcej wiadomości
Więcej wiadomości FinanceVelix
Zastrzeżenie
Ten artykuł FinanceVelix zawiera ogólne informacje, a nie spersonalizowane porady finansowe, inwestycyjne, prawne ani podatkowe. Ceny rynkowe, stopy procentowe i warunki gospodarcze mogą ulegać zmianom; inwestycje wiążą się z ryzykiem straty. Przedstawione fakty odzwierciedlają informacje dostępne w chwili publikacji i mogą się zmienić. Ważne informacje należy weryfikować samodzielnie, a w razie potrzeby skonsultować się z wykwalifikowanym specjalistą. Wzmianka o aktywach, firmie lub usłudze nie stanowi rekomendacji.

Komentarze
Szanuj innych. Nie spamuj, nie podszywaj się pod innych ani nie publikuj poufnych danych logowania. Zwykłe posty i komentarze pojawiają się natychmiast; podejrzane linki są wstrzymywane do weryfikacji.
Proszę poczekać...