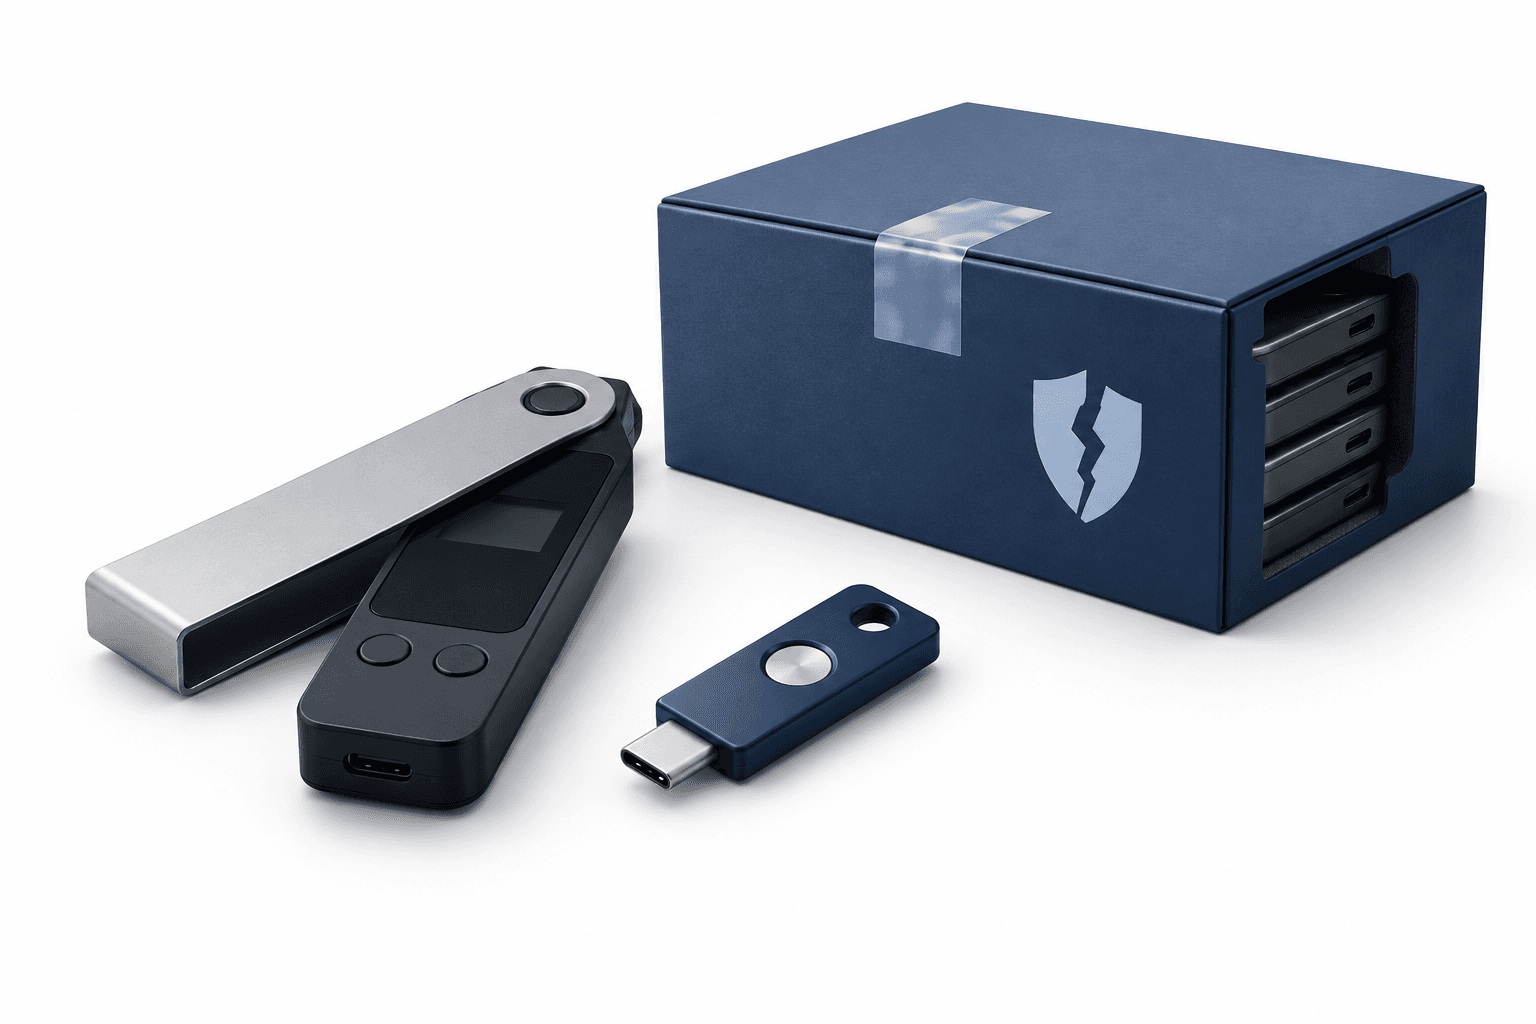
A violação da carteira Keystone levou a fabricante de carteiras de hardware para criptomoedas a planejar a destruição de 18.835 dispositivos não vendidos, depois que invasores obtiveram uma chave usada para verificar se seus produtos são genuínos. A Keystone suspendeu o envio de pedidos feitos no site que ainda não foram atendidos enquanto prepara dispositivos substitutos.
Principais conclusões
- A chave de autenticação roubada poderia permitir que carteiras falsificadas passassem pelo processo de verificação da Keystone.
- A empresa identificou 38.837 registros de compras e finalização de compra potencialmente expostos, que não representam necessariamente indivíduos únicos.
- A Keystone afirmou que frases de recuperação, chaves privadas, senhas e informações de pagamento não foram comprometidas.
Por que a violação da carteira Keystone afeta os dispositivos não vendidos
Em uma atualização da investigação de 26 de outubro de 2026, a Keystone afirmou que os invasores haviam acessado sua chave de autenticação de dispositivos WebAuth durante uma violação de sua loja online em 20 de outubro. A empresa disse que os invasores exploraram uma vulnerabilidade em uma ferramenta de monitoramento de dados de terceiros conectada ao site.
A chave é incorporada às carteiras durante a fabricação e não pode ser apagada nem regravada depois. A Keystone planeja destruir o estoque afetado em vez de distribuir dispositivos cuja autenticidade poderia se tornar difícil de comprovar. A produção futura usará uma chave recém-gerada.
A Keystone afirmou que a credencial não pode gerar frases de recuperação, derivar chaves privadas nem autorizar transações. No entanto, um invasor com a chave poderia potencialmente fazer um dispositivo falsificado parecer legítimo durante a verificação.
Orientações para quem já possui uma carteira
A Keystone afirmou que as carteiras recebidas e autenticadas antes de 20 de outubro continuam seguras para uso. A empresa recomendou que os clientes que receberam dispositivos com a chave antiga após essa data entrem em contato com o suporte oficial para verificação adicional.
A empresa afirmou que não está realizando um recall físico e não pedirá aos clientes que devolvam as carteiras existentes. Ela adotou um modelo de pré-venda enquanto prepara dispositivos substitutos.
Informações de clientes expostas
A Keystone identificou 25.964 registros de compras que ainda continham informações identificáveis de clientes, além de 12.873 registros incompletos de finalização de compra contendo nomes, dados de contato e informações de envio. O total de 38.837 registros não corresponde necessariamente ao mesmo número de pessoas.
A empresa afirmou que seu sistema automatizado de exclusão não aplicava de forma consistente a política de retenção anunciada de 180 dias. Ela reduziu o período de retenção para 90 dias e solicitou a exclusão dos registros vencidos, que, segundo o cronograma de processamento da Shopify, deveriam ser excluídos até 3 de novembro.
A Keystone planeja notificar individualmente os clientes afetados e lançar um serviço para verificar se suas informações foram expostas. A empresa afirmou que notificou os órgãos reguladores e as autoridades policiais nas jurisdições pertinentes, incluindo a União Europeia e o Reino Unido.
Próxima etapa
A próxima etapa informada é a conclusão prevista das solicitações de exclusão de dados vencidos até 3 de novembro.
Leia mais notícias
Aviso legal
Este artigo da FinanceVelix fornece informações gerais, não aconselhamento financeiro, de investimento, jurídico ou tributário personalizado. Os preços de mercado, as taxas de juros e as condições econômicas podem mudar; os investimentos envolvem risco de perda. Os fatos refletem as informações disponíveis no momento da publicação e podem mudar. Verifique informações importantes de forma independente e consulte um profissional qualificado quando necessário. A menção a um ativo, empresa ou serviço não constitui endosso.


Comentários
Seja respeitoso. Não publique spam, não se passe por outra pessoa nem divulgue credenciais privadas. Postagens e comentários comuns aparecem imediatamente; links suspeitos ficam retidos para análise.
Por favor, espere...