Solicitările de recuperare Qubic au fost deschise după repornirea blockchainului layer 1, în urma unei vulnerabilități a portofelelor care a permis unui atacator să sustragă aproximativ 1,4 milioane de dolari în tokenuri QU din 1.404 de conturi, potrivit celei mai recente actualizări a proiectului.
Idei principale
- Qubic a reluat procesarea pe 19 octombrie, după ce a oprit rețeaua pentru a împiedica transferuri suplimentare ale fondurilor furate.
- Deținătorii portofelelor afectate au termen până la 1 mai 2027 pentru a depune solicitări de recuperare.
- Proiectul le-a recomandat utilizatorilor versiunilor mai vechi ale portofelului web să creeze portofele noi și să-și transfere fondurile.
Cuprins
- Platforma de recuperare Qubic se deschide după aprobarea validatorilor
- Portofelele web mai vechi rămân o problemă de securitate
- Concluzie
Platforma de recuperare Qubic se deschide după aprobarea validatorilor
Qubic a declarat că validatorii săi, cunoscuți sub numele de Computors, au aprobat un plan de recuperare. Utilizatorii afectați își pot verifica acum adresele și pot depune solicitări prin platforma de recuperare a proiectului, termenul-limită fiind 1 mai 2027.
Exploratorul blockchain a indicat că procesarea s-a reluat la ora 20:00, pe 19 octombrie, depășind tick-ul 85.371.949, la care rețeaua fusese oprită. Pauza a fost menită să împiedice transferuri suplimentare ale fondurilor furate.
Portofelele web mai vechi rămân o problemă de securitate
Exploitul a implicat seed-uri previzibile ale portofelelor, generate de un software vulnerabil. Qubic a declarat că un generator de numere aleatorii nesigur din portofelul său web putea genera seed-uri previzibile pe anumite dispozitive și browsere Apple.
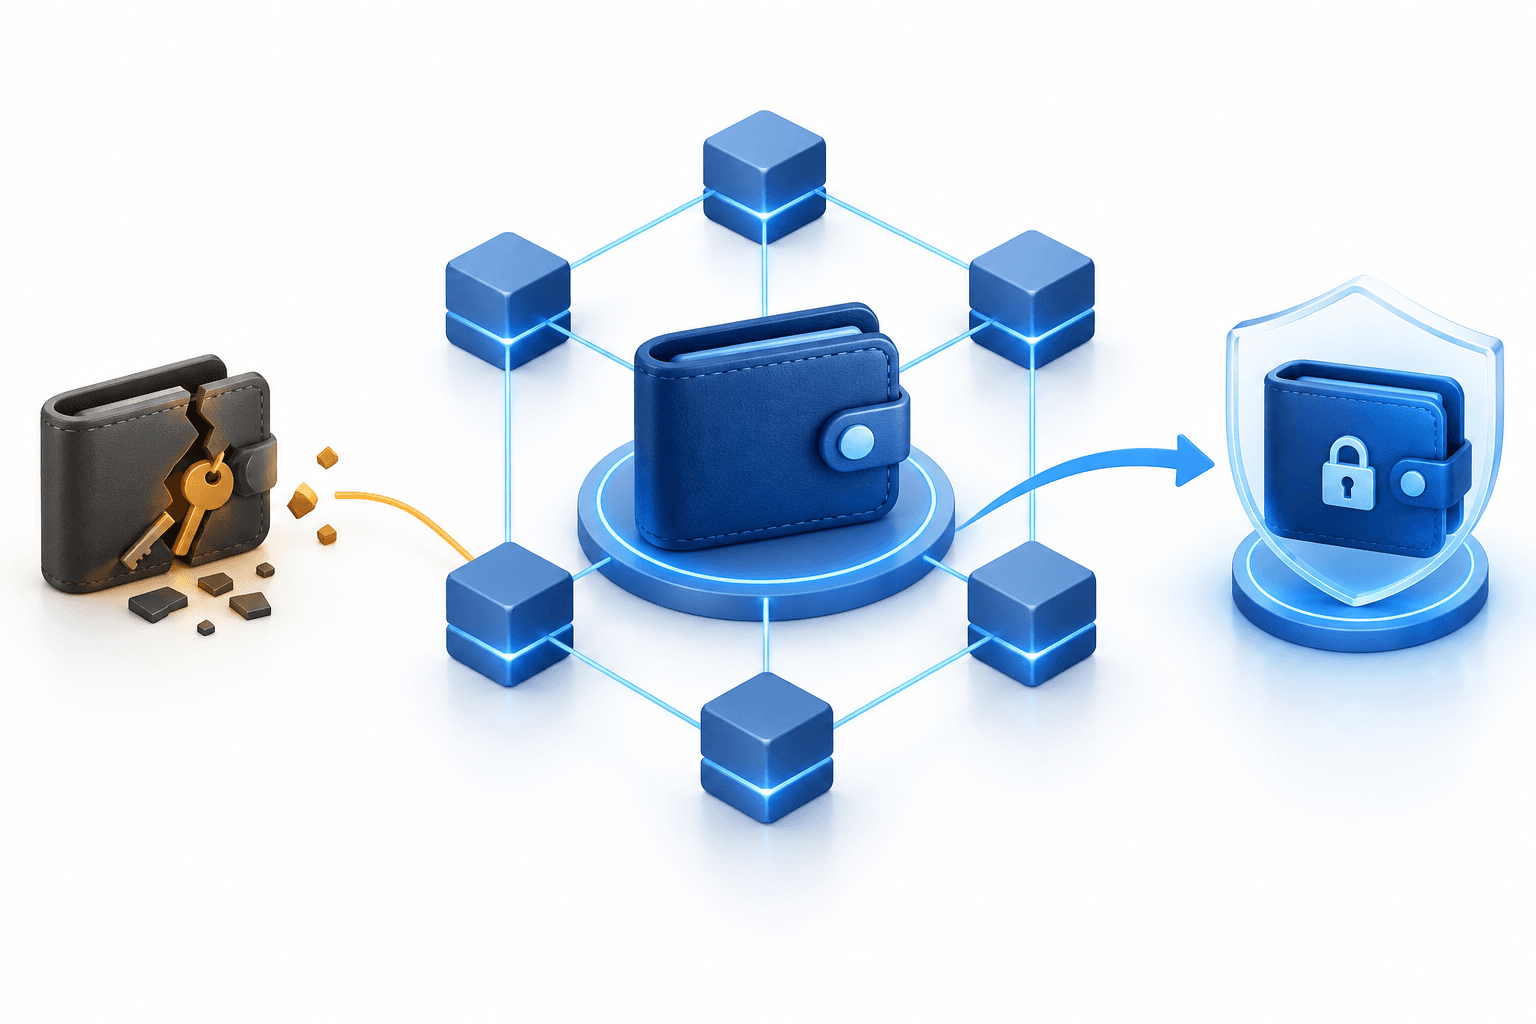
Proiectul a declarat că a remediat defecțiunea din procesul de generare a seed-urilor în cea mai recentă versiune a portofelului web. Recomandările ulterioare au vizat și alte conturi decât cele deja golite: oricine a creat un portofel folosind o versiune anterioară versiunii 4.26.4, lansată pe 19 octombrie, ar trebui să considere acel portofel nesigur, chiar dacă nu i-au fost sustrase fonduri.
Qubic le-a cerut acestor utilizatori să actualizeze la versiunea 4.26.4 sau una ulterioară, să creeze un portofel nou, să-și transfere fondurile cât mai curând posibil și să nu mai folosească portofelul vechi.
Concluzie
Odată cu restabilirea procesării, răspunsul Qubic se concentrează acum pe solicitările de recuperare și pe îndrumarea utilizatorilor să renunțe la portofelele potențial vulnerabile. Deținătorii afectați au termen până la 1 mai 2027 pentru a depune cereri.
Citește mai multe știri
Declinarea responsabilității
Acest articol FinanceVelix oferă informații generale, nu consultanță financiară, investițională, juridică sau fiscală personalizată. Prețurile pieței, ratele dobânzilor și condițiile economice se pot schimba; investițiile implică riscul unor pierderi. Informațiile reflectă materialele disponibile la momentul publicării și se pot modifica. Verificați independent informațiile importante și consultați un profesionist calificat atunci când este necesar. Menționarea unui activ, a unei companii sau a unui serviciu nu constituie o recomandare.