Чтобы использовать Binance Authenticator, откройте настройки безопасности своего аккаунта Binance, включите аутентификатор, добавьте показанный ключ настройки в приложение-аутентификатор и подтвердите подключение его шестизначным кодом. Перед завершением сохраните ключ восстановления отдельно. Google Authenticator — другой описанный в документации вариант; ключи доступа используют иной механизм и требуют отдельного планирования восстановления.
Это руководство FinanceVelix основано на официальной общедоступной документации Binance и проверках публичных страниц от 23 октября 2026 года. Примеры явно обозначены как гипотетические и не являются наблюдениями из личного аккаунта. Названия пунктов меню и доступные способы проверки могут различаться; следуйте текущим инструкциям своего аккаунта.
Binance Authenticator, Google Authenticator или ключи доступа?
Binance Authenticator и Google Authenticator генерируют коды проверки на основе секрета, созданного при настройке. Код — дополнительный фактор, а не замена защите пароля и электронной почты. Ключ доступа, напротив, использует криптографические учетные данные вместо кода, который нужно копировать в форму.
| Метод | Роль согласно документации | Главный вопрос планирования |
|---|---|---|
| Binance Authenticator | Генерирует шестизначные коды; Binance описывает хранение его данных как локальное на устройстве. | При потере устройства особенно важен отдельно сохраненный ключ восстановления. |
| Google Authenticator | Binance описывает добавление своего ключа настройки в Google Authenticator и подтверждение сгенерированным кодом. | Разберитесь в настройках резервного копирования или синхронизации приложения и защитите связанный аккаунт, если он есть. |
| Ключ доступа | Binance описывает функцию «Обязательная проверка с помощью ключа доступа» для поддерживаемых процедур проверки. | Перед обязательным использованием выясните, где доступны учетные данные и как работает восстановление. |
Различие в хранении описано в руководстве Binance по аутентификатору; отдельные инструкции для Google Authenticator обновлены 10 декабря 2025 года. Локальное хранение снижает зависимость от облачного аккаунта, но не защищает взломанный телефон и не заменяет резервные копии.
С точки зрения общих принципов безопасности ключи доступа устойчивы к обычному фишингу учетных данных, поскольку аутентификация привязана к нужному сервису. Они не предотвращают все виды мошенничества или небезопасные действия, которые вы сами разрешили. Перед изменением настройки изучите требования Binance к ключам доступа и рекомендации по восстановлению.
Разделяйте вход, второй фактор и восстановление
Надежный второй фактор не компенсирует все остальные слабые места. Рассматривайте доступ как три связанных уровня и не сосредотачивайте все средства восстановления на одном телефоне.
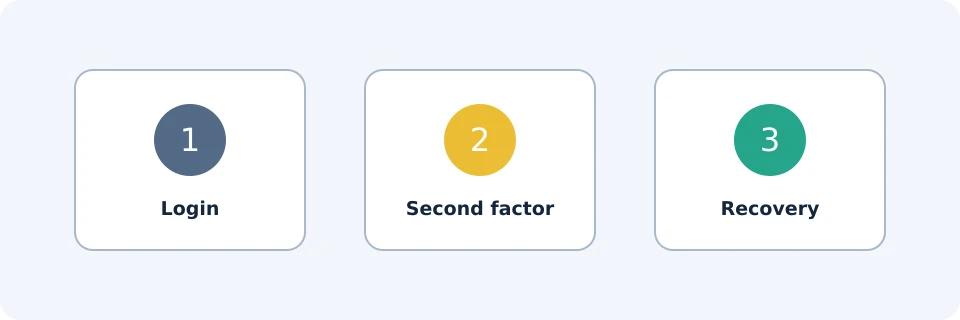
| Уровень | Возможная проблема | Практическая защита |
|---|---|---|
| Учетные данные для входа | Повторно используемый пароль украден или доступ к почте скомпрометирован. | Используйте уникальные пароли и защитите почтовый аккаунт и способы его восстановления. |
| Второй фактор | Код введен на поддельном сайте или устройство потеряно. | Открывайте Binance напрямую; защищайте устройство и планируйте доступ при его замене. |
| Восстановление | Единственная резервная копия исчезает вместе с телефоном или кто-то получает ключ настройки. | Храните защищенную резервную копию отдельно и ограничивайте доступ к ней. |
Гипотетический пример зависимости: пользователь хранит доступ к почте, коды аутентификатора и фотографию ключа настройки только на одном телефоне. Потеря телефона одновременно лишает его всех трех путей доступа. Отдельно защищенная запись для восстановления снижает эту зависимость, но не гарантирует восстановление аккаунта.
Безопасная настройка аутентификатора
Начинайте с официального приложения или надежной закладки, а не с непрошеного сообщения. Если нужна установка, используйте официальный путь загрузки; в нашем руководстве по загрузке приложения Binance объясняются проверки при установке.
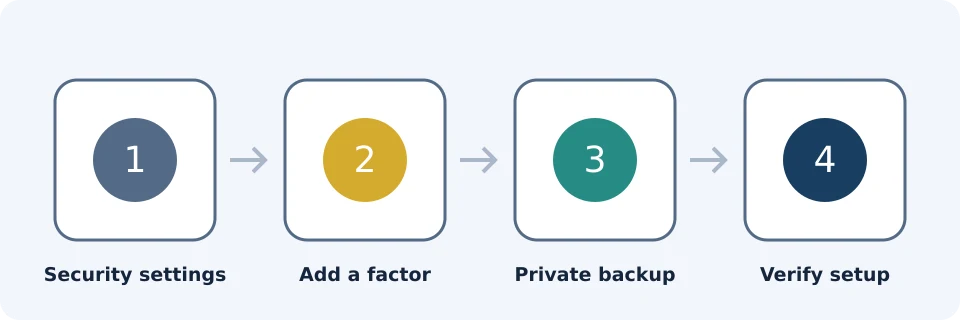
- Откройте «Безопасность». В руководстве Binance для сайта сначала открывается профиль, затем «Безопасность». Инструкции для приложения также ведут через раздел аккаунта или профиля в «Безопасность».
- Найдите «Приложение-аутентификатор». Выберите доступное действие включения или управления. Если фактор уже привязан, следуйте описанной процедуре изменения, а не считайте это новой настройкой.
- Пройдите запрошенную проверку безопасности. Binance может потребовать проверки перед показом данных для подключения.
- Добавьте секрет настройки. Отсканируйте показанный QR-код или введите ключ настройки в выбранный аутентификатор. Для Google Authenticator описан путь через кнопку добавления и пункт «Ввести ключ настройки».
- Надежно сохраните данные восстановления. Прежде чем продолжать, сохраните ключ настройки отдельно от устройства. Считайте QR-код подключения столь же конфиденциальным.
- Подтвердите подключение. Вернитесь в Binance и введите шестизначный код, сгенерированный для этого аккаунта. Дождитесь подтверждения успешной настройки.
Эти шаги соответствуют процедуре Binance Authenticator и процедуре для приложения Google Authenticator. Не считайте, что добавление записи в аутентификатор само по себе завершает подключение на Binance.
Защищайте ключ настройки иначе, чем временный код
Временный код используется для попытки проверки. Ключ настройки позволяет воссоздать генератор кодов, поэтому его раскрытие имеет более длительные последствия. Не храните его в общем фотоальбоме, не отправляйте себе по почте без защиты и не передавайте поддержке.
В зависимости от обстоятельств может подойти защищенная офлайн-запись или надлежащим образом защищенное зашифрованное хранилище. «Отдельно» означает, что резервная копия остается доступной при потере телефона, но не становится легкодоступной для посторонних. Ключ настройки аутентификатора Binance — не фраза восстановления некастодиального кошелька.
Смена устройства и проблемы с кодами
Если старый телефон все еще у вас под контролем, подготовьте замену до удаления каких-либо данных. Проверьте данные восстановления и следуйте официальной процедуре изменения. Перед избавлением от старого устройства убедитесь, что новый способ работает.
Учитывайте ограничения безопасности. В руководстве Binance по аутентификатору указано, что после его изменения вывод средств и продажи через P2P отключаются на 24 часа. Перед продолжением проверьте текущее уведомление в аккаунте; не планируйте срочный перевод в расчете на немедленный сброс.
| Проблема | Что проверить сначала | Безопасный следующий шаг |
|---|---|---|
| Код отклонен | Правильность записи аккаунта, полноту кода и автоматическую настройку даты и времени устройства. | Дождитесь нового кода и быстро отправьте его на официальной странице. |
| Код меняется во время ввода | Не начали ли вы ввод в конце отображаемого срока действия. | Используйте следующий код, а не отправляйте предыдущий повторно. |
| В новом приложении нет записи Binance | Был ли восстановлен существующий секрет настройки или завершена официальная процедура изменения. | Используйте личную резервную копию или официальный путь восстановления; одна переустановка не воссоздает секрет. |
| Старый телефон потерян, резервная копия есть | Относится ли копия к текущему подключению. | Восстановите ее конфиденциально на надежном устройстве и следуйте подсказкам аккаунта. |
| Нет старого телефона и резервной копии | Доступ к другим законным способам проверки. | Используйте официальную процедуру восстановления; могут потребоваться дополнительные проверки. |
| Проверка успешна, но вывод не проходит | Ограничения после изменения безопасности и точное сообщение аккаунта. | Устраните указанное ограничение, а не сбрасывайте фактор снова. |
Гипотетический пример времени: предположим, до истечения кода остается четыре секунды, а ввод и отправка занимают семь секунд. Код может истечь до проверки. Начало ввода с новым кодом решает эту проблему времени, но не исправляет неверный ключ настройки или неправильные часы устройства.
Антифишинговые проверки и экстренные действия
Антифишинговый код Binance добавляет узнаваемый код в сообщения сервиса. Настройте его в разделе «Безопасность» по официальным инструкциям по антифишингу. Выберите значение, отличающееся от пароля и секретов аутентификации.
Совпадение кода — лишь один признак, а не доказательство безопасности каждой ссылки или запроса. Для проверки неожиданных сообщений открывайте Binance самостоятельно. 2FA на основе кодов все еще уязвима для фишинга, если вы вводите действительный код в форму злоумышленника.
Если вы подозреваете взлом аккаунта
- Прекратите вводить коды, одобрять запросы и переводить средства. Не отправляйте активы на якобы «безопасный» адрес.
- Используйте надежное устройство и обращайтесь напрямую в официальную поддержку Binance. Применяйте доступные средства защиты аккаунта для вашей ситуации.
- Защитите почту и смените скомпрометированные или повторно используемые пароли. Не делайте этого на устройстве, которое, по вашим подозрениям, контролируется удаленно.
- Если доступ сохранился, проверьте активность аккаунта и изменения безопасности. Сохраните подозрительные сообщения и идентификаторы транзакций.
- Следуйте официальным инструкциям по восстановлению. Не платите непрошеному «специалисту по восстановлению» и не устанавливайте по его просьбе программы удаленного управления.
Передавайте поддержке контекст, а не секреты
Для диагностики полезны точный текст ошибки, приблизительное время и часовой пояс, модель устройства, версии операционной системы и приложения, а также сведения о том, началась ли проблема после смены устройства. Скрывайте на снимках экрана не относящиеся к делу персональные данные.
Никогда не сообщайте сотруднику поддержки пароли, ключи настройки аутентификатора, QR-коды подключения, фразы восстановления кошельков или временные коды аутентификации. Вводите проверочные данные только в подлинной официальной процедуре, которую вы сами начали, — не в чате и не во время демонстрации экрана.
Часто задаваемые вопросы
Нужен ли аутентификатору интернет для генерации кодов?
Аутентификаторы на основе времени обычно генерируют коды локально без активного подключения. Самой Binance по-прежнему нужна связь для получения и проверки отправленного кода, а точность часов устройства имеет значение.
Можно ли перейти с Google Authenticator на Binance Authenticator?
Да. Binance описывает изменение существующего аутентификатора через раздел «Безопасность». Сохраняйте текущий доступ до подтверждения замены и учитывайте описанное ограничение после изменения.
Можно ли восстановить аутентификатор по сохраненному шестизначному коду?
Нет. Временный код — не резервная копия. Для восстановления нужен соответствующий секрет настройки либо прохождение официальной процедуры восстановления Binance.
Стоит ли сканировать один QR-код настройки в два приложения?
Это дублирует один и тот же секрет, а не создает независимые факторы. Так можно повысить доступность, но одновременно появляется еще одно место, из которого можно получить коды. Принимайте этот компромисс осознанно.
Безопасна ли Binance после включения 2FA?
2FA снижает некоторые риски несанкционированного доступа, но не гарантирует безопасность. Она не устраняет риски хранения на бирже, рыночные убытки или потери от операций, которые вы сами разрешили в пользу мошенника.
Раскрытие партнерства
FinanceVelix может получать комиссионное вознаграждение за переходы и регистрации по своим ссылкам Binance. Это руководство по безопасности не требует регистрации или торговли и не является рекомендацией покупать криптовалюту.
Официальные образовательные ссылки
- How to Use Binance Authenticator for 2FA With Your Binance Account and App | Binance Blog ↗Доступ к источнику: 2026-10-23
- How to Enable Google Authenticator for 2FA on the Binance App? | Binance app login settings,Binance account settings,Binance Google Authenticator,Binance 2FA login ↗Доступ к источнику: 2026-10-23
- Anti-phishing code setup ↗Доступ к источнику: 2026-10-23
- Passkey verification protection ↗Доступ к источнику: 2026-10-23
- Register on the Binance app ↗Доступ к источнику: 2026-10-23