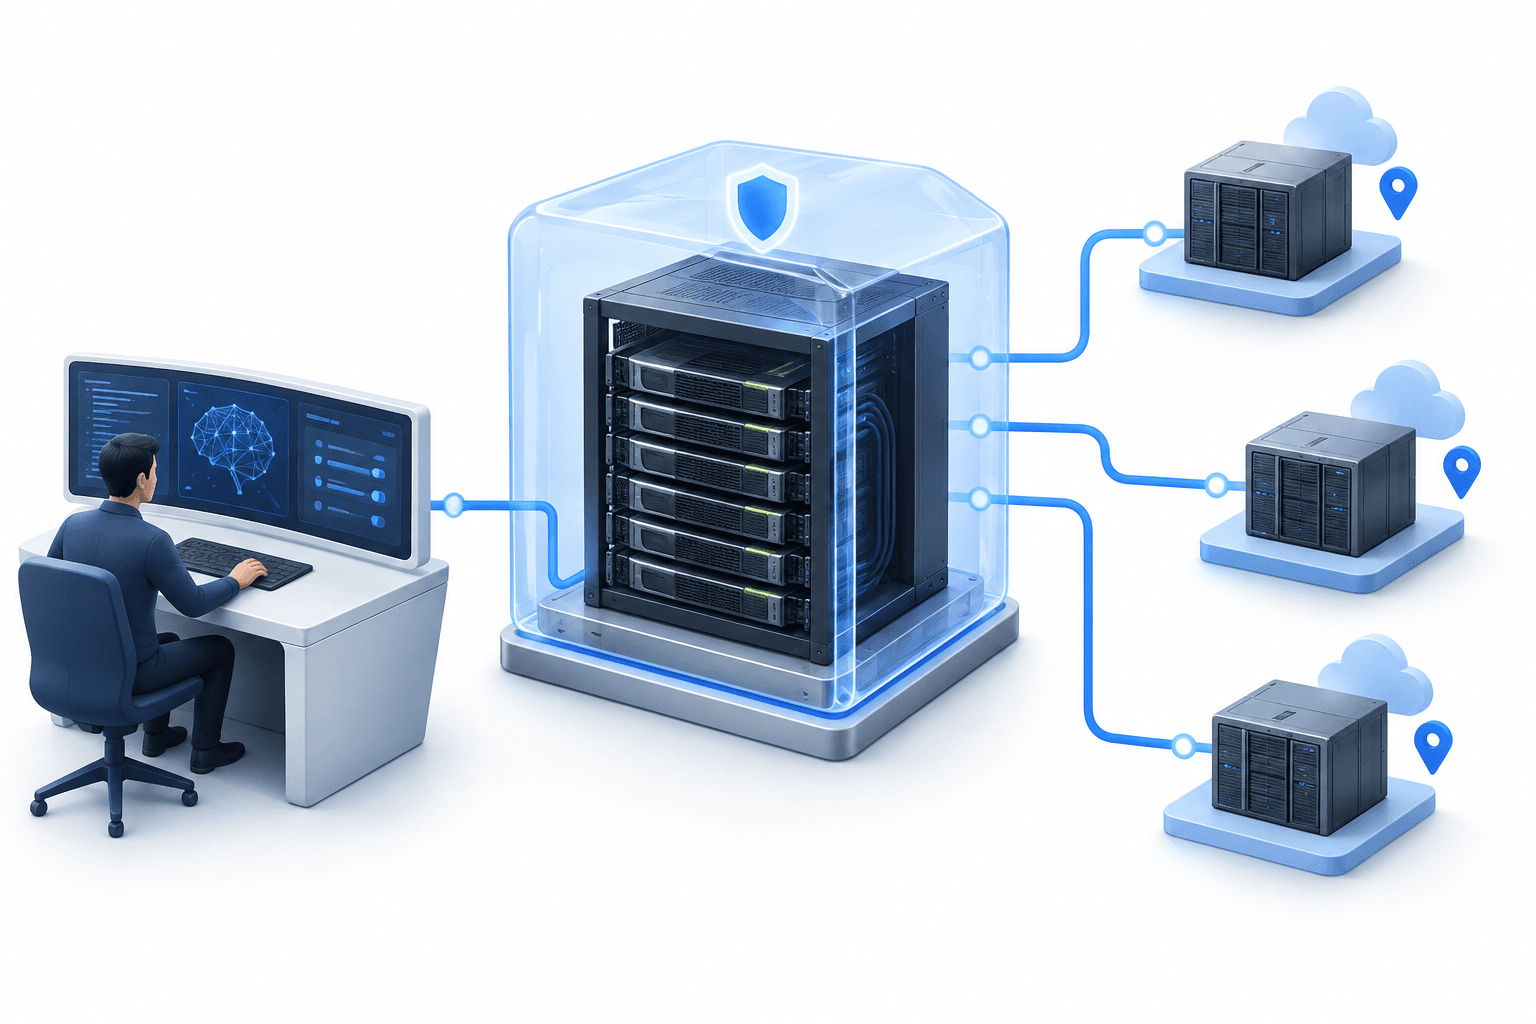
NVIDIA Confidential Computing เพิ่ม Confidential Bare Metal ซึ่งเป็นตัวเลือกการติดตั้งใช้งานที่ออกแบบมาเพื่อให้ผู้พัฒนาโมเดลแนวหน้าสามารถรันเวิร์กโหลดที่มีความละเอียดอ่อนบนโครงสร้างพื้นฐานเฉพาะของบุคคลที่สาม โดยยังคงควบคุมโมเดล ข้อมูล และสแต็กซอฟต์แวร์ของตนได้ การขยายนี้ทำให้นักพัฒนามีอีกทางเลือกหนึ่งในการใช้กำลังประมวลผลจากภายนอก โดยไม่ต้องใช้สภาพแวดล้อมแบบเวอร์ชวลไลซ์
ประเด็นสำคัญ
- Confidential Bare Metal ช่วยให้ผู้พัฒนาโมเดลใช้งานสแต็กซอฟต์แวร์ของตนเองบนโครงสร้างพื้นฐาน NVIDIA เฉพาะของบุคคลที่สาม
- Cohere วางแผนผสานตัวเลือกนี้เข้ากับ Model Vault ขณะที่ Google Cloud กำลังขยายการรองรับไปยังอินสแตนซ์ A4X Max
- การรองรับแพลตฟอร์มกำลังขยายไปยังระบบ Grace Blackwell และ Rubin โดยมีแผนรองรับ DSX OS และขีดความสามารถของพันธมิตรผู้ผลิตระบบ
สารบัญ
- NVIDIA Confidential Computing เปลี่ยนแปลงอะไร
- ตัวเลือกการติดตั้งใช้งานแตกต่างกันอย่างไร
- Cohere และ Google Cloud ดำเนินการอย่างไร
- สถานะการรองรับแพลตฟอร์ม
- บทสรุป
NVIDIA Confidential Computing เปลี่ยนแปลงอะไร
การเปลี่ยนแปลงสำคัญคือการผสานการปกป้องจากการประมวลผลแบบรักษาความลับเข้ากับการควบคุมสภาพแวดล้อมซอฟต์แวร์แบบ bare metal NVIDIA ระบุว่าผู้พัฒนาโมเดลสามารถเป็นเจ้าของและดูแลสแต็กที่ปรับแต่งเฉพาะได้ ซึ่งรวมถึงซอฟต์แวร์โครงสร้างพื้นฐานของโฮสต์และแพลตฟอร์ม บนโครงสร้างพื้นฐานของคลาวด์บุคคลที่สาม ผู้ให้บริการ neocloud และองค์กร
บริษัทกำลังนำเสนอมาตรการควบคุมความปลอดภัยระดับแพลตฟอร์มที่มีเป้าหมายเพื่อปกป้องข้อมูลระหว่างการส่ง ตรวจวัดความสมบูรณ์ของแพลตฟอร์ม และบังคับใช้ข้อจำกัดการเข้าถึงระดับฮาร์ดแวร์ สถาปัตยกรรม confidential computing ของบริษัทใช้การแยกสภาพแวดล้อมที่มีรากฐานจากฮาร์ดแวร์และการรับรองความถูกต้องด้วยการเข้ารหัส เพื่อช่วยปกป้องโมเดลและข้อมูลระหว่างประมวลผล
สำหรับผู้พัฒนาที่ต้องการกำลังประมวลผลเพิ่มเติมสำหรับการฝึกและการอนุมาน NVIDIA วางตำแหน่งการขยายนี้เป็นช่องทางให้เข้าถึงทางเลือกด้านภูมิศาสตร์ อธิปไตยทางดิจิทัล และการดำเนินงานที่หลากหลายขึ้น ส่วนผู้ให้บริการโครงสร้างพื้นฐานที่รองรับจะมีช่องทางให้บริการเวิร์กโหลดที่มีความละเอียดอ่อน ซึ่งต้องการมาตรการปกป้องความเป็นส่วนตัวของโมเดลและข้อมูลอย่างเข้มงวด
| รายการ | รายละเอียด |
|---|---|
| Confidential Bare Metal | ตัวเลือกการติดตั้งใช้งานใหม่สำหรับเวิร์กโหลดที่มีความละเอียดอ่อนบนโครงสร้างพื้นฐานเฉพาะของบุคคลที่สาม โดยผู้พัฒนาควบคุมสแต็กซอฟต์แวร์ได้ |
| Confidential Containers | ตัวเลือกการติดตั้งใช้งานสำหรับสภาพแวดล้อม Kubernetes ภายในสถาปัตยกรรมความปลอดภัยแบบบูรณาการของ NVIDIA |
| Confidential Virtual Machines | ตัวเลือกการติดตั้งใช้งานสำหรับสภาพแวดล้อมแบบเวอร์ชวลไลซ์ |
| Cohere Model Vault | Cohere วางแผนผสาน Confidential Bare Metal โดยใช้ trusted execution environments ของ NVIDIA |
| Google Cloud | กำลังขยายการรองรับ Confidential Bare Metal ไปยังอินสแตนซ์ A4X Max ที่ขับเคลื่อนด้วยระบบ NVIDIA GB300 NVL72 |
| NVIDIA DSX OS | จะรองรับโหมด NVIDIA Confidential Computing ทั้งหมดสำหรับผู้ให้บริการที่สร้างโรงงาน AI |
ตัวเลือกการติดตั้งใช้งานแตกต่างกันอย่างไร
Bare metal เข้ามาเป็นอีกทางเลือกหนึ่งควบคู่กับ Confidential Containers และ Confidential Virtual Machines ในสถาปัตยกรรมความปลอดภัยแบบบูรณาการตามที่ NVIDIA อธิบาย ความแตกต่างอยู่ที่สภาพแวดล้อมการทำงาน ได้แก่ โครงสร้างพื้นฐาน bare metal แบบเฉพาะ สภาพแวดล้อม Kubernetes หรือสภาพแวดล้อมแบบเวอร์ชวลไลซ์
ตัวเลือกนี้มีความสำคัญเพราะองค์กรสามารถเลือกโมเดลการติดตั้งใช้งานที่สอดคล้องกับขอบเขตความเชื่อถือและข้อกำหนดด้านการดำเนินงานของตนได้ ตัวเลือกใหม่นี้มุ่งเป้าไปที่ผู้พัฒนาที่ต้องการรันซอฟต์แวร์ของโฮสต์และแพลตฟอร์มด้วยตนเอง แทนที่จะใช้โมเดลการติดตั้งใช้งานแบบคอนเทนเนอร์หรือเครื่องเสมือน
Cohere และ Google Cloud ดำเนินการอย่างไร
Cohere วางแผนผสาน Confidential Bare Metal เข้ากับ Cohere Model Vault การผสานรวมตามแผนนี้จะใช้ trusted execution environments ของ NVIDIA Confidential Computing เพื่อขยายการรักษาความปลอดภัยที่มีรากฐานจากฮาร์ดแวร์ไปยัง GPU โดยปกป้องโมเดลและข้อมูลในหน่วยความจำและระหว่างการเชื่อมต่อระหว่างกันขณะประมวลผล
Google Cloud กำลังขยายการรองรับ Confidential Bare Metal ไปยังอินสแตนซ์ A4X Max ที่ขับเคลื่อนด้วยระบบ NVIDIA GB300 NVL72 NVIDIA ระบุว่าอินสแตนซ์เหล่านี้จะผสานการประมวลผลเร่งความเร็วแบบไม่ใช้เวอร์ชวลไลซ์เข้ากับการปกป้องข้อมูลฝึกโมเดลและทรัพย์สินทางปัญญาของโมเดลด้วยการเข้ารหัส
ทั้งสองกรณีเป็นขั้นตอนการนำไปใช้ที่แตกต่างกัน โดย Cohere กล่าวถึงแผนผสานรวมเข้ากับแพลตฟอร์มโมเดลของตน ขณะที่ Google Cloud กำลังขยายการรองรับโครงสร้างพื้นฐาน ทั้งสองกรณีไม่ควรถูกมองว่าเป็นหลักฐานว่าผู้ให้บริการทุกรายในระบบนิเวศที่กว้างขึ้นของ NVIDIA ได้ดำเนินการเปิดใช้ Confidential Bare Metal ครบถ้วนแล้ว
สถานะการรองรับแพลตฟอร์ม
NVIDIA ระบุว่าขณะนี้การรองรับ Confidential Computing ครอบคลุมระบบ Grace Blackwell NVL72 แบบแร็กสเกล ตลอดจนระบบ HGX Rubin NVL8 และ DGX Rubin NVL8 ที่ใช้สถาปัตยกรรม x86 ซึ่งช่วยขยายแพลตฟอร์มฮาร์ดแวร์ที่ครอบคลุมโดยสถาปัตยกรรมความปลอดภัยนี้
บริษัทระบุชื่อ CoreWeave, Firmus, GMI Cloud, Google Cloud, IREN, Lambda, Microsoft Azure Infrastructure, Nebius, Nscale และ Vultr ว่าเป็นผู้ให้บริการที่รองรับการติดตั้งใช้งาน NVIDIA Confidential Computing ข้อความเกี่ยวกับระบบนิเวศดังกล่าวครอบคลุม Confidential Computing โดยทั่วไป ไม่ได้ยืนยันว่าผู้ให้บริการทุกรายมีตัวเลือกการติดตั้งใช้งานเหมือนกัน
การรองรับเพิ่มเติมยังเป็นแผนในอนาคต Cisco, Dell Technologies, HPE, Lenovo, Supermicro และ Bull จะรองรับขีดความสามารถเหล่านี้ผ่าน NVIDIA-Certified Systems ส่วน NVIDIA DSX OS จะรองรับโหมด Confidential Computing ทั้งหมดด้วย โดยเป็นรากฐานซอฟต์แวร์สำหรับผู้ให้บริการคลาวด์ที่สร้างและดำเนินงานโรงงาน AI ซึ่งมีเวิร์กโหลดแบบรักษาความลับ
บทสรุป
การขยายนี้ทำให้ผู้พัฒนาโมเดลมีตัวเลือก confidential computing ที่สร้างขึ้นบนโครงสร้างพื้นฐานเฉพาะและการควบคุมสแต็กซอฟต์แวร์ ขอบเขตการใช้งานจริงผสานการขยายการรองรับฮาร์ดแวร์ในครั้งนี้เข้ากับขั้นตอนเฉพาะของผู้ให้บริการ รวมถึงแผนผสานรวมของ Cohere และการขยายโครงสร้างพื้นฐานของ Google Cloud
อ่านข่าวเพิ่มเติม
ข้อจำกัดความรับผิด
บทความ FinanceVelix นี้ให้ข้อมูลทั่วไป ไม่ใช่คำแนะนำด้านการเงิน การลงทุน กฎหมาย หรือภาษีที่ปรับให้เหมาะกับแต่ละบุคคล ราคาตลาด อัตราดอกเบี้ย และภาวะเศรษฐกิจอาจเปลี่ยนแปลงได้ การลงทุนมีความเสี่ยงที่จะขาดทุน ข้อเท็จจริงสะท้อนข้อมูลที่มีอยู่ ณ เวลาที่เผยแพร่และอาจเปลี่ยนแปลงได้ โปรดตรวจสอบข้อมูลสำคัญด้วยตนเองและปรึกษาผู้เชี่ยวชาญที่มีคุณสมบัติเมื่อจำเป็น การกล่าวถึงสินทรัพย์ บริษัท หรือบริการใดไม่ได้ถือเป็นการรับรอง