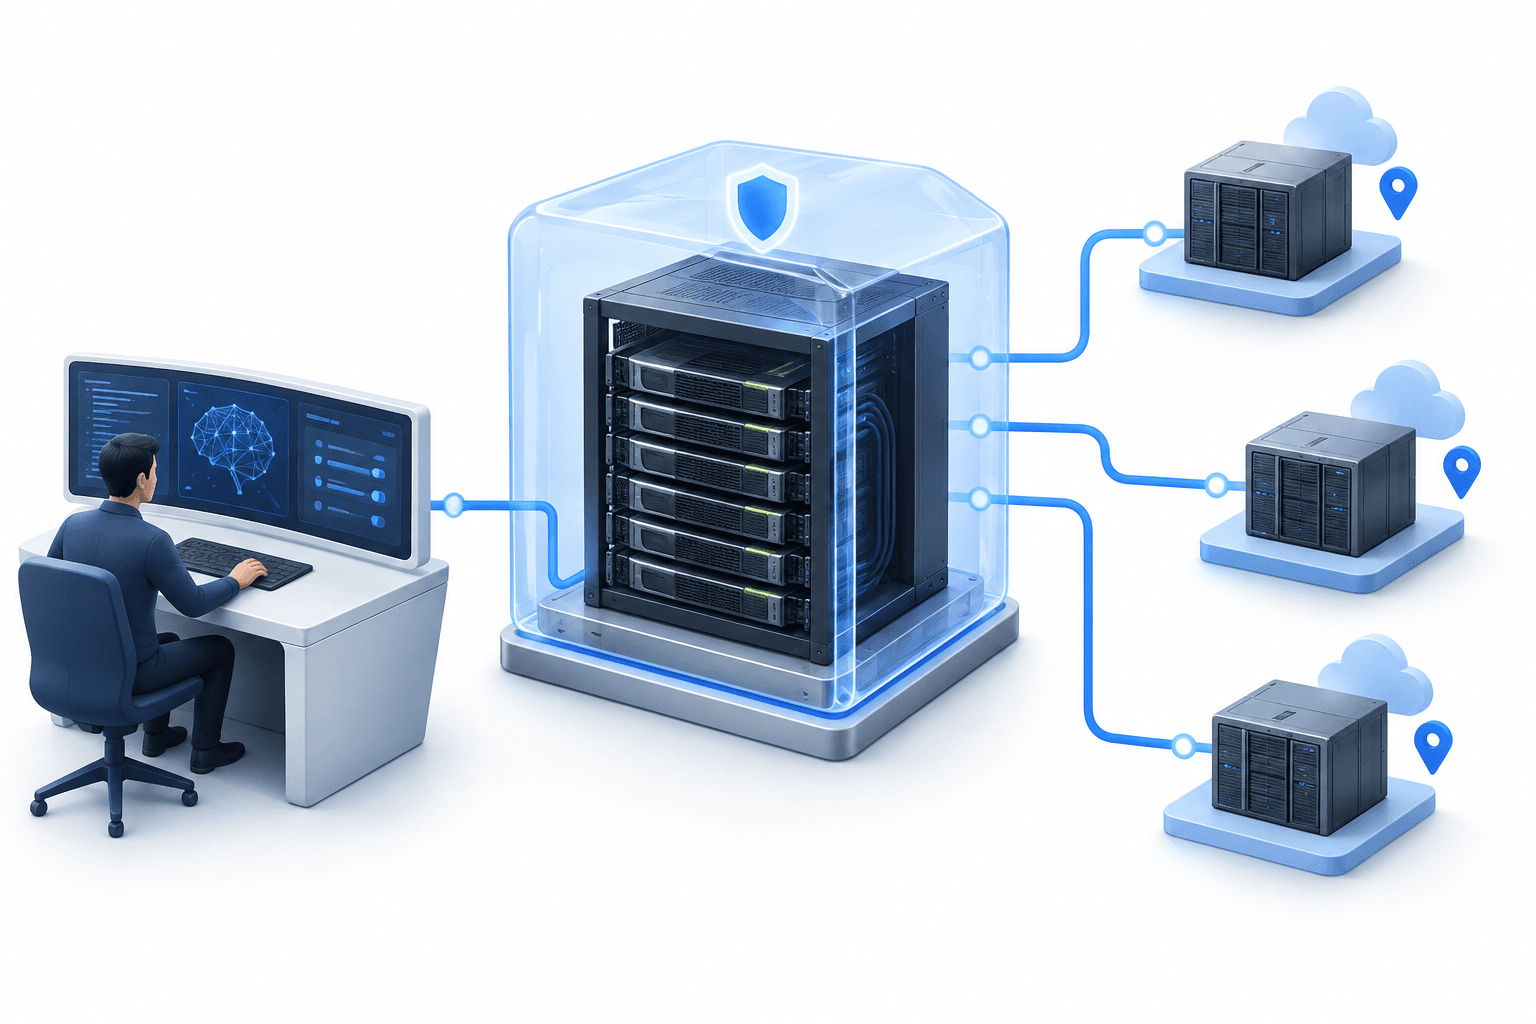
NVIDIA Confidential Computing додає Confidential Bare Metal — варіант розгортання, розроблений для того, щоб розробники передових моделей могли запускати конфіденційні робочі навантаження на виділеній інфраструктурі сторонніх постачальників, зберігаючи контроль над своїми моделями, даними та програмним стеком. Це розширення дає розробникам ще один спосіб використовувати зовнішні обчислювальні ресурси, не переходячи до віртуалізованого середовища.
Основні висновки
- Confidential Bare Metal дає розробникам моделей змогу використовувати власний програмний стек на виділеній інфраструктурі сторонніх постачальників на базі NVIDIA.
- Cohere планує інтегрувати цей варіант у Model Vault, а Google Cloud розширює підтримку на інстанси A4X Max.
- Підтримка платформи розширюється на системи Grace Blackwell і Rubin; надалі планується підтримка DSX OS і можливостей партнерів-виробників систем.
Зміст
- Що змінює NVIDIA Confidential Computing
- Чим відрізняються варіанти розгортання
- Що роблять Cohere і Google Cloud
- Поточний стан підтримки платформи
- Висновок
Що змінює NVIDIA Confidential Computing
Ключова зміна полягає в поєднанні засобів захисту конфіденційних обчислень із контролем над програмним середовищем на фізичному обладнанні. NVIDIA заявляє, що розробники моделей можуть володіти спеціально налаштованим стеком і керувати ним, зокрема програмним забезпеченням хостової інфраструктури та платформи, у хмарній, неохмарній та корпоративній інфраструктурі сторонніх постачальників.
Компанія впроваджує засоби контролю безпеки платформи, призначені для захисту даних під час передавання, вимірювання цілісності платформи та забезпечення апаратних обмежень доступу. Архітектура конфіденційних обчислень компанії використовує ізоляцію на апаратному рівні та криптографічну атестацію, щоб допомогти захистити моделі й дані під час виконання.
Для розробників, яким потрібні додаткові обчислювальні потужності для навчання та інференсу, NVIDIA позиціонує це розширення як спосіб отримати більше географічних, суверенних і операційних варіантів. Своєю чергою, підтримувані постачальники інфраструктури отримують можливість обслуговувати конфіденційні робочі навантаження, що потребують надійного захисту приватності моделей і даних.
| Елемент | Деталі |
|---|---|
| Confidential Bare Metal | Новий варіант розгортання конфіденційних робочих навантажень на виділеній інфраструктурі сторонніх постачальників із контролем розробника над програмним стеком. |
| Confidential Containers | Варіант розгортання для середовищ Kubernetes у межах конвергентної архітектури безпеки NVIDIA. |
| Confidential Virtual Machines | Варіант розгортання для віртуалізованих середовищ. |
| Cohere Model Vault | Cohere планує інтегрувати Confidential Bare Metal із використанням довірених середовищ виконання NVIDIA. |
| Google Cloud | Розширює підтримку Confidential Bare Metal на інстанси A4X Max на базі систем NVIDIA GB300 NVL72. |
| NVIDIA DSX OS | Підтримуватиме всі режими NVIDIA Confidential Computing для постачальників, які створюють фабрики ШІ. |
Чим відрізняються варіанти розгортання
Варіант із виділеним фізичним обладнанням доповнює Confidential Containers і Confidential Virtual Machines у межах того, що NVIDIA називає конвергентною архітектурою безпеки. Відмінність полягає в операційному середовищі: виділена інфраструктура на фізичному обладнанні, середовища Kubernetes або віртуалізовані середовища.
Цей вибір важливий, оскільки організації можуть обрати модель розгортання, що відповідає їхнім межам довіри та операційним вимогам. Новий варіант призначений саме для розробників, які хочуть запускати власне хостове та платформне програмне забезпечення, а не використовувати моделі розгортання на основі контейнерів чи віртуальних машин.
Що роблять Cohere і Google Cloud
Cohere планує інтегрувати Confidential Bare Metal у Cohere Model Vault. У межах запланованої інтеграції використовуватимуться довірені середовища виконання NVIDIA Confidential Computing, щоб поширити апаратний захист на GPU та захищати моделі й дані в пам’яті та під час передавання через канали зв’язку в процесі виконання.
Google Cloud розширює підтримку Confidential Bare Metal на інстанси A4X Max на базі систем NVIDIA GB300 NVL72. За словами NVIDIA, ці інстанси поєднуватимуть прискорені обчислення без віртуалізації з криптографічним захистом навчальних даних та інтелектуальної власності, пов’язаної з моделями.
Це окремі кроки з упровадження: Cohere описує заплановану інтеграцію у свою платформу моделей, тоді як Google Cloud розширює підтримку інфраструктури. Жоден із цих кроків не слід вважати доказом того, що всі постачальники в ширшій екосистемі NVIDIA вже завершили впровадження Confidential Bare Metal.
Поточний стан підтримки платформи
NVIDIA повідомляє, що підтримка Confidential Computing тепер поширюється на стійкові системи Grace Blackwell NVL72, а також на системи HGX Rubin NVL8 і DGX Rubin NVL8 на базі x86. Це розширює перелік апаратних платформ, охоплених архітектурою безпеки.
Компанія називає CoreWeave, Firmus, GMI Cloud, Google Cloud, IREN, Lambda, Microsoft Azure Infrastructure, Nebius, Nscale і Vultr постачальниками, які підтримують розгортання NVIDIA Confidential Computing. Це твердження стосується Confidential Computing загалом і не підтверджує наявність однакових варіантів розгортання в кожного постачальника.
Подальша підтримка поки що є перспективою. Cisco, Dell Technologies, HPE, Lenovo, Supermicro і Bull підтримуватимуть ці можливості через NVIDIA-Certified Systems. NVIDIA DSX OS також підтримуватиме всі режими Confidential Computing, створюючи програмну основу для хмарних постачальників, які будують і експлуатують фабрики ШІ з конфіденційними робочими навантаженнями.
Висновок
Це розширення надає розробникам моделей варіант конфіденційних обчислень, побудований на виділеній інфраструктурі та контролі над програмним стеком. Його практичне охоплення поєднує нещодавнє розширення підтримки обладнання з окремими кроками постачальників, зокрема запланованою інтеграцією Cohere та розширенням інфраструктури Google Cloud.
Читайте більше новин
Застереження
Ця стаття FinanceVelix містить загальну інформацію, а не персоналізовані фінансові, інвестиційні, юридичні чи податкові рекомендації. Ринкові ціни, процентні ставки та економічні умови можуть змінюватися; інвестиції пов’язані з ризиком збитків. Факти відображають інформацію, доступну на момент публікації, і можуть змінитися. Самостійно перевіряйте важливу інформацію та за потреби звертайтеся до кваліфікованого фахівця. Згадування активу, компанії чи послуги не є рекомендацією.



