Щоб користуватися Binance Authenticator, відкрийте налаштування безпеки акаунта Binance, увімкніть опцію автентифікатора, додайте показаний ключ налаштування в застосунок-автентифікатор і підтвердьте дію його шестизначним кодом. Перед завершенням збережіть ключ відновлення окремо. Google Authenticator — ще один задокументований варіант; ключі доступу використовують інший механізм і потребують окремого планування відновлення.
Цей посібник FinanceVelix використовує офіційну загальнодоступну документацію Binance та перевірки публічних сторінок від 23 жовтня 2026 року. Приклади є суто гіпотетичними, а не спостереженнями з особистого акаунта. Назви меню й доступні методи перевірки можуть відрізнятися; дотримуйтеся поточних інструкцій у своєму акаунті.
Binance Authenticator, Google Authenticator чи ключі доступу?
Binance Authenticator і Google Authenticator генерують коди перевірки на основі секрету, створеного під час налаштування. Код — це додатковий фактор, а не заміна захисту пароля й електронної пошти. Натомість ключ доступу використовує криптографічні облікові дані, а не код, який ви копіюєте у форму.
| Метод | Задокументована роль | Основне питання для планування |
|---|---|---|
| Binance Authenticator | Генерує шестизначні коди; Binance описує зберігання його даних як локальне на пристрої. | У разі втрати пристрою окремо збережений ключ відновлення особливо важливий. |
| Google Authenticator | Binance описує додавання свого ключа налаштування в Google Authenticator і підтвердження згенерованим кодом. | Розберіться в налаштуваннях резервного копіювання чи синхронізації застосунку й захистіть пов’язаний акаунт. |
| Ключ доступу | Binance описує функцію «Обов’язкова перевірка за допомогою ключа доступу» для підтримуваних процедур перевірки. | Перш ніж робити його обов’язковим, з’ясуйте, де доступні облікові дані та як працює відновлення. |
Відмінність у зберіганні описано в посібнику Binance з автентифікатора; окремі інструкції для Google Authenticator оновлено 10 грудня 2025 року. Локальне зберігання зменшує залежність від хмарного акаунта, але не захищає скомпрометований телефон і не замінює резервних копій.
За загальним принципом безпеки ключі доступу протистоять звичайному фішингу облікових даних, оскільки автентифікація прив’язана до належного сервісу. Вони не запобігають усім шахрайствам чи небезпечним діям, які ви самі дозволяєте. Перед зміною цього налаштування перевірте вимогу Binance щодо ключів доступу й настанови з відновлення.
Розділяйте вхід, другий фактор і відновлення
Надійний другий фактор не може компенсувати всі слабкі місця в інших компонентах. Розглядайте доступ як три пов’язані рівні й не зосереджуйте всі засоби відновлення на одному телефоні.
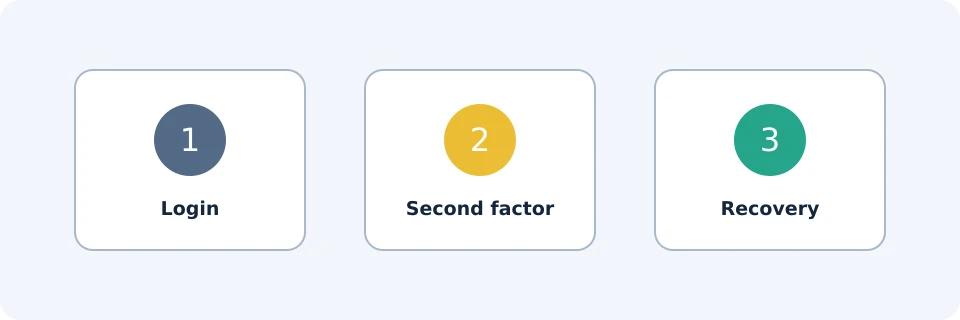
| Рівень | Можлива проблема | Практичний захист |
|---|---|---|
| Дані для входу | Повторно використаний пароль викрадено або доступ до пошти скомпрометовано. | Використовуйте унікальні паролі й захистіть поштовий акаунт та способи його відновлення. |
| Другий фактор | Код введено на підробленому сайті або пристрій втрачено. | Переходьте на Binance безпосередньо; захищайте пристрій і плануйте запасний доступ. |
| Відновлення | Єдина резервна копія зникає разом із телефоном або хтось отримує ключ налаштування. | Зберігайте захищену резервну копію окремо й обмежуйте доступ до неї. |
Гіпотетичний приклад залежності: користувач зберігає доступ до пошти, коди автентифікатора й фотографію ключа налаштування лише на одному телефоні. Втрата телефона одночасно позбавляє всіх трьох шляхів доступу. Окремо захищений запис для відновлення зменшує цю залежність, але не гарантує відновлення акаунта.
Безпечно налаштуйте автентифікатор
Починайте з офіційного застосунку або надійної закладки, а не з небажаного повідомлення. Якщо потрібне встановлення, скористайтеся офіційним шляхом завантаження; наш посібник із завантаження застосунку Binance пояснює перевірки під час встановлення.
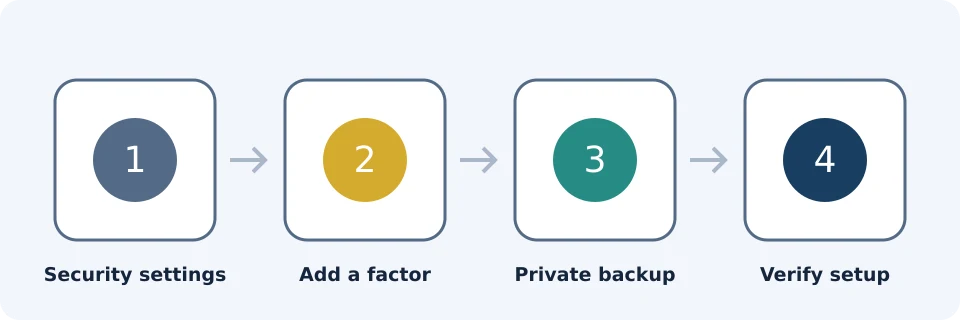
- Відкрийте «Безпека». Посібник Binance для сайту починається з розділу «Профіль», а потім «Безпека». Інструкції для застосунку також ведуть через розділ акаунта/профілю до «Безпека».
- Знайдіть «Застосунок-автентифікатор». Виберіть доступну опцію увімкнення чи керування. Якщо фактор уже прив’язаний, дотримуйтеся задокументованої процедури зміни, а не вважайте це новим налаштуванням.
- Пройдіть запитану перевірку безпеки. Binance може вимагати перевірки перед показом даних для підключення.
- Додайте секрет налаштування. Відскануйте показаний QR-код або введіть ключ налаштування у вибраний автентифікатор. Для Google Authenticator задокументований шлях передбачає кнопку додавання й опцію «Ввести ключ налаштування».
- Надійно збережіть матеріали для відновлення. Перш ніж продовжити, збережіть ключ налаштування окремо від пристрою. Вважайте QR-код підключення так само конфіденційним.
- Підтвердьте підключення. Поверніться до Binance й введіть шестизначний код, згенерований для цього акаунта. Дочекайтеся підтвердження успішного налаштування.
Ці кроки відповідають процедурі Binance Authenticator та процедурі для застосунку Google Authenticator. Не припускайте, що додавання запису в автентифікаторі завершує підключення на Binance.
Захищайте ключ налаштування інакше, ніж тимчасовий код
Тимчасовий код використовується для спроби перевірки. Ключ налаштування може відтворити генератор кодів, тому його розголошення має триваліші наслідки. Не зберігайте його у спільному фотоальбомі, не надсилайте собі незахищеною електронною поштою та не передавайте підтримці.
Залежно від обставин може підійти захищений офлайн-запис або належно захищене зашифроване сховище. «Окремо» означає, що резервна копія залишиться доступною в разі втрати телефона, але не буде легкодоступною для інших. Ключ налаштування автентифікатора Binance — не фраза відновлення некастодіального гаманця.
Зміна пристрою й усунення проблем із кодами
Якщо старий телефон іще під вашим контролем, підготуйте заміну, перш ніж щось стирати. Перевірте матеріали для відновлення й дотримуйтеся офіційної процедури зміни. Перш ніж позбутися старого пристрою, підтвердьте, що новий метод працює.
Враховуйте обмеження безпеки. У посібнику Binance з автентифікатора зазначено, що після зміни автентифікатора виведення та продаж через P2P вимикаються на 24 години. Перед продовженням перевірте поточне повідомлення в акаунті; не плануйте терміновий переказ, розраховуючи на негайне скидання.
| Проблема | Що перевірити спочатку | Безпечний наступний крок |
|---|---|---|
| Код відхилено | Правильний запис акаунта, повноту коду й автоматичні дату/час пристрою. | Дочекайтеся нового коду й швидко подайте його на офіційній сторінці. |
| Код змінюється під час введення | Чи не почали ви введення наприкінці показаного строку його дії. | Використайте наступний код замість повторного подання попереднього. |
| У новому застосунку немає запису Binance | Чи відновлено наявний секрет налаштування або завершено офіційну зміну. | Скористайтеся приватною резервною копією чи офіційним відновленням; саме перевстановлення не відтворює секрет. |
| Старий телефон втрачено, резервна копія є | Чи належить копія до поточного підключення. | Конфіденційно відновіть її на надійному пристрої й дотримуйтеся підказок акаунта. |
| Немає ні старого телефона, ні резервної копії | Доступ до інших законних методів перевірки. | Скористайтеся офіційною процедурою відновлення; можуть знадобитися додаткові перевірки. |
| Перевірка успішна, але виведення не вдається | Обмеження після змін безпеки й точне повідомлення акаунта. | Усуньте зазначене обмеження, а не скидайте фактор знову. |
Гіпотетичний приклад часу: припустімо, до завершення дії коду залишилося чотири секунди, але введення й подання займають сім секунд. Він може втратити чинність до перевірки. Початок із нового коду усуває цю часову проблему, але не виправить неправильний ключ налаштування чи неточний годинник пристрою.
Антифішингові перевірки й невідкладні дії
Антифішинговий код Binance додає впізнаваний код до повідомлень сервісу. Налаштуйте його через «Безпека» за офіційними антифішинговими інструкціями. Виберіть щось відмінне від пароля чи секретів автентифікації.
Збіг коду — лише один сигнал, а не доказ безпечності кожного посилання чи запиту. Відкривайте Binance самостійно, щоб перевірити несподівані повідомлення. Кодову 2FA усе одно можна обійти фішингом, якщо ви введете чинний код у форму зловмисника.
Якщо ви підозрюєте компрометацію акаунта
- Припиніть вводити коди, схвалювати запити чи переказувати кошти. Не надсилайте активи на нібито «безпечну» адресу.
- Використайте надійний пристрій і перейдіть безпосередньо до офіційної підтримки Binance. Скористайтеся засобами захисту акаунта, запропонованими для вашої ситуації.
- Захистіть пошту й змініть скомпрометовані або повторно використані паролі. Не робіть цього на пристрої, який, за вашою підозрою, контролюють віддалено.
- Перегляньте активність акаунта й зміни безпеки там, де доступ іще є. Збережіть підозрілі повідомлення та ідентифікатори транзакцій.
- Дотримуйтеся офіційних інструкцій із відновлення. Не платіть непроханому агенту з відновлення й не встановлюйте на його вимогу програми віддаленого керування.
Надавайте підтримці контекст, а не секрети
Корисні дані для діагностики включають точний текст помилки, приблизний час і часовий пояс, модель пристрою, версії операційної системи й застосунку та інформацію про те, чи почалася проблема після зміни пристрою. Приховуйте на знімках екрана сторонню особисту інформацію.
Ніколи не розкривайте працівнику підтримки паролі, ключі налаштування автентифікатора, QR-коди підключення, фрази відновлення гаманців чи тимчасові коди автентифікації. Вводьте дані перевірки лише в законній офіційній процедурі, яку ви самі розпочали, а не в чаті чи під час демонстрації екрана.
Поширені запитання
Чи потрібен автентифікатору інтернет для генерації кодів?
Часові автентифікатори зазвичай генерують коди локально без активного з’єднання. Самій Binance усе одно потрібне підключення, щоб отримати й перевірити поданий код, а точний годинник пристрою має значення.
Чи можна перейти з Google Authenticator на Binance Authenticator?
Так. Binance описує зміну наявного автентифікатора через «Безпека». Зберігайте поточний доступ, доки заміну не підтверджено, і враховуйте задокументоване обмеження після зміни.
Чи може збережений шестизначний код відновити автентифікатор?
Ні. Тимчасовий код — не резервна копія. Для відновлення потрібен відповідний секрет налаштування або проходження офіційної процедури відновлення Binance.
Чи варто сканувати той самий QR-код налаштування у два застосунки?
Це дублює той самий секрет, а не створює незалежні фактори. Це може поліпшити доступність, але також створює ще одне місце, звідки можна отримати коди. Зважуйте цей компроміс свідомо.
Чи безпечна Binance після ввімкнення 2FA?
2FA зменшує деякі ризики несанкціонованого доступу, але не гарантує безпеки. Вона не може усунути ризики зберігання на біржі, ринкові збитки чи втрати від транзакцій, які ви самі дозволяєте на користь шахрая.
Розкриття партнерства
FinanceVelix може отримувати комісійну винагороду за залучення користувачів через свої посилання Binance. Цей посібник із безпеки не потребує реєстрації чи торгівлі й не є рекомендацією купувати криптовалюту.
Офіційні освітні джерела
- How to Use Binance Authenticator for 2FA With Your Binance Account and App | Binance Blog ↗Доступ до джерела: 2026-10-23
- How to Enable Google Authenticator for 2FA on the Binance App? | Binance app login settings,Binance account settings,Binance Google Authenticator,Binance 2FA login ↗Доступ до джерела: 2026-10-23
- Anti-phishing code setup ↗Доступ до джерела: 2026-10-23
- Passkey verification protection ↗Доступ до джерела: 2026-10-23
- Register on the Binance app ↗Доступ до джерела: 2026-10-23