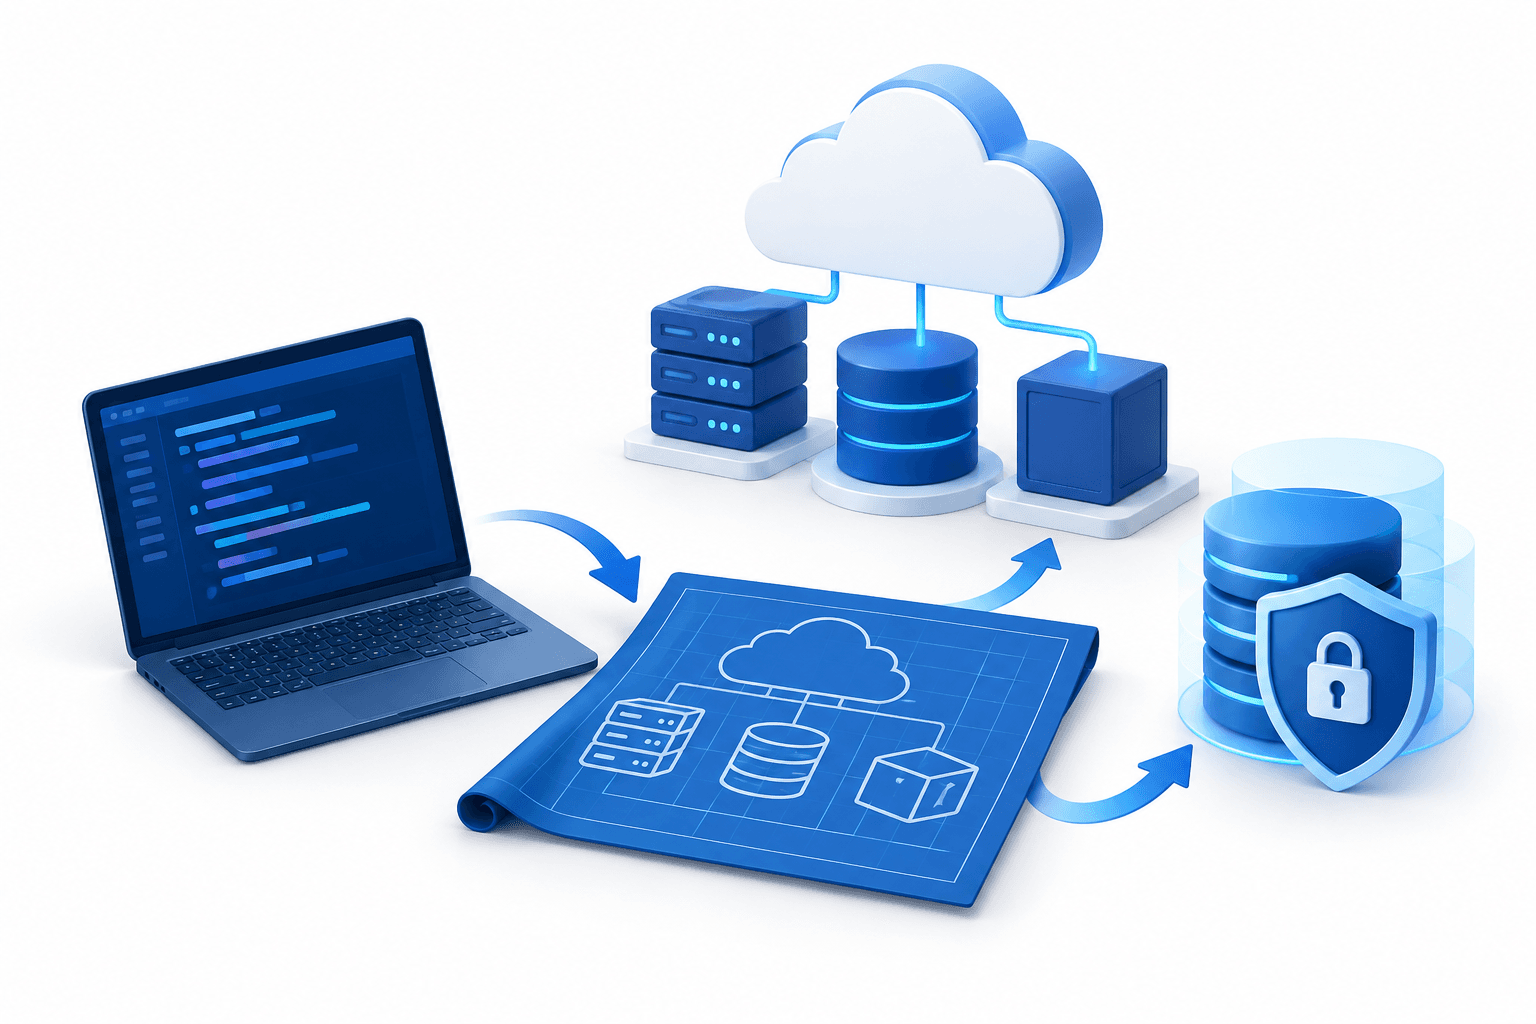
Ngày 27 tháng 10 năm 2026, Cohesity cho biết Cloud Rebuild của hãng là phương thức khôi phục đám mây đầu tiên được xác nhận khả năng tương tác với IBM Terraform Self-Managed. Tính năng này kết hợp mã hạ tầng Terraform với các bản sao lưu của Cohesity để giúp tổ chức khôi phục ứng dụng đám mây sau một cuộc tấn công mạng.
Điểm chính
- Terraform tái tạo cấu hình hạ tầng đã khai báo, trong khi Cohesity khôi phục dữ liệu ứng dụng từ bản sao lưu.
- Quản trị viên có thể xem khoảng chênh lệch thời gian giữa phiên bản mã được chọn và bản sao lưu dữ liệu tương ứng.
- Cloud Rebuild có trong Cohesity Data Cloud Enterprise Edition.
Cohesity Cloud Rebuild hoạt động như thế nào
Tính năng này sử dụng các tệp hạ tầng dưới dạng mã đã được tổ chức rà soát làm bản thiết kế khôi phục. Terraform tái tạo cấu hình đã khai báo, bao gồm các tài nguyên như mạng và máy chủ, còn Cohesity khôi phục dữ liệu ứng dụng có thể sử dụng từ bản sao lưu.
Cohesity cho biết phương thức này nhằm đưa ứng dụng trở lại cấu hình đã khai báo, thay vì tái tạo môi trường trước cuộc tấn công vốn có thể đã chứa những thay đổi của kẻ tấn công. Việc xác nhận bao gồm khả năng tương tác với Terraform Self-Managed, một nền tảng tự lưu trữ để quản lý hạ tầng dưới dạng mã.
Điểm khôi phục và tính khả dụng
Cloud Rebuild lập bản đồ các tài nguyên cần được bảo vệ và thứ tự khôi phục chúng. Tính năng này sao lưu mã Terraform và dữ liệu ứng dụng theo thời gian, cho phép các nhóm chọn một điểm khôi phục và xem bản sao lưu dữ liệu được ghép cặp với điểm đó.
Các bản sao lưu hạ tầng và dữ liệu có thể chạy theo những lịch trình khác nhau, vì vậy tính năng này hiển thị chênh lệch thời gian giữa chúng. Đối với các cơ sở dữ liệu như Amazon RDS, quy trình có hướng dẫn giúp quản trị viên kết nối lại cơ sở dữ liệu đã khôi phục với ứng dụng.
Cohesity cho biết Cloud Rebuild được cung cấp trong Data Cloud Enterprise Edition. Khách hàng hiện sử dụng Data Protect hoặc NetBackup có thể nâng cấp lên phiên bản này để sử dụng tính năng.
Khảo sát cho thấy những thiếu sót trong kế hoạch khôi phục
Trong khảo sát năm 2026 do Vanson Bourne thực hiện theo ủy thác của Cohesity, 83% trong số 3.200 người ra quyết định về an ninh và CNTT cho biết kế hoạch khôi phục của tổ chức họ cần được điều chỉnh ở mức độ vừa phải hoặc đáng kể để ứng phó với các cuộc tấn công sử dụng AI nhằm tìm và khai thác điểm yếu phần mềm. Chỉ 3% cho biết kế hoạch của họ đã sẵn sàng.
Đọc thêm tin tức
Tuyên bố miễn trừ trách nhiệm
Bài viết này của FinanceVelix cung cấp thông tin chung, không phải lời khuyên tài chính, đầu tư, pháp lý hoặc thuế dành riêng cho từng cá nhân. Giá thị trường, lãi suất và điều kiện kinh tế có thể thay đổi; các khoản đầu tư tiềm ẩn rủi ro thua lỗ. Thông tin phản ánh tài liệu có tại thời điểm xuất bản và có thể thay đổi. Hãy tự kiểm tra các thông tin quan trọng và khi cần, tham khảo ý kiến chuyên gia có đủ năng lực. Việc đề cập đến một tài sản, công ty hoặc dịch vụ không đồng nghĩa với sự xác nhận hay khuyến nghị.




Bình luận
Hãy tôn trọng người khác. Không đăng nội dung rác, mạo danh hay thông tin đăng nhập riêng tư. Bài đăng và bình luận thông thường xuất hiện ngay lập tức; các liên kết đáng ngờ được giữ lại để xét duyệt.
Xin hãy đợi...