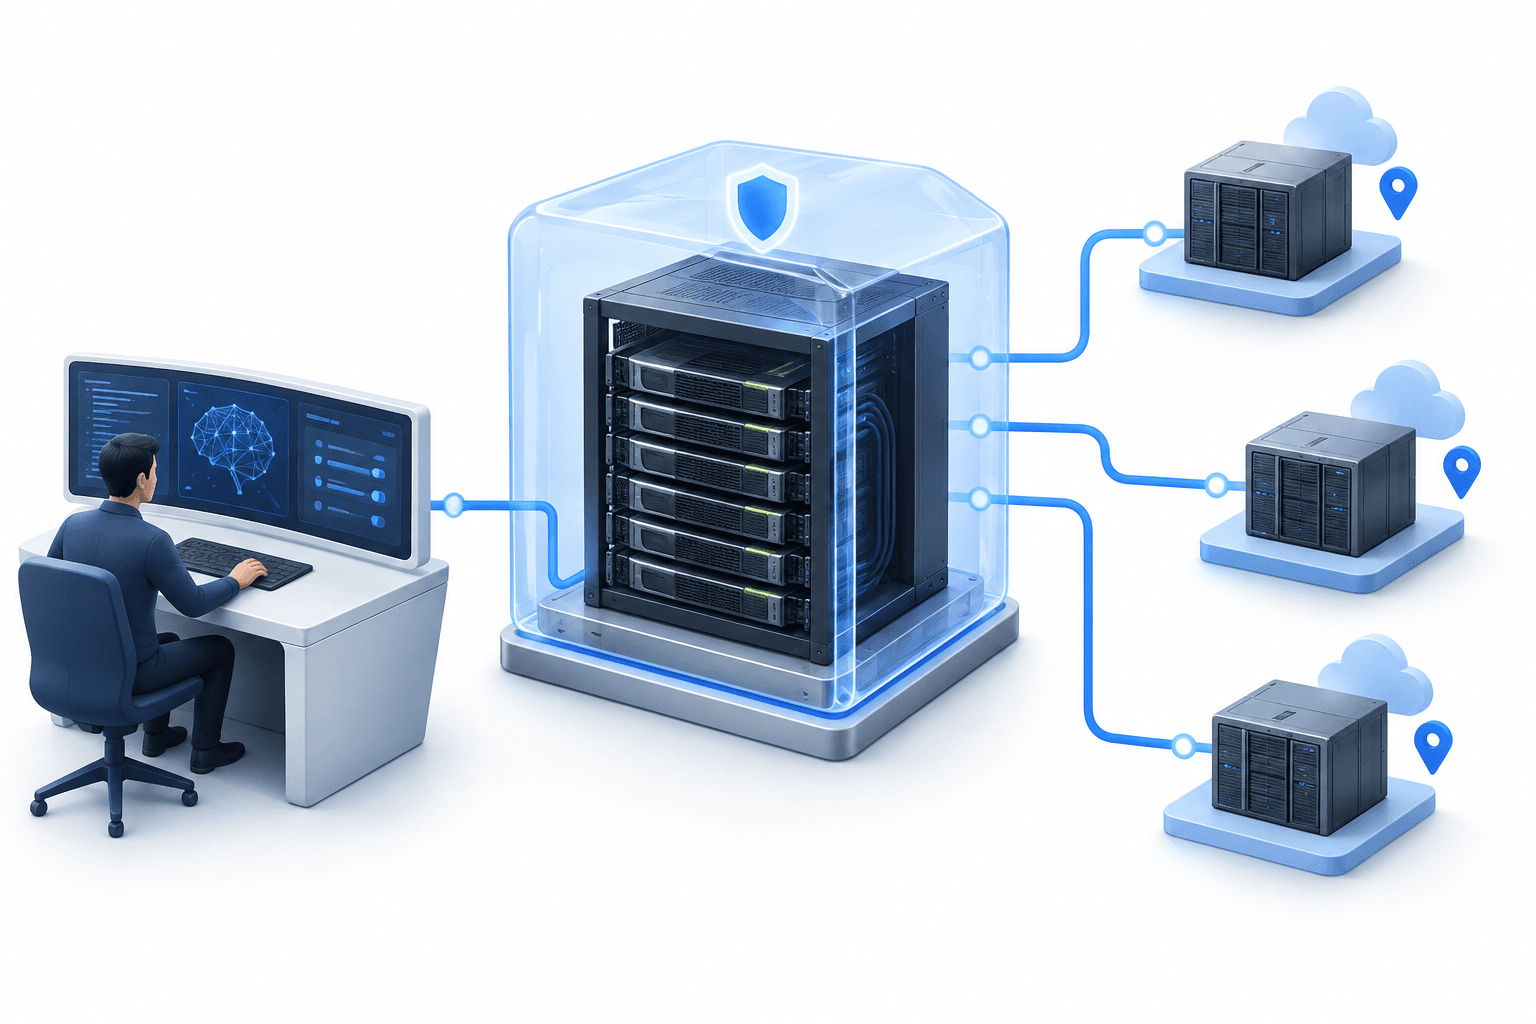
NVIDIA Confidential Computing đang bổ sung Confidential Bare Metal, một tùy chọn triển khai được thiết kế để các nhà phát triển mô hình tiên tiến có thể chạy khối lượng công việc nhạy cảm trên hạ tầng chuyên dụng của bên thứ ba, đồng thời vẫn kiểm soát mô hình, dữ liệu và ngăn xếp phần mềm của mình. Mở rộng này giúp nhà phát triển có thêm cách sử dụng năng lực tính toán bên ngoài mà không cần chuyển sang môi trường ảo hóa.
Những điểm chính
- Confidential Bare Metal cho phép các nhà phát triển mô hình vận hành ngăn xếp phần mềm của riêng mình trên hạ tầng NVIDIA chuyên dụng của bên thứ ba.
- Cohere dự kiến tích hợp tùy chọn này vào Model Vault, trong khi Google Cloud đang mở rộng hỗ trợ sang các phiên bản A4X Max.
- Hỗ trợ nền tảng đang được mở rộng trên các hệ thống Grace Blackwell và Rubin; hỗ trợ DSX OS và năng lực của các đối tác hệ thống cũng nằm trong kế hoạch.
Mục lục
- NVIDIA Confidential Computing thay đổi điều gì
- Các tùy chọn triển khai khác nhau như thế nào
- Cohere và Google Cloud đang làm gì
- Tình hình hỗ trợ nền tảng
- Kết luận
NVIDIA Confidential Computing thay đổi điều gì
Thay đổi cốt lõi là kết hợp các biện pháp bảo vệ của điện toán bảo mật với quyền kiểm soát môi trường phần mềm bare-metal. NVIDIA cho biết các nhà phát triển mô hình có thể sở hữu và vận hành một ngăn xếp tùy chỉnh, bao gồm phần mềm hạ tầng máy chủ và nền tảng, trên hạ tầng đám mây của bên thứ ba, nhà cung cấp neocloud và doanh nghiệp.
Công ty đang giới thiệu các biện pháp kiểm soát bảo mật nền tảng nhằm bảo vệ dữ liệu khi truyền, đo lường tính toàn vẹn của nền tảng và thực thi các hạn chế truy cập ở cấp phần cứng. Kiến trúc điện toán bảo mật của NVIDIA sử dụng cơ chế cách ly dựa trên phần cứng và chứng thực bằng mật mã để hỗ trợ bảo vệ mô hình và dữ liệu trong quá trình thực thi.
Đối với các nhà phát triển cần thêm năng lực huấn luyện và suy luận, NVIDIA định vị việc mở rộng này là một cách tiếp cận thêm nhiều lựa chọn về địa lý, chủ quyền và vận hành. Đổi lại, các nhà cung cấp hạ tầng được hỗ trợ có thêm phương án phục vụ khối lượng công việc nhạy cảm đòi hỏi các biện pháp bảo vệ mạnh mẽ cho quyền riêng tư của mô hình và dữ liệu.
| Hạng mục | Chi tiết |
|---|---|
| Confidential Bare Metal | Tùy chọn triển khai mới cho khối lượng công việc nhạy cảm trên hạ tầng chuyên dụng của bên thứ ba, với quyền kiểm soát ngăn xếp phần mềm thuộc về nhà phát triển. |
| Confidential Containers | Tùy chọn triển khai cho môi trường Kubernetes trong kiến trúc bảo mật hội tụ của NVIDIA. |
| Confidential Virtual Machines | Tùy chọn triển khai cho môi trường ảo hóa. |
| Cohere Model Vault | Cohere dự kiến tích hợp Confidential Bare Metal bằng cách sử dụng các môi trường thực thi tin cậy của NVIDIA. |
| Google Cloud | Mở rộng hỗ trợ Confidential Bare Metal sang các phiên bản A4X Max sử dụng hệ thống NVIDIA GB300 NVL72. |
| NVIDIA DSX OS | Sẽ hỗ trợ tất cả các chế độ NVIDIA Confidential Computing cho nhà cung cấp xây dựng nhà máy AI. |
Các tùy chọn triển khai khác nhau như thế nào
Bare metal được bổ sung bên cạnh Confidential Containers và Confidential Virtual Machines trong kiến trúc bảo mật hội tụ mà NVIDIA mô tả. Điểm khác biệt nằm ở môi trường vận hành: hạ tầng bare-metal chuyên dụng, môi trường Kubernetes hoặc môi trường ảo hóa.
Lựa chọn này quan trọng vì các tổ chức có thể chọn mô hình triển khai phù hợp với ranh giới tin cậy và yêu cầu vận hành của mình. Tùy chọn mới đặc biệt hướng đến các nhà phát triển muốn chạy phần mềm máy chủ và nền tảng của riêng họ thay vì sử dụng mô hình triển khai container hoặc máy ảo.
Cohere và Google Cloud đang làm gì
Cohere dự kiến tích hợp Confidential Bare Metal vào Cohere Model Vault. Theo kế hoạch, việc tích hợp sẽ sử dụng các môi trường thực thi tin cậy của NVIDIA Confidential Computing để mở rộng bảo mật dựa trên phần cứng tới GPU, bảo vệ mô hình và dữ liệu trong bộ nhớ cũng như trên các kết nối liên kết trong quá trình thực thi.
Google Cloud đang mở rộng hỗ trợ Confidential Bare Metal sang các phiên bản A4X Max sử dụng hệ thống NVIDIA GB300 NVL72. NVIDIA cho biết các phiên bản này sẽ kết hợp năng lực tính toán tăng tốc không ảo hóa với khả năng bảo vệ bằng mật mã cho dữ liệu huấn luyện và tài sản trí tuệ của mô hình.
Đây là các bước triển khai riêng biệt: Cohere mô tả kế hoạch tích hợp vào nền tảng mô hình của mình, còn Google Cloud đang mở rộng hỗ trợ hạ tầng. Không nên xem những thông tin này là bằng chứng cho thấy mọi nhà cung cấp trong hệ sinh thái rộng hơn của NVIDIA đã hoàn tất triển khai Confidential Bare Metal.
Tình hình hỗ trợ nền tảng
NVIDIA cho biết hỗ trợ Confidential Computing hiện được mở rộng tới các hệ thống quy mô tủ rack Grace Blackwell NVL72, cũng như các hệ thống HGX Rubin NVL8 và DGX Rubin NVL8 dựa trên x86. Điều này mở rộng các nền tảng phần cứng được kiến trúc bảo mật bao phủ.
Công ty nêu tên CoreWeave, Firmus, GMI Cloud, Google Cloud, IREN, Lambda, Microsoft Azure Infrastructure, Nebius, Nscale và Vultr là những đơn vị hỗ trợ triển khai NVIDIA Confidential Computing. Tuyên bố về hệ sinh thái này áp dụng cho Confidential Computing nói chung, chứ không xác nhận rằng mọi nhà cung cấp đều cung cấp các tùy chọn triển khai giống nhau.
Các hỗ trợ bổ sung vẫn là kế hoạch trong tương lai. Cisco, Dell Technologies, HPE, Lenovo, Supermicro và Bull sẽ hỗ trợ các năng lực này thông qua NVIDIA-Certified Systems. NVIDIA DSX OS cũng sẽ hỗ trợ mọi chế độ Confidential Computing, tạo nền tảng phần mềm cho các nhà cung cấp đám mây xây dựng và vận hành nhà máy AI với khối lượng công việc bảo mật.
Kết luận
Việc mở rộng mang đến cho các nhà phát triển mô hình một tùy chọn điện toán bảo mật dựa trên hạ tầng chuyên dụng và quyền kiểm soát ngăn xếp phần mềm. Phạm vi ứng dụng thực tế kết hợp hỗ trợ phần cứng mới được mở rộng với các bước riêng của từng nhà cung cấp, trong đó có kế hoạch tích hợp của Cohere và việc mở rộng hạ tầng của Google Cloud.
Đọc thêm tin tức
Tuyên bố miễn trừ trách nhiệm
Bài viết này của FinanceVelix cung cấp thông tin chung, không phải lời khuyên tài chính, đầu tư, pháp lý hoặc thuế được cá nhân hóa. Giá thị trường, lãi suất và điều kiện kinh tế có thể thay đổi; các khoản đầu tư có rủi ro thua lỗ. Thông tin phản ánh tài liệu có sẵn tại thời điểm xuất bản và có thể thay đổi. Hãy tự kiểm tra độc lập những thông tin quan trọng và tham khảo chuyên gia có đủ năng lực khi cần. Việc đề cập đến một tài sản, công ty hoặc dịch vụ không đồng nghĩa với sự chứng thực.