若要使用 Binance Authenticator,請開啟 Binance 帳戶的「安全」設定,啟用驗證器選項,將顯示的設定金鑰加入驗證器應用程式,再以其六位數驗證碼確認。完成前,請將復原金鑰另外保存。Google Authenticator 是另一個官方文件列出的選項;通行金鑰使用不同機制,需要另行規劃復原方式。
本 FinanceVelix 指南採用 Binance 官方公開文件,以及日期為 2026 年十月 23 日的公開頁面查核。範例均明確屬於假設,而非個人帳戶觀察。選單標籤與可用驗證方式可能不同;請依帳戶目前的指示操作。
Binance Authenticator、Google Authenticator,還是通行金鑰?
Binance Authenticator 與 Google Authenticator 會根據設定時建立的秘密金鑰產生驗證碼。驗證碼是額外的驗證因素,不能取代密碼與電子郵件的保護。通行金鑰則使用密碼學憑證,而不是讓您複製到表單中的驗證碼。
| 方式 | 文件記載的用途 | 主要規劃事項 |
|---|---|---|
| Binance Authenticator | 產生六位數驗證碼;Binance 表示其資料儲存在裝置本機。 | 裝置遺失時,另外保存的復原金鑰尤其重要。 |
| Google Authenticator | Binance 文件說明如何將設定金鑰加入 Google Authenticator,並確認產生的驗證碼。 | 了解應用程式的備份或同步設定,並保護任何連結帳戶。 |
| 通行金鑰 | Binance 文件列有適用於受支援驗證流程的「必須使用通行金鑰驗證」功能。 | 將其設為必要方式之前,先了解憑證在哪裡可用,以及如何復原。 |
儲存方式的區別來自 Binance 的驗證器指南;另一份 Google Authenticator 操作說明於 2025 年十二月 10 日更新。本機儲存可降低對雲端帳戶的依賴,但無法保護已遭入侵的手機,也不能取代備份。
依一般安全原則,通行金鑰能抵抗常見的憑證網路釣魚,因為驗證會綁定至預期的服務。它們無法防止所有詐騙或不安全的授權操作。更改該設定前,請查看 Binance 的通行金鑰要求與復原指引。
區分登入、第二因素與復原
強大的第二驗證因素無法彌補其他所有弱點。請將存取視為三個相互連結的層次,避免把所有復原依賴都放在同一支手機上。
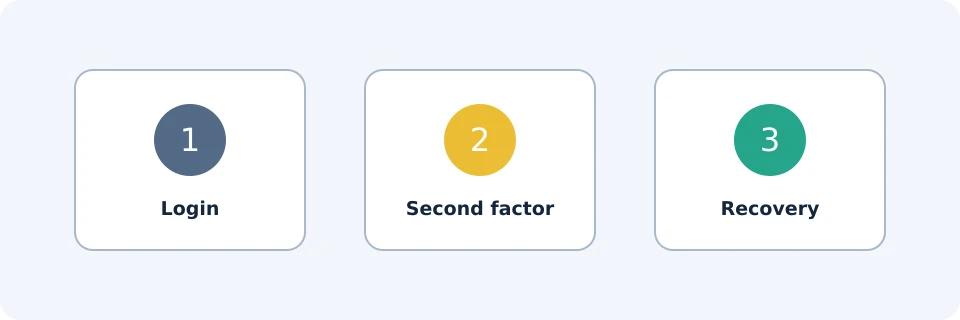
| 層次 | 失效情況 | 實用防護 |
|---|---|---|
| 登入憑證 | 重複使用的密碼遭竊,或電子郵件存取權遭入侵。 | 使用不重複的密碼,並保護電子郵件帳戶及其復原方式。 |
| 第二因素 | 在假網站輸入驗證碼,或裝置遺失。 | 直接前往 Binance;保護裝置並規劃替代存取方式。 |
| 復原 | 唯一備份隨手機一同遺失,或有人取得設定金鑰。 | 另外保存受保護的備份,並限制其存取權。 |
假設的依賴範例:某位用戶只在同一支手機上保存電子郵件存取權、驗證器驗證碼及設定金鑰照片。遺失該手機會同時失去這三條存取途徑。另行保護的復原紀錄可以降低這種依賴,但不保證帳戶一定能復原。
安全設定驗證器
請從官方應用程式或可信任的書籤開始,不要從未經邀請的訊息進入。若需要安裝,請使用官方下載途徑;我們的 Binance 應用程式下載指南說明了安裝檢查事項。
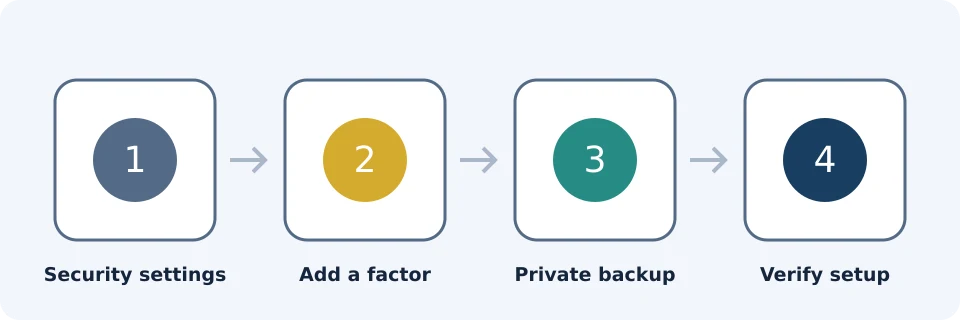
- 開啟「安全」。Binance 網站指南從個人資料開始,再進入「安全」。應用程式說明也會經由帳戶/個人資料區域進入「安全」。
- 找到「驗證器應用程式」。選擇可用的啟用或管理選項。如果已連結驗證因素,請依文件記載的變更程序操作,不要假設這是全新設定。
- 完成要求的安全驗證。Binance 可能要求先完成檢查,才顯示註冊設定資訊。
- 加入設定秘密金鑰。掃描顯示的 QR 碼,或將設定金鑰輸入您選擇的驗證器。Google Authenticator 文件記載的途徑是使用新增按鈕,再選擇「輸入設定金鑰」。
- 安全儲存復原資料。繼續之前,請將設定金鑰與裝置分開保存。註冊設定用的 QR 碼也應視為同樣敏感的資料。
- 確認綁定。返回 Binance,輸入為此帳戶產生的六位數驗證碼。等待設定成功的確認。
這些步驟依據 Binance Authenticator 流程與 Google Authenticator 應用程式流程。不要以為在驗證器內新增一個項目,就已完成 Binance 的綁定。
以不同於臨時驗證碼的方式保護設定金鑰
臨時驗證碼用於一次驗證嘗試。設定金鑰可以重建驗證碼產生器,因此外洩的影響更持久。不要將其保存在共享相簿中、未加保護地寄給自己,或傳給客服。
依您的情況,受保護的離線紀錄或妥善保護的加密儲存空間,都可能適合。「分開」表示即使手機遺失,仍能取得備份,但其他人無法隨意取得。Binance 驗證器設定金鑰不是自主管理錢包的復原助記詞。
更換裝置與驗證碼疑難排解
如果您仍掌控舊手機,請先準備好替代裝置,再清除任何資料。確認復原資料,並依官方變更流程操作。處理舊裝置前,先確認新方式能正常使用。
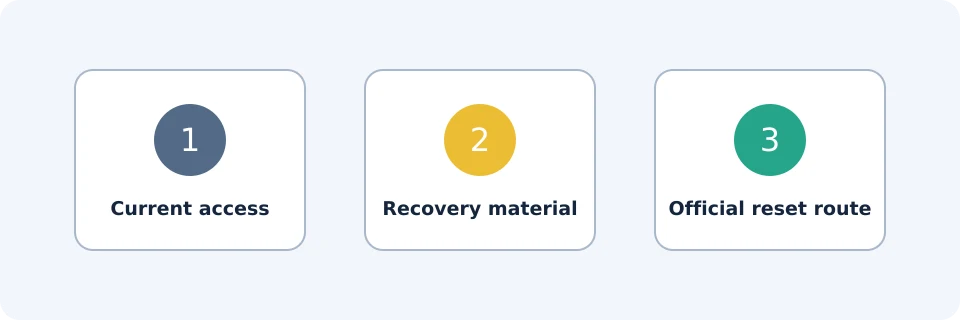
將安全限制納入規劃。Binance 的驗證器指南指出,更換驗證器後,提領與 P2P 賣出功能會停用 24 小時。操作前請查看目前帳戶通知;不要假設重設後可立即使用,並據此安排緊急轉帳。
| 問題 | 優先檢查 | 安全的下一步 |
|---|---|---|
| 驗證碼遭拒 | 是否選擇正確帳戶項目、驗證碼是否完整,以及裝置是否使用自動日期/時間。 | 等待新驗證碼,並在官方頁面立即送出。 |
| 輸入時驗證碼改變 | 是否在顯示有效期即將結束時開始輸入。 | 使用下一組驗證碼,不要反覆送出上一組。 |
| 新應用程式沒有 Binance 項目 | 是否已還原既有設定秘密金鑰,或完成官方變更。 | 使用私人備份或官方復原途徑;單純重新安裝不會重建秘密金鑰。 |
| 舊手機遺失,但有備份 | 備份是否屬於目前的綁定設定。 | 在可信任裝置上私密還原,並依帳戶提示操作。 |
| 舊手機與備份均無法取得 | 是否能使用其他合法驗證方式。 | 使用官方復原流程;可能需要額外檢查。 |
| 驗證成功,但提領失敗 | 安全變更限制與帳戶的確切訊息。 | 處理訊息指出的限制,不要再次重設驗證因素。 |
假設的時間範例:假設驗證碼剩下四秒有效,但輸入與送出需要七秒。它可能在驗證前就過期。從新產生的驗證碼開始輸入,可以解決這種時間問題;但無法修正錯誤的設定金鑰或不正確的裝置時鐘。
防釣魚檢查與緊急處置
Binance 的防釣魚碼會在其訊息中提供可辨識的代碼。請依官方防釣魚說明,透過「安全」進行設定。請選擇與密碼或驗證秘密資料不同的內容。
代碼吻合只是一項訊號,不能證明所有連結或請求都安全。遇到非預期訊息,請自行開啟 Binance 查證。如果您將有效驗證碼輸入攻擊者的表單,以驗證碼為基礎的 2FA 仍可能遭到網路釣魚。
如果懷疑帳戶遭入侵
- 停止輸入驗證碼、核准請求或轉移資金。不要將資產傳送到所謂的「安全」地址。
- 使用可信任裝置,直接前往 Binance 官方客服。使用符合您情況的帳戶保護控制項。
- 保護電子郵件,並變更已外洩或重複使用的密碼。避免在懷疑遭遠端控制的裝置上執行這些操作。
- 若仍可存取帳戶,請檢視帳戶活動與安全設定變更。保存可疑訊息與交易參考資料。
- 依官方復原指示操作。不要向主動聯絡您的復原代理人付費,也不要應其要求安裝遠端控制軟體。
提供客服背景資訊,而不是秘密資料
有用的疑難排解證據包括確切錯誤文字、大致時間與時區、裝置型號、作業系統及應用程式版本,以及問題是否在更換裝置後開始。請遮蔽螢幕截圖中無關的個人資訊。
切勿向客服人員透露密碼、驗證器設定金鑰、註冊設定 QR 碼、錢包復原助記詞或臨時驗證碼。只在您主動發起的合法官方流程中輸入驗證資訊,不要在聊天或螢幕共享過程中提供。
常見問題
驗證器產生驗證碼需要網路嗎?
時間型驗證器通常會在本機產生驗證碼,不需要即時連線。Binance 本身仍需要網路才能接收並驗證您送出的內容,而且裝置時鐘必須準確。
我可以從 Google Authenticator 改用 Binance Authenticator 嗎?
可以。Binance 文件說明可透過「安全」變更既有驗證器。在替代方式確認可用前,請保留現有存取權,並將文件記載的變更後限制納入考量。
儲存的六位數驗證碼可以還原驗證器嗎?
不行。臨時驗證碼不是備份。復原需要相關的設定秘密金鑰,或完成 Binance 官方復原程序。
我應該將同一個設定 QR 碼掃描到兩個應用程式嗎?
這會複製同一份秘密金鑰,而不是建立獨立因素。它可能提升可用性,但也多出一個可取得驗證碼的地方。請審慎權衡。
啟用 2FA 後,Binance 就安全了嗎?
2FA 能降低部分未經授權存取的風險,但不保證安全。它無法消除交易所託管風險、市場損失,或您自行授權向詐騙者交易而產生的損失。
聯盟行銷揭露
FinanceVelix 可能透過其 Binance 連結所帶來的推薦獲得佣金。本安全指南不要求註冊或交易,也不是購買加密貨幣的建議。
官方教育參考資料
- How to Use Binance Authenticator for 2FA With Your Binance Account and App | Binance Blog ↗來源已查閱: 2026-10-23
- How to Enable Google Authenticator for 2FA on the Binance App? | Binance app login settings,Binance account settings,Binance Google Authenticator,Binance 2FA login ↗來源已查閱: 2026-10-23
- Anti-phishing code setup ↗來源已查閱: 2026-10-23
- Passkey verification protection ↗來源已查閱: 2026-10-23
- Register on the Binance app ↗來源已查閱: 2026-10-23