Партньорството между CrowdStrike и NVIDIA се разшири на 21 октомври 2026 г. с планове за комбиниране на Falcon Guardian със защитената среда за изпълнение NVIDIA OpenShell и рамката за сигурност Sentry. Сътрудничеството е насочено към откриване на заплахи и прилагане на политики при автономни ИИ системи. Акциите на CrowdStrike поскъпнаха с 1.25% в предборсовата търговия след съобщението.
Основни изводи
- Сътрудничеството цели да свърже откриването на ИИ заплахи от CrowdStrike със софтуерните и хардуерните контроли за сигурност на NVIDIA.
- NVIDIA посочи CrowdStrike сред компаниите за киберсигурност, които интегрират поддръжка за нейната референтна архитектура OpenShell.
- Поскъпването на акциите на CrowdStrike с 1.25% беше движение в предборсовата търговия, а не ръст при затварянето.
Съдържание
- Партньорството между CrowdStrike и NVIDIA е насочено към сигурността на автономния ИИ
- Стартирането на OpenShell предоставя по-широката рамка
- Заключение
Партньорството между CrowdStrike и NVIDIA е насочено към сигурността на автономния ИИ
Разширеното сътрудничество е съсредоточено върху интегрирането на платформата Falcon Guardian AI Detection and Response на CrowdStrike с NVIDIA OpenShell и NVIDIA Sentry. Посочената цел е да се подобрят наблюдението и прилагането на мерките за сигурност в ИИ работни процеси, включително при системи, които действат автономно.
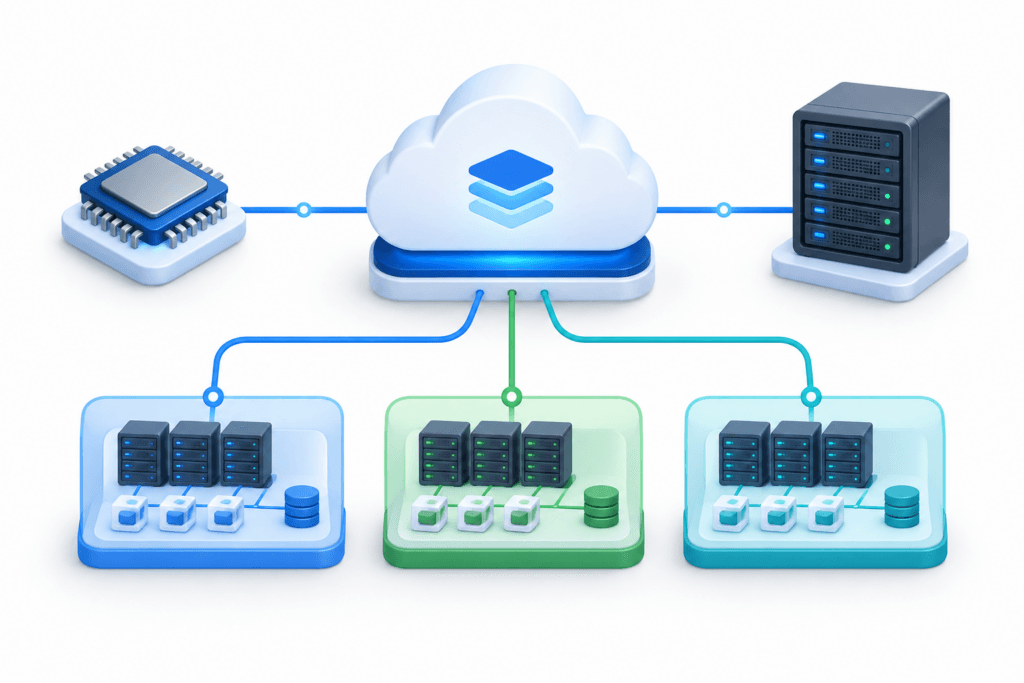
Компонентите обхващат различни аспекти на тази задача. OpenShell осигурява защитена софтуерна среда за агентите, докато Sentry наблюдава поведението им и прилага политики чрез хардуера BlueField на NVIDIA. Целта на съчетаването на тези контроли с платформата за откриване на CrowdStrike е защитата да обхване както приложния софтуер, така и базовата изчислителна инфраструктура.
Това са предвидени възможности на сътрудничеството, а не съобщени резултати при клиенти. В предоставеното съобщение не се посочват приходи от партньорството и не се предоставя график за внедряване, специфичен за CrowdStrike.
| Елемент | Подробности |
|---|---|
| Инфраструктура за извеждане на резултати от модели | NVIDIA Vera Rubin |
| Среда за агентите и използване на инструменти | Процесори NVIDIA Vera |
| Хардуерно прилагане на мерките за сигурност | NVIDIA BlueField-4 DPU, работещи със Sentry |
Стартирането на OpenShell предоставя по-широката рамка
В съобщението за референтната архитектура OpenShell NVIDIA посочва CrowdStrike сред компаниите за киберсигурност, които интегрират поддръжката ѝ в своите продукти за сигурност на агентите. NVIDIA заяви, че архитектурата е била достъпна на 21 октомври, но в съобщението се отбелязва и че много от описаните продукти и функции са на различни етапи на разработка.
Архитектурата обединява инфраструктура за извеждане на резултати от модели, процесори за изпълнение на инструментите на агентите и модули за обработка на данни BlueField-4, работещи със Sentry. NVIDIA описва Sentry като решение, което осигурява непрекъснато наблюдение извън собствената среда за изпълнение на агента и прилагане на политики на хардуерно ниво.
Това разграничение е важно: наличността на референтната архитектура не доказва, че интеграцията на всеки партньор е завършена. Що се отнася до CrowdStrike, съобщението описва разширяване на сътрудничеството в областта на сигурността, а не оповестен търговски резултат.
Заключение
Разширяването очертава как инструментите за откриване на CrowdStrike могат да се свържат със средата за изпълнение и хардуерните контроли на NVIDIA. Детайлите по внедряването остават следващият важен аспект: предоставените материали не установяват дата за завършване или финансов принос от интеграцията на CrowdStrike.
Прочетете още новини
Отказ от отговорност
Тази статия на FinanceVelix предоставя обща информация, а не персонализиран финансов, инвестиционен, правен или данъчен съвет. Пазарните цени, лихвените проценти и икономическите условия могат да се променят; инвестициите носят риск от загуба. Фактите отразяват наличните към момента на публикуване материали и може да се променят. Проверявайте самостоятелно важната информация и при необходимост се консултирайте с квалифициран специалист. Споменаването на актив, компания или услуга не представлява препоръка.