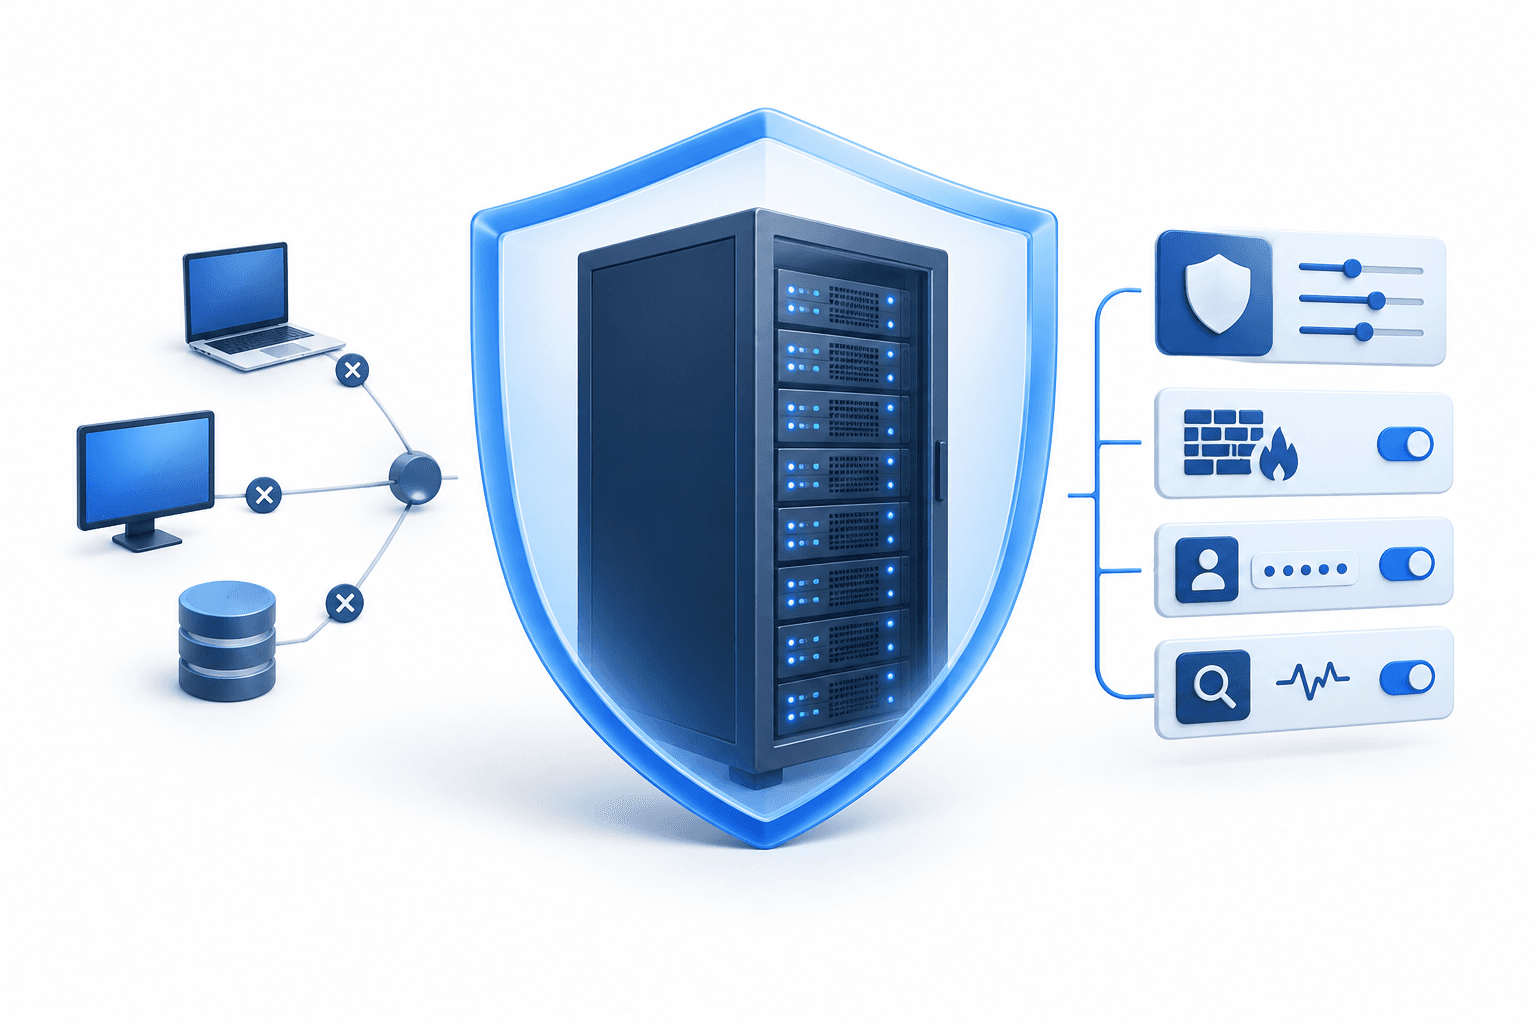
Le 27 octobre 2026, Sekoia a présenté Sekoia Self-Hosted, un modèle de déploiement conçu pour exécuter sa plateforme d’opérations de sécurité sur l’infrastructure des clients plutôt que de s’appuyer sur un déploiement standard dans un cloud public. L’entreprise de cybersécurité a indiqué que les capacités finales et la disponibilité dépendaient du périmètre validé de la version et des conditions de déploiement chez les clients.
Points clés
- Ce modèle s’adresse aux organisations confrontées à des contraintes liées au contrôle des données, à la souveraineté ou à la connectivité.
- Il est conçu pour associer détection des menaces, investigation, réponse et flux de travail assistés par l’IA.
- Les architectures prises en charge et les mécanismes de mise à jour n’ont pas été confirmés pour chaque déploiement.
Ce que Sekoia Self-Hosted est conçu pour apporter
Ce modèle de déploiement est destiné aux grandes organisations, notamment aux administrations et organismes de défense, aux opérateurs d’infrastructures critiques et aux entreprises fortement réglementées. Il est conçu pour les environnements restreints ou déconnectés, dans lesquels l’envoi de données de sécurité vers un cloud public peut ne pas convenir.
Sekoia a indiqué que les clients pouvaient contrôler le lieu de stockage des données de sécurité, la manière dont la plateforme se connecte à leur environnement, le déploiement des fonctionnalités d’IA et les situations nécessitant une approbation humaine. La plateforme est conçue pour réunir le renseignement sur les menaces, la détection, l’investigation et la réponse dans un même environnement contrôlé par le client.
Périmètre de la version et responsabilités opérationnelles
Sekoia a indiqué que ce modèle reposait sur des principes comprenant un déploiement sécurisé, des mises à jour signées et prévisibles, un contenu de détection actualisé et une répartition claire des responsabilités opérationnelles. Les clients sont censés contrôler le déploiement, les données, les accès et le calendrier des mises à jour.
L’entreprise n’a pas précisé de date de disponibilité générale ni de liste définitive des architectures prises en charge. Elle a indiqué que les capacités finales, les mécanismes de mise à jour et la disponibilité dépendaient du périmètre validé de la version et des conditions propres à chaque déploiement client.
Lire d’autres actualités
Plus d’actualités de FinanceVelix
Avertissement
Cet article de FinanceVelix fournit des informations générales et ne constitue pas un conseil financier, d’investissement, juridique ou fiscal personnalisé. Les cours du marché, les taux d’intérêt et la conjoncture économique peuvent évoluer ; les investissements comportent un risque de perte. Les faits reflètent les informations disponibles au moment de la publication et peuvent changer. Vérifiez les informations importantes de manière indépendante et consultez un professionnel qualifié si nécessaire. La mention d’un actif, d’une entreprise ou d’un service ne constitue pas une recommandation.
Commentaires
Soyez respectueux. Pas de spam, d’usurpation d’identité ni de divulgation d’identifiants de connexion privés. Les publications et commentaires ordinaires apparaissent immédiatement ; les liens suspects sont mis en attente de modération.
Veuillez patienter...