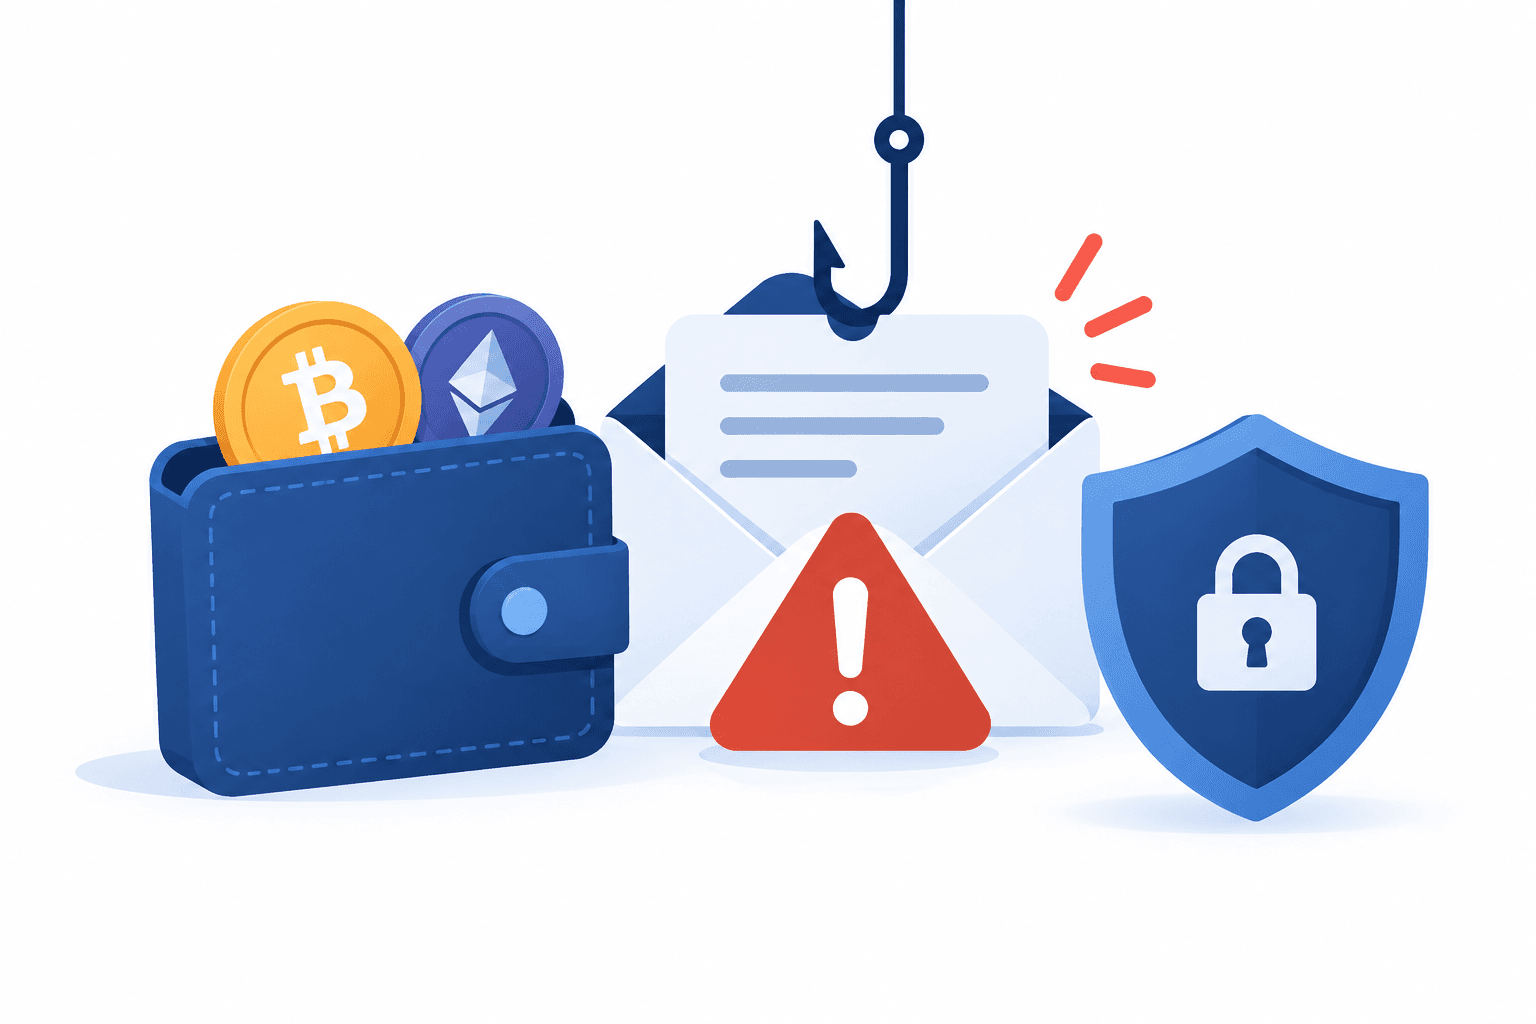
A CoinDCX 2026. október 27-i adathalászati figyelmeztetése arra hívta fel a felhasználók figyelmét, hogy ne kattintsanak nem hivatalos értesítésekben és e-mailekben szereplő külső linkekre, amelyeknél arra kérhetik őket, hogy csatlakoztassák tárcájukat vagy adják meg fiókadataikat.
Mit mond a CoinDCX adathalászati figyelmeztetése?
A kriptotőzsde közölte, hogy csalók olyan üzeneteket küldtek, amelyek arra próbálták rávenni a címzetteket, hogy hagyják el a platformját. A CoinDCX azt tanácsolta a felhasználóknak, hogy ne kattintsanak nem ellenőrzött linkekre, ne csatlakoztassák tárcájukat, és ne adjanak meg fiókadatokat a hivatalos platformján kívüli webhelyeken.
A CoinDCX közölte, hogy soha nem kéri a felhasználóktól privát kulcsaik, seed phrase-eik vagy egyszer használatos jelszavaik megosztását, és nem küld olyan linkeket, amelyekkel pénzt lehet felvenni. A tőzsde emellett hasonló tevékenységről szóló, más tőzsdéket érintő jelentéseket is megemlített.
Korábban kompromittált tárca
A figyelmeztetés napokkal azután érkezett, hogy a CoinDCX megerősítette: egy kompromittált tárcához kapcsolódott az a 16 millió dollár, amelyet olyan emberektől vontak el, akik nem voltak a CoinDCX ügyfelei. A rendelkezésre álló információk nem támasztják alá, hogy az incidens összefüggött volna az adathalász-kampánnyal.
A CoinDCX-nél 2025 júliusában egy másik, különálló, kompromittált tárcát érintő incidens is történt, amely 44 millió dollárról szólt.
További hírek
Jogi nyilatkozat
Ez a FinanceVelix-cikk általános tájékoztatást nyújt, nem minősül személyre szabott pénzügyi, befektetési, jogi vagy adótanácsadásnak. A piaci árak, a kamatlábak és a gazdasági körülmények változhatnak; a befektetések veszteség kockázatával járnak. A tények a közzététel időpontjában rendelkezésre álló információkat tükrözik, és változhatnak. Ellenőrizze önállóan a fontos információkat, és szükség esetén forduljon képzett szakemberhez. Egy eszköz, vállalat vagy szolgáltatás említése nem jelent ajánlást.
Hozzászólások
Légy tisztelettudó. Tilos a spam, más személynek kiadni magad és bizalmas hozzáférési adatokat közzétenni. A szokásos bejegyzések és hozzászólások azonnal megjelennek; a gyanús linkeket tartalmazókat ellenőrzésig visszatartjuk.
Kérlek, várj...