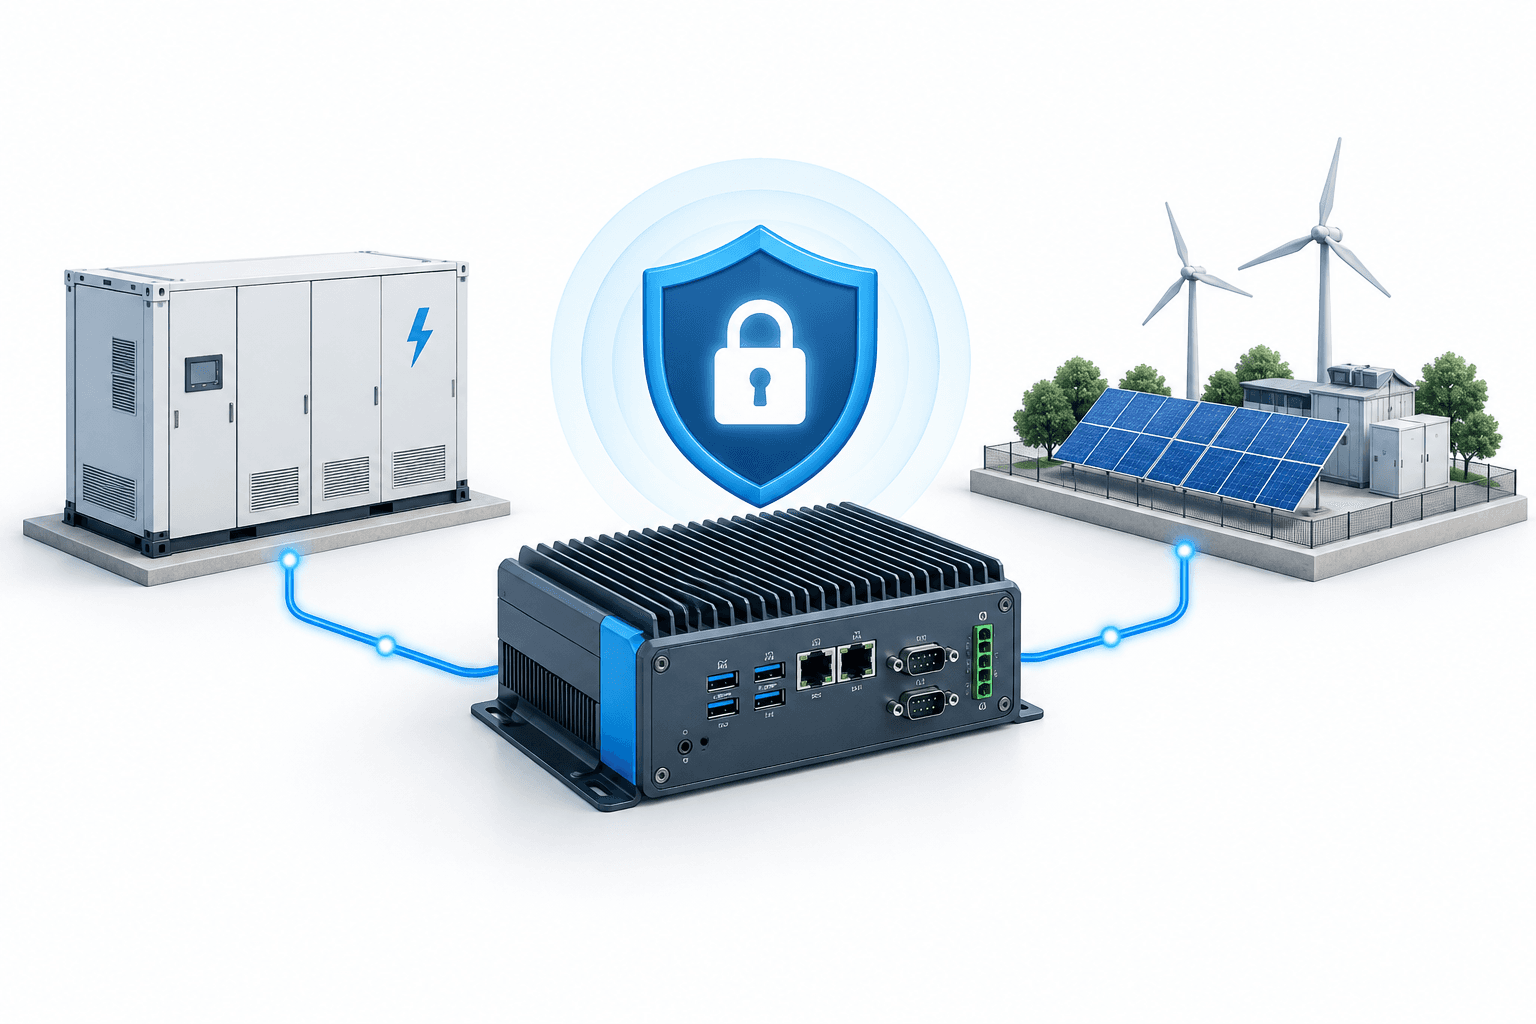
에너지 및 기타 분야에서 사용되는 임베디드 산업용 엣지 시스템인 Advantech AFE-E630이 DEKRA로부터 사이버보안 적합성 인증(Attestation of Conformity)을 획득했다. 평가 결과, 테스트 범위 내에서 이 시스템의 보안 기능이 관련 보안 수준 2(Security Level 2) 요건을 충족하는 것으로 나타났다.
핵심 요약
- DEKRA는 산업용 구성요소 보안 표준인 IEC 62443-4-2의 2019년 버전을 기준으로 이 장치를 평가했다.
- 이번 적합성 확인은 해당 장치가 설치된 더 광범위한 시스템에 대한 보안 평가를 대체하지 않는다.
- 이번 평가는 EU 사이버 복원력법(Cyber Resilience Act)에 따른 적합성 평가가 아니다.
Advantech AFE-E630 평가 범위
DEKRA는 7개 기본 보안 영역을 기준으로 AFE-E630을 호스트 장치로 평가했다. 여기에는 접근 및 인증, 사용 제어, 시스템 무결성 및 기밀성, 데이터 흐름 제한, 사고 대응 및 가용성이 포함된다.
Advantech에 따르면 이 시스템은 에너지 저장 관리, 마이크로그리드 제어, 산업용 엣지 게이트웨이 등을 포함한 애플리케이션에서 현장 데이터와 장치 통신을 처리할 수 있다.
이번 결과는 구성요소에서 평가된 기능에 관한 근거를 시스템 통합업체에 제공한다. 하지만 실제 구축 환경의 모든 사이버보안 위험을 해소하는 것은 아니다. 위험은 더 광범위한 시스템이 어떻게 설계되고 연결되는지에 따라 달라진다.
EU 규정과 이번 결과의 관계
EU 사이버 복원력법은 제품의 안전한 설계, 취약점 처리, 제품 출시 후 유지관리 등의 사안을 다룬다. 2026년 9월 11일부터 제조업체는 법 적용 범위에 포함되는 제품에 영향을 미치는, 실제로 악용된 취약점과 중대한 보안 사고를 보고해야 했다.
EU 시장 진출을 고려하는 제조업체는 자사 제품이 법 적용 대상인지, 어떤 요건과 평가 절차가 적용되는지 확인해야 한다. IEC 62443-4-2 평가는 기존 기술 자료를 검토하는 데 참고가 될 수 있지만, EU 법에 대한 적합성을 입증하지는 않는다.
다음 주요 일정
사이버 복원력법의 주요 요건은 2027년 12월 11일부터 적용될 예정이다.
더 많은 뉴스 읽기
면책 조항
이 FinanceVelix 기사는 일반적인 정보를 제공하며, 개인별 금융·투자·법률·세무 자문이 아닙니다. 시장 가격, 금리 및 경제 여건은 변동할 수 있으며, 투자에는 손실 위험이 따릅니다. 사실은 게시 당시 이용 가능한 자료를 반영하며 이후 변경될 수 있습니다. 중요한 정보는 독립적으로 확인하고 필요한 경우 자격을 갖춘 전문가와 상담하십시오. 자산, 기업 또는 서비스를 언급하는 것은 이를 보증한다는 의미가 아닙니다.




댓글
서로 존중해 주세요. 도배·사칭·개인 인증정보 게시를 금지합니다. 일반 글과 댓글은 즉시 공개되며, 의심스러운 링크는 검토를 위해 보류됩니다.
처리 중…