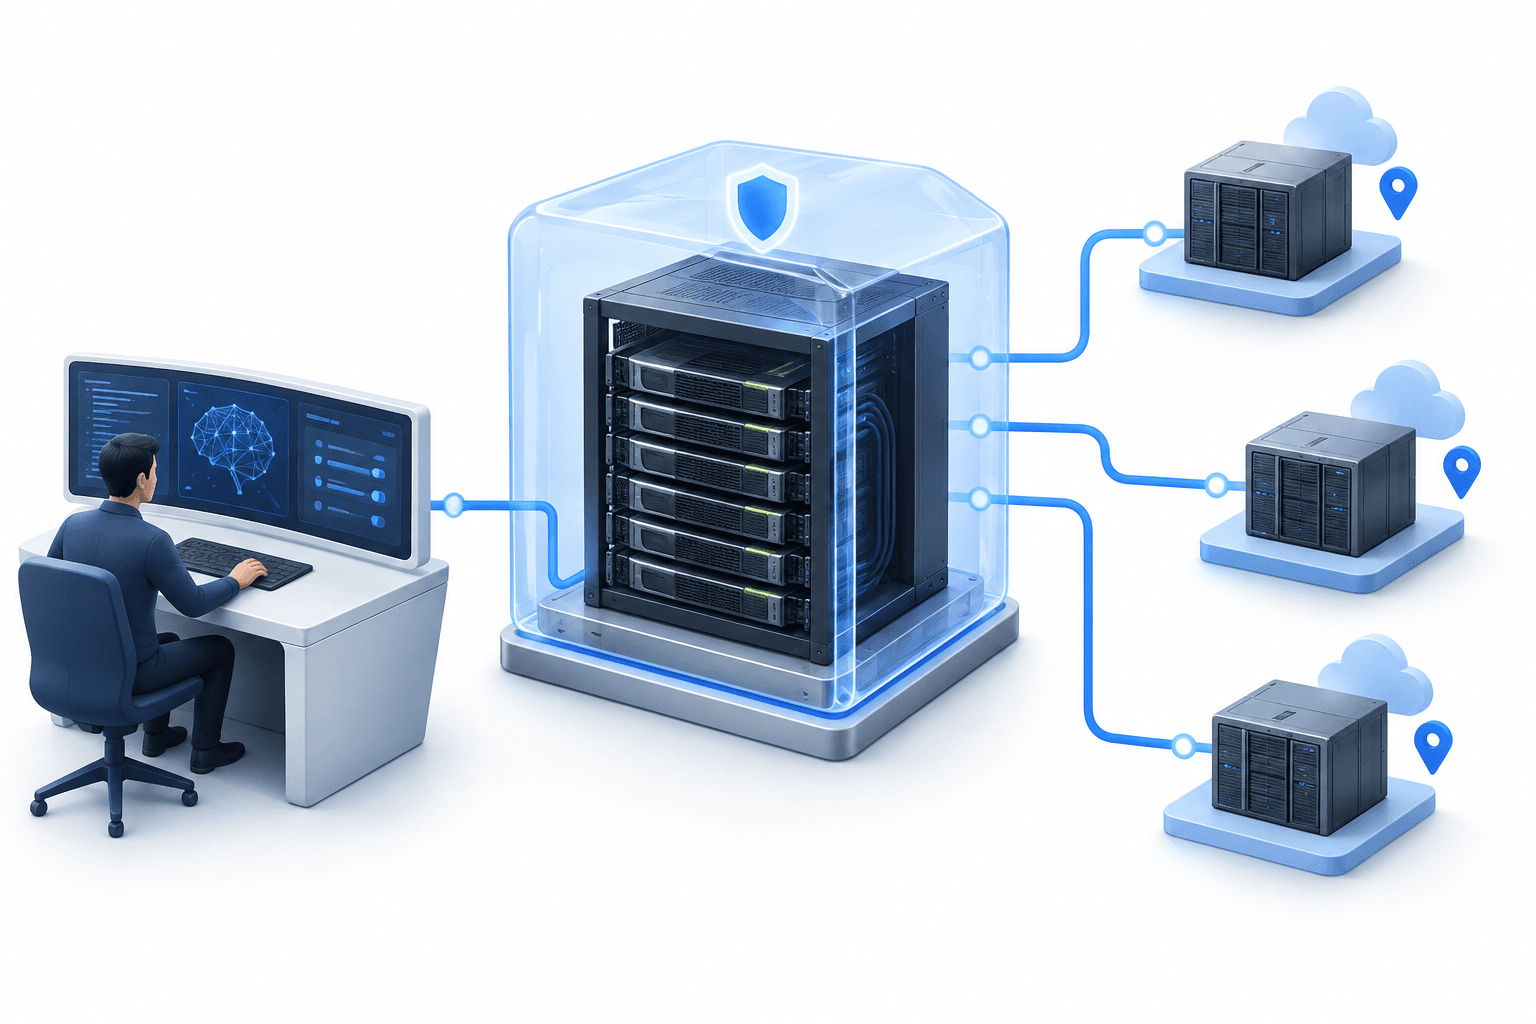
NVIDIA Confidential Computing wprowadza Confidential Bare Metal — opcję wdrożenia zaprojektowaną z myślą o twórcach zaawansowanych modeli, która pozwala uruchamiać wrażliwe obciążenia na dedykowanej infrastrukturze zewnętrznego dostawcy, zachowując kontrolę nad modelami, danymi i stosem oprogramowania. Rozszerzenie daje programistom kolejny sposób korzystania z zewnętrznych zasobów obliczeniowych bez konieczności przyjmowania zwirtualizowanego środowiska.
Najważniejsze informacje
- Confidential Bare Metal pozwala twórcom modeli obsługiwać własny stos oprogramowania na dedykowanej infrastrukturze NVIDIA należącej do zewnętrznego dostawcy.
- Cohere planuje zintegrować tę opcję z Model Vault, a Google Cloud rozszerza obsługę na instancje A4X Max.
- Obsługa platformy rozszerza się na systemy Grace Blackwell i Rubin; planowane jest wsparcie DSX OS oraz możliwości partnerów systemowych.
Spis treści
- Co zmienia NVIDIA Confidential Computing
- Czym różnią się opcje wdrożenia
- Działania Cohere i Google Cloud
- Obecny stan obsługi platform
- Podsumowanie
Co zmienia NVIDIA Confidential Computing
Kluczową zmianą jest połączenie zabezpieczeń poufnego przetwarzania z kontrolą nad środowiskiem oprogramowania bare metal. NVIDIA informuje, że twórcy modeli mogą posiadać i obsługiwać dostosowany do własnych potrzeb stos, obejmujący oprogramowanie infrastruktury hosta i platformy, w środowiskach zewnętrznych dostawców chmury, neochmury oraz infrastruktury korporacyjnej.
Firma wprowadza mechanizmy kontroli bezpieczeństwa platformy, których celem jest ochrona danych przesyłanych, pomiar integralności platformy oraz egzekwowanie ograniczeń dostępu na poziomie sprzętowym. Architektura poufnego przetwarzania NVIDIA wykorzystuje izolację opartą na sprzętowym łańcuchu zaufania oraz atestację kryptograficzną, aby pomagać w ochronie modeli i danych podczas wykonywania.
Twórcom poszukującym dodatkowej mocy obliczeniowej do trenowania i wnioskowania NVIDIA przedstawia to rozszerzenie jako sposób na uzyskanie większego wyboru lokalizacji geograficznych, opcji zapewniających suwerenność danych oraz możliwości operacyjnych. Obsługiwani dostawcy infrastruktury zyskują z kolei możliwość obsługi wrażliwych obciążeń wymagających silnej ochrony prywatności modeli i danych.
| Element | Szczegóły |
|---|---|
| Confidential Bare Metal | Nowa opcja wdrożenia wrażliwych obciążeń na dedykowanej infrastrukturze zewnętrznego dostawcy, z zachowaniem przez twórcę kontroli nad stosem oprogramowania. |
| Confidential Containers | Opcja wdrożenia w środowiskach Kubernetes w ramach zunifikowanej architektury bezpieczeństwa NVIDIA. |
| Confidential Virtual Machines | Opcja wdrożenia w środowiskach zwirtualizowanych. |
| Cohere Model Vault | Cohere planuje zintegrować Confidential Bare Metal z wykorzystaniem zaufanych środowisk wykonawczych NVIDIA. |
| Google Cloud | Rozszerza obsługę Confidential Bare Metal na instancje A4X Max zasilane przez systemy NVIDIA GB300 NVL72. |
| NVIDIA DSX OS | Będzie obsługiwać wszystkie tryby NVIDIA Confidential Computing dla dostawców budujących fabryki AI. |
Czym różnią się opcje wdrożenia
Bare metal dołącza do Confidential Containers i Confidential Virtual Machines w ramach tego, co NVIDIA określa jako zunifikowaną architekturę bezpieczeństwa. Różnica dotyczy środowiska operacyjnego: dedykowanej infrastruktury bare metal, środowisk Kubernetes lub środowisk zwirtualizowanych.
Wybór ten ma znaczenie, ponieważ organizacje mogą dobrać model wdrożenia do swoich granic zaufania i wymagań operacyjnych. Nowa opcja jest skierowana w szczególności do twórców, którzy chcą uruchamiać własne oprogramowanie hosta i platformy, zamiast korzystać z modeli wdrożenia opartych na kontenerach lub maszynach wirtualnych.
Działania Cohere i Google Cloud
Cohere planuje zintegrować Confidential Bare Metal z Cohere Model Vault. Planowana integracja ma wykorzystywać zaufane środowiska wykonawcze NVIDIA Confidential Computing, aby rozszerzyć zabezpieczenia oparte na sprzętowym łańcuchu zaufania na GPU i chronić modele oraz dane w pamięci i podczas przesyłania przez połączenia międzysystemowe w trakcie wykonywania.
Google Cloud rozszerza obsługę Confidential Bare Metal na instancje A4X Max zasilane przez systemy NVIDIA GB300 NVL72. Według NVIDIA instancje te połączą niezwirtualizowane przyspieszone przetwarzanie z kryptograficzną ochroną danych treningowych i własności intelektualnej dotyczącej modeli.
Są to odrębne kroki wdrożeniowe: Cohere opisuje planowaną integrację ze swoją platformą modeli, natomiast Google Cloud rozszerza obsługę infrastruktury. Żadnego z tych działań nie należy traktować jako dowodu, że każdy dostawca z szerszego ekosystemu NVIDIA zakończył wdrażanie Confidential Bare Metal.
Obecny stan obsługi platform
NVIDIA informuje, że obsługa Confidential Computing obejmuje obecnie systemy rackowe Grace Blackwell NVL72, a także systemy HGX Rubin NVL8 i DGX Rubin NVL8 oparte na architekturze x86. Poszerza to zakres platform sprzętowych objętych architekturą bezpieczeństwa.
Firma wymienia CoreWeave, Firmus, GMI Cloud, Google Cloud, IREN, Lambda, Microsoft Azure Infrastructure, Nebius, Nscale i Vultr jako podmioty obsługujące wdrożenia NVIDIA Confidential Computing. To stwierdzenie dotyczące ekosystemu odnosi się do Confidential Computing ogólnie i nie potwierdza, że każdy dostawca oferuje identyczne opcje wdrożenia.
Dalsze wsparcie pozostaje planem na przyszłość. Cisco, Dell Technologies, HPE, Lenovo, Supermicro i Bull będą obsługiwać te możliwości za pośrednictwem systemów certyfikowanych przez NVIDIA. NVIDIA DSX OS będzie również obsługiwać wszystkie tryby Confidential Computing, zapewniając podstawę programową dostawcom chmury budującym i obsługującym fabryki AI z poufnymi obciążeniami.
Podsumowanie
Rozszerzenie daje twórcom modeli opcję poufnego przetwarzania opartą na dedykowanej infrastrukturze i kontroli nad stosem oprogramowania. Jej praktyczny zasięg wynika z połączenia nowo rozszerzonej obsługi sprzętu z działaniami poszczególnych dostawców, w tym planowaną integracją Cohere i rozszerzeniem infrastruktury Google Cloud.
Więcej wiadomości
Więcej wiadomości FinanceVelix
Zastrzeżenie
Ten artykuł FinanceVelix zawiera ogólne informacje i nie stanowi spersonalizowanej porady finansowej, inwestycyjnej, prawnej ani podatkowej. Ceny rynkowe, stopy procentowe i warunki gospodarcze mogą się zmieniać; inwestycje wiążą się z ryzykiem straty. Przedstawione fakty odzwierciedlają informacje dostępne w chwili publikacji i mogą ulec zmianie. Ważne informacje należy niezależnie zweryfikować, a w razie potrzeby skonsultować się z wykwalifikowanym specjalistą. Wzmianka o aktywie, firmie lub usłudze nie stanowi rekomendacji.