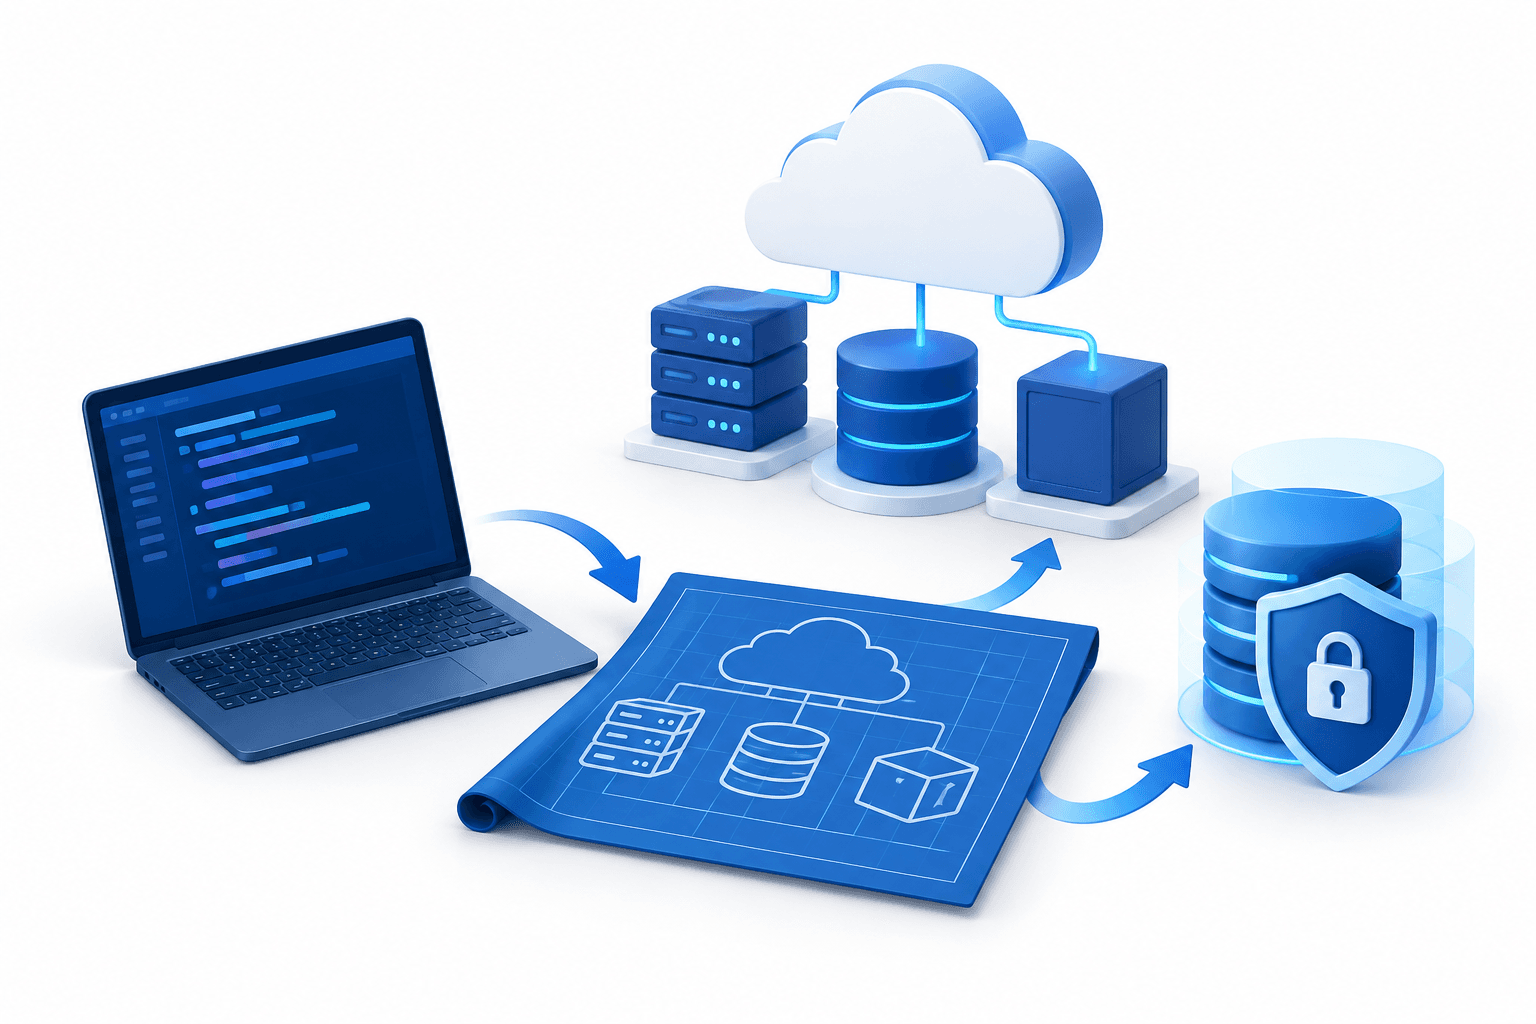
Obnova cloudu Cohesity sa stala prvou metódou obnovy cloudu validovanou z hľadiska interoperability s IBM Terraform Self-Managed, uviedla spoločnosť Cohesity 27. októbra 2026. Táto funkcia kombinuje kód infraštruktúry Terraform so zálohami Cohesity, aby organizáciám pomohla obnoviť cloudové aplikácie po kybernetickom útoku.
Kľúčové zistenia
- Terraform opätovne vytvorí deklarovanú konfiguráciu infraštruktúry, zatiaľ čo Cohesity obnoví aplikačné dáta zo zálohy.
- Správcovia môžu vidieť časový rozdiel medzi vybratou verziou kódu a príslušnou zálohou dát.
- Obnova cloudu je dostupná v edícii Cohesity Data Cloud Enterprise Edition.
Ako funguje obnova cloudu Cohesity
Táto funkcia využíva organizáciou skontrolované súbory infraštruktúry ako kódu ako plán obnovy. Terraform opätovne vytvorí deklarovanú konfiguráciu vrátane zdrojov, ako sú siete a servery, a Cohesity obnoví použiteľné aplikačné dáta zo zálohy.
Cohesity uviedla, že cieľom tohto prístupu je vrátiť aplikáciu do jej deklarovanej konfigurácie, a nie obnoviť prostredie spred útoku, ktoré už môže obsahovať zmeny vykonané útočníkom. Validácia sa týka interoperability s Terraform Self-Managed, platformou s vlastným hostingom na správu infraštruktúry ako kódu.
Body obnovy a dostupnosť
Obnova cloudu mapuje zdroje, ktoré je potrebné chrániť, a poradie ich obnovy. V priebehu času zálohuje kód Terraformu a aplikačné dáta, čo tímom umožňuje vybrať bod obnovy a zobraziť zálohu dát, ktorá k nemu patrí.
Zálohovanie infraštruktúry a dát môže prebiehať podľa rôznych harmonogramov, preto táto funkcia zobrazuje časový rozdiel medzi nimi. V prípade databáz, ako je Amazon RDS, riadený postup pomáha správcom opätovne pripojiť obnovenú databázu k aplikácii.
Cohesity uviedla, že obnova cloudu je dostupná v rámci edície Data Cloud Enterprise Edition. Existujúci zákazníci Data Protect alebo NetBackup môžu na prístup k tejto funkcii prejsť na túto edíciu.
Prieskum poukazuje na nedostatky v plánovaní obnovy
V prieskume z roku 2026, ktorý si objednala spoločnosť Cohesity a uskutočnila spoločnosť Vanson Bourne, uviedlo 83 % z 3 200 bezpečnostných a IT rozhodovacích pracovníkov, že plány obnovy ich organizácií si vyžadujú stredne veľké alebo významné zmeny, aby zvládli útoky využívajúce umelú inteligenciu na vyhľadávanie a zneužívanie softvérových zraniteľností. Iba 3 % uviedli, že ich plány sú pripravené.
Prečítajte si ďalšie správy
Upozornenie
Tento článok FinanceVelix poskytuje všeobecné informácie, nie personalizované finančné, investičné, právne ani daňové poradenstvo. Trhové ceny, úrokové sadzby a ekonomické podmienky sa môžu meniť; investovanie je spojené s rizikom straty. Fakty vychádzajú z materiálov dostupných v čase zverejnenia a môžu sa zmeniť. Dôležité informácie si nezávisle overte a v prípade potreby sa obráťte na kvalifikovaného odborníka. Zmienka o aktíve, spoločnosti alebo službe nepredstavuje odporúčanie.




Komentáre
Buďte ohľaduplní. Žiadny spam, vydávanie sa za iné osoby ani zverejňovanie súkromných prihlasovacích údajov. Bežné príspevky a komentáre sa zobrazujú okamžite; podozrivé odkazy sa zadržia na kontrolu.
Prosím, počkajte...