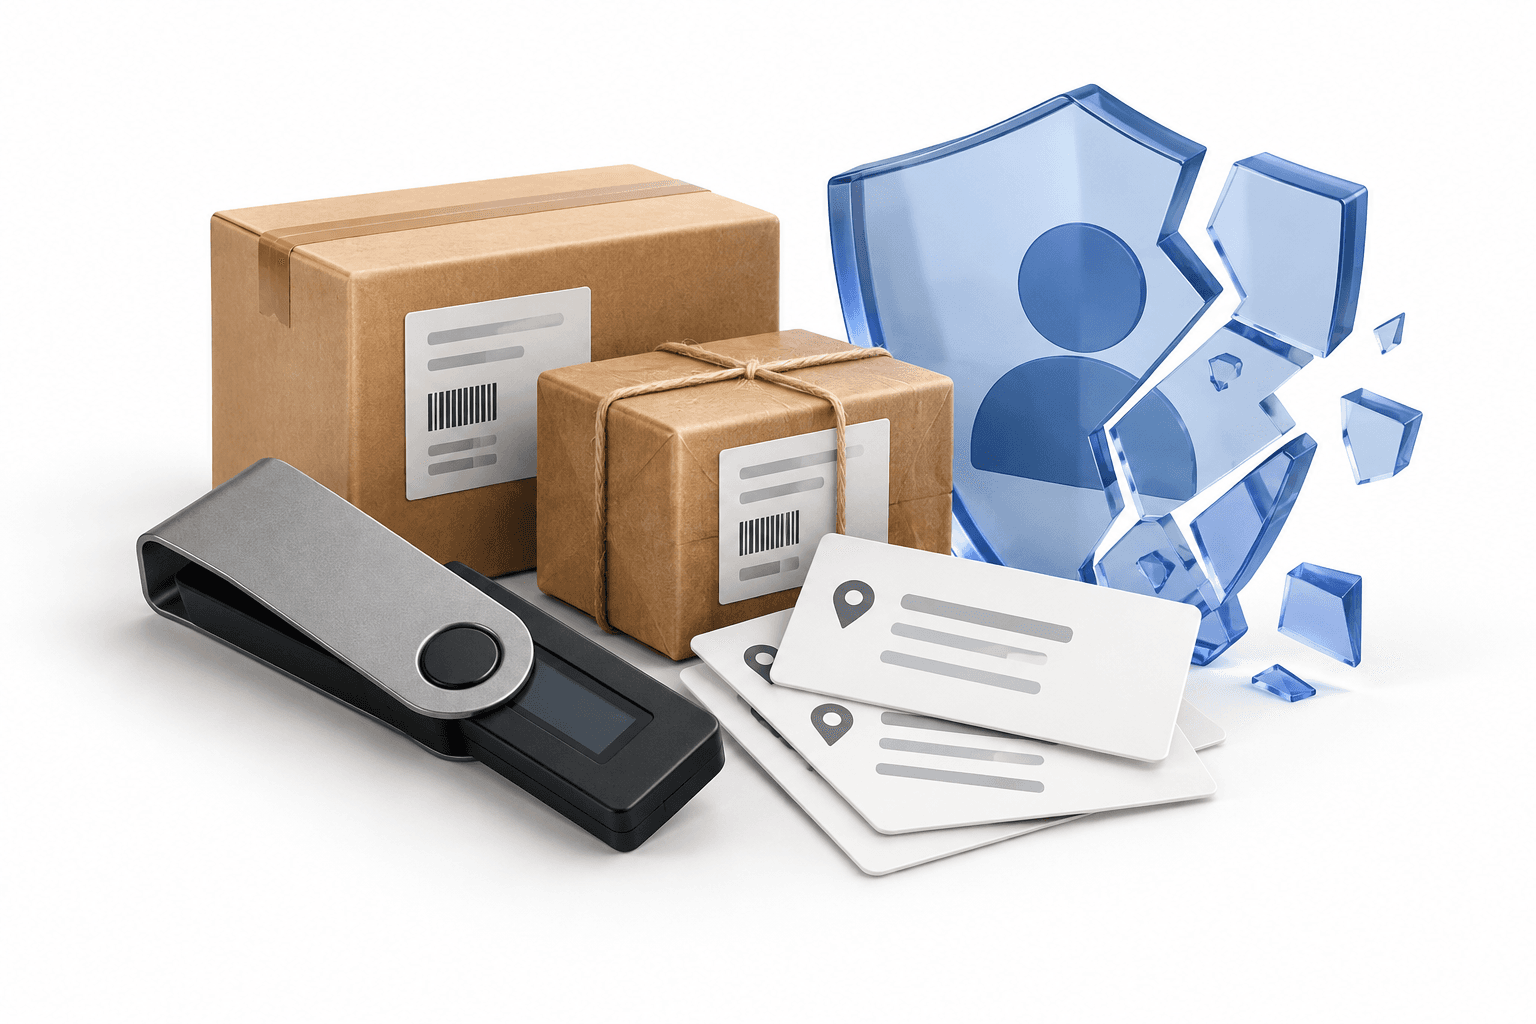
Keystone, donanım cüzdanı alıcılarının adlarının, iletişim bilgilerinin, teslimat adreslerinin ve sipariş bilgilerinin 24 Ekim 2026'da açığa çıktığını duyurdu. Şirket, yetkisiz erişimi engellediğini ve güvenlik açığını giderdiğini, ancak kaç müşterinin etkilendiğini açıklamadığını belirtti.
Öne Çıkanlar
- Keystone, Shopify ile API etkinliğini inceledikten sonra müşteri teslimat bilgilerine yetkisiz erişim sağlandığını doğruladı.
- Şirket hedefli kimlik avı girişimlerine karşı uyarıda bulunurken bir güvenlik araştırmacısı olası fiziksel güvenlik risklerine dikkat çekti.
- Bazı eski alıcıların bildirim alması, Keystone'un açıkladığı 180 günlük sipariş verisi silme politikasına ilişkin soruları gündeme getirdi.
İçindekiler
- Keystone veri ihlali hangi bilgileri açığa çıkardı
- Teslimat bilgileri neden ek riskler oluşturuyor
- Eski siparişler veri saklama politikasını mercek altına aldı
- Sonuç
Keystone veri ihlali hangi bilgileri açığa çıkardı
Keystone, hafta başında şüpheli faaliyet tespit ettiğini ve Shopify ile API etkinliğini inceledikten sonra 23 Ekim'de yetkisiz erişimi doğruladığını belirtti. Açığa çıkan bilgiler arasında müşterilerin satın aldığı ürünlerin yanı sıra kimlik, iletişim ve teslimat bilgileri de yer aldı.
Şirket, soruşturma başlattığını ve etkilenen müşterilere e-posta gönderdiğini söyledi. Açıklama müşteri sipariş bilgileriyle ilgiliydi; donanım cüzdanlarının veya özel anahtarların ele geçirildiğini ortaya koymadı.
| Kalem | Ayrıntılar |
|---|---|
| Tespit | 24 Ekim 2026'dan önceki haftanın başlarında şüpheli faaliyet tespit edildi. |
| Doğrulama | Shopify ile API etkinliği incelemesinin ardından 23 Ekim'de yetkisiz erişim doğrulandı. |
| Açıklama | Şirket, ihlali ve müşterilere bildirim sürecini 24 Ekim'de duyurdu. |
| Kapsamı belirsiz | Etkilenen müşteri sayısı ve açığa çıkan kayıtların tarih aralığı açıklanmadı. |
Teslimat bilgileri neden ek riskler oluşturuyor
Keystone, saldırganların bu bilgileri hedefli kimlik avı için kullanabileceği uyarısında bulundu. Belirli bir donanım cüzdanı satın alımına ilişkin ayrıntılar, dolandırıcının gerçek bir siparişe atıfta bulunmasına olanak tanıyarak taklit girişimini daha inandırıcı hâle getirebilir.
Güvenlik araştırmacısı Taylor Monahan da açığa çıkan ev adreslerinin müşterileri fiziksel saldırı veya kaçırılma riskiyle karşı karşıya bırakabileceği uyarısında bulundu. Bu endişeler, ihlalden kaynaklandığı doğrulanmış saldırıları değil, olası sonuçları ifade ediyor.
“OG DEGEN” adını kullanan bir X kullanıcısı, kolluk kuvvetlerini taklit eden bir arayanın 2024 tarihli bir Keystone siparişiyle bağlantılı bilgileri biliyor gibi göründüğünü söyledi. Kullanıcı, olayın veri ihlaliyle bağlantılı olduğundan şüphelendi ancak bu bağlantı doğrulanmadı.
Eski siparişler veri saklama politikasını mercek altına aldı
Keystone'un yayımlanmış sipariş verisi saklama politikası önceki 180 gün içinde sipariş vermemiş müşterilerin sipariş bilgilerinin silindiğini belirtiyor. Bu ifade, yalnızca tek bir satın alımın ne kadar eski olduğundan ziyade müşterinin en son siparişini önemli hâle getiriyor.
Bazı müşteriler, cihazlarını iki yıldan uzun süre önce satın almalarına rağmen ihlal bildirimi aldıklarını söyledi. Bu anlatımlar, hangi kayıtların erişilebilir durumda kaldığına ilişkin soruları gündeme getiriyor ancak bu müşterilerin daha sonra sipariş verip vermediğini veya Keystone'un silme politikasını uygulamakta başarısız olup olmadığını tek başına ortaya koymuyor.
Gizlilik politikası, Keystone'un açıkladığı saklama uygulamalarını tanımlıyor; politikanın uygulanıp uygulanmadığını doğrulamıyor veya Ekim 2026'daki ihlalin kapsamını ortaya koymuyor. Mevcut bilgiler doğrultusunda şirket, eski satın alımlarla ilgili görünürdeki tutarsızlığı kamuoyuna açıklamamıştı.
Sonuç
Keystone'un soruşturması ve müşterilere bildirimleri sürüyor. Bir sonraki önemli güncellemede şirketin etkilenen alıcı sayısını ve açığa çıkan kayıtların yaşını belirleyip belirleyemediği ve bu bulguların açıkladığı silme politikasıyla nasıl örtüştüğü netleşecek.
Diğer Haberleri Oku
FinanceVelix'ten diğer haberler
Sorumluluk Reddi
Bu FinanceVelix makalesi genel bilgilendirme amaçlıdır; kişiye özel finans, yatırım, hukuk veya vergi danışmanlığı değildir. Piyasa fiyatları, faiz oranları ve ekonomik koşullar değişebilir; yatırımlar zarar riski taşır. Bilgiler, yayımlandığı sırada mevcut olan materyalleri yansıtır ve değişebilir. Önemli bilgileri bağımsız olarak doğrulayın ve gerektiğinde yetkin bir uzmana danışın. Bir varlıktan, şirketten veya hizmetten söz edilmesi, bunların onaylandığı anlamına gelmez.