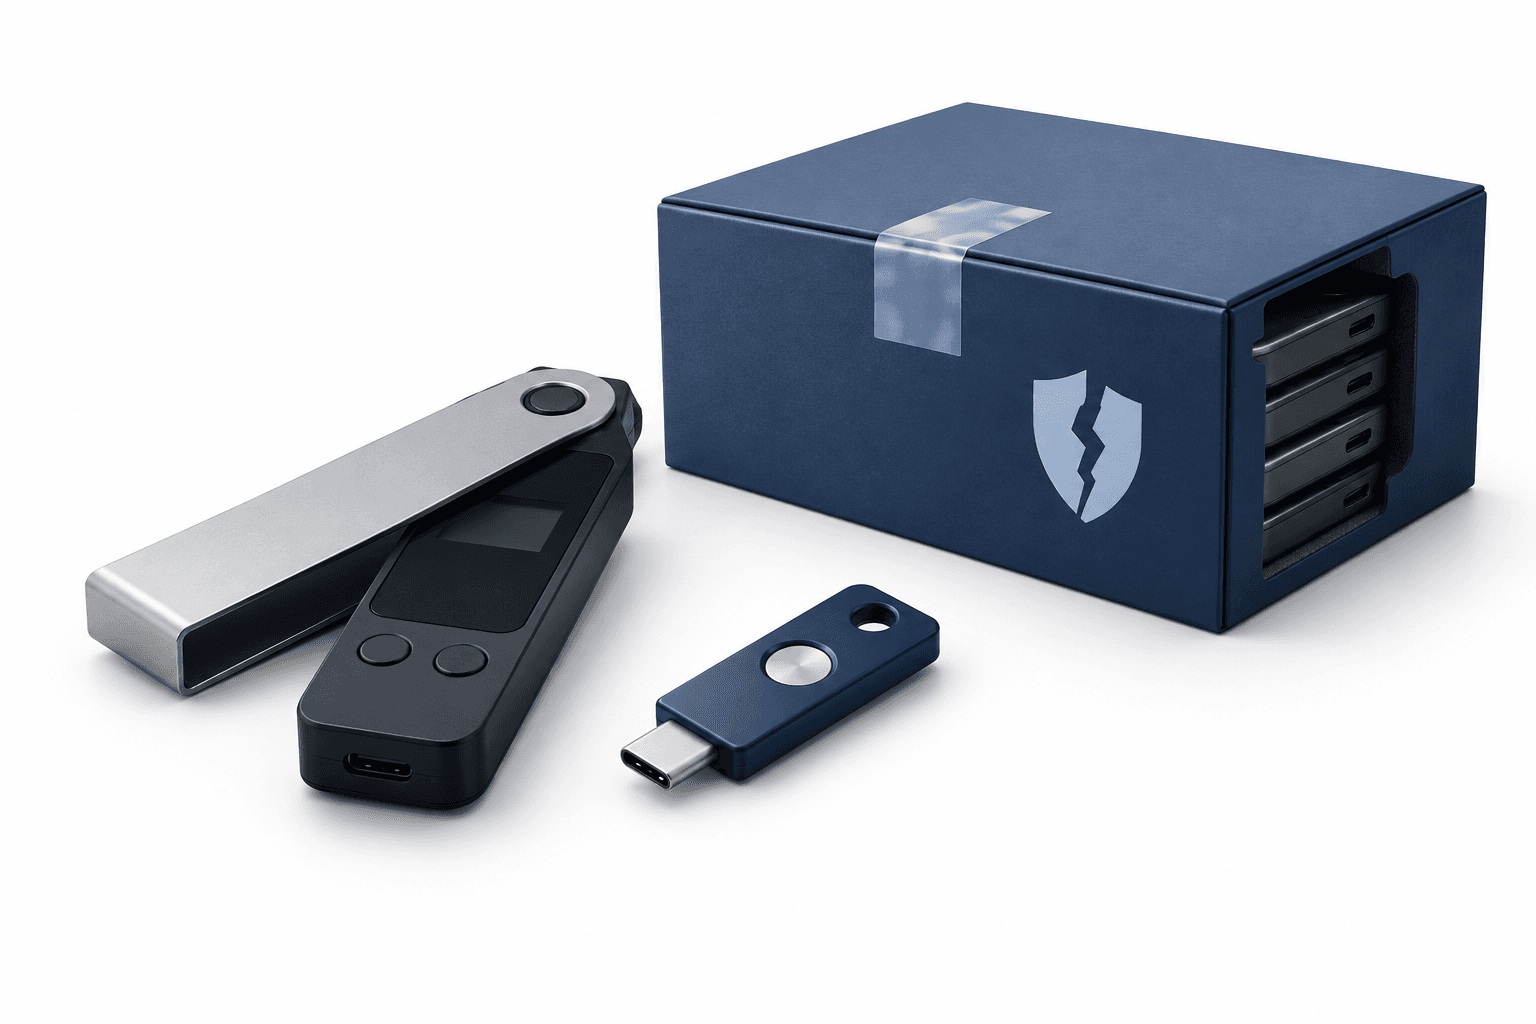
Keystone 錢包遭入侵後,這家加密貨幣硬體錢包製造商計劃銷毀 18,835 台未售出裝置。攻擊者取得了一把用於驗證其產品真偽的金鑰。Keystone 已暫停出貨尚未履行的網站訂單,同時準備替換裝置。
重點摘要
- 遭竊的驗證金鑰可能使仿冒錢包通過 Keystone 的驗證程序。
- 該公司確認有 38,837 筆可能外洩的購買及結帳記錄,但這些記錄不一定代表不同個人。
- Keystone 表示,復原短語、私鑰、密碼和付款資訊並未遭到入侵。
Keystone 錢包遭入侵為何影響未售出的裝置
在 2026 年 10 月 26 日的調查更新中,Keystone 表示,攻擊者在 10 月 20 日其線上商店遭入侵期間,取得了該公司的 WebAuth 裝置驗證金鑰。公司表示,攻擊者利用了連接至網站的第三方資料監控工具中的漏洞。
這把金鑰在製造過程中嵌入錢包,之後無法抹除或改寫。Keystone 計劃銷毀受影響的庫存,而非分發真偽可能難以確認的裝置。未來生產將採用新生成的金鑰。
Keystone 表示,該憑證無法生成復原短語、推導私鑰或授權交易。然而,持有該金鑰的攻擊者可能使仿冒裝置在驗證時看似真品。
現有錢包持有者須知
Keystone 表示,10 月 20 日前收到並完成驗證的錢包仍可安全使用。該公司建議,在該日期之後收到內含舊金鑰裝置的客戶聯絡官方支援,以進行額外驗證。
公司表示,目前並未進行實體召回,也不會要求客戶退回現有錢包。公司已改採預購模式,同時準備替換裝置。
客戶資訊外洩
Keystone 確認有 25,964 筆購買記錄仍含可識別客戶身分的資訊,另有 12,873 筆未完成的結帳記錄,內含姓名、聯絡資料和運送資訊。合計 38,837 筆記錄不一定對應相同數量的個人。
公司表示,其自動刪除系統未能持續落實所宣稱的 180 天資料保留政策。公司已將保留期限縮短至 90 天,並已提交逾期記錄的刪除請求;根據 Shopify 的處理時程,預計將於 11 月 3 日前完成。
Keystone 計劃逐一通知受影響客戶,並推出服務,讓客戶查詢其資訊是否外洩。公司表示,已通知相關司法管轄區的監管機構和執法部門,包括歐盟和英國。
下一個里程碑
下一個已公布的里程碑,是預計於 11 月 3 日前完成逾期資料刪除請求。
閱讀更多新聞
免責聲明
本文由 FinanceVelix 提供一般資訊,並非個人化的財務、投資、法律或稅務建議。市場價格、利率和經濟狀況可能變化;投資皆有虧損風險。文中事實反映發布時可取得的資料,且可能有所變動。請自行核實重要資訊,並在需要時諮詢合格的專業人士。提及任何資產、公司或服務,均不代表背書。


留言
請尊重他人。禁止垃圾訊息、冒充他人或發布私人登入憑證。一般貼文和留言會立即顯示;含可疑連結的內容會暫緩發布,待審核後再顯示。
請稍等......