NVIDIA Confidential Computing 將新增 Confidential Bare Metal,這是一種部署選項,旨在讓前沿模型建置者在專用的第三方基礎架構上執行敏感工作負載,同時保有對其模型、資料和軟體堆疊的控制權。這項擴展為開發者提供另一種使用外部運算資源的方式,而不必採用虛擬化環境。
重點摘要
- Confidential Bare Metal 讓模型建置者能在專用的第三方 NVIDIA 基礎架構上運作自己的軟體堆疊。
- Cohere 計畫將此選項整合至 Model Vault;Google Cloud 則將支援擴展至 A4X Max 執行個體。
- 平台支援正擴展至 Grace Blackwell 和 Rubin 系統;DSX OS 支援及系統合作夥伴能力則仍在規劃中。
目錄
NVIDIA Confidential Computing 帶來的變化
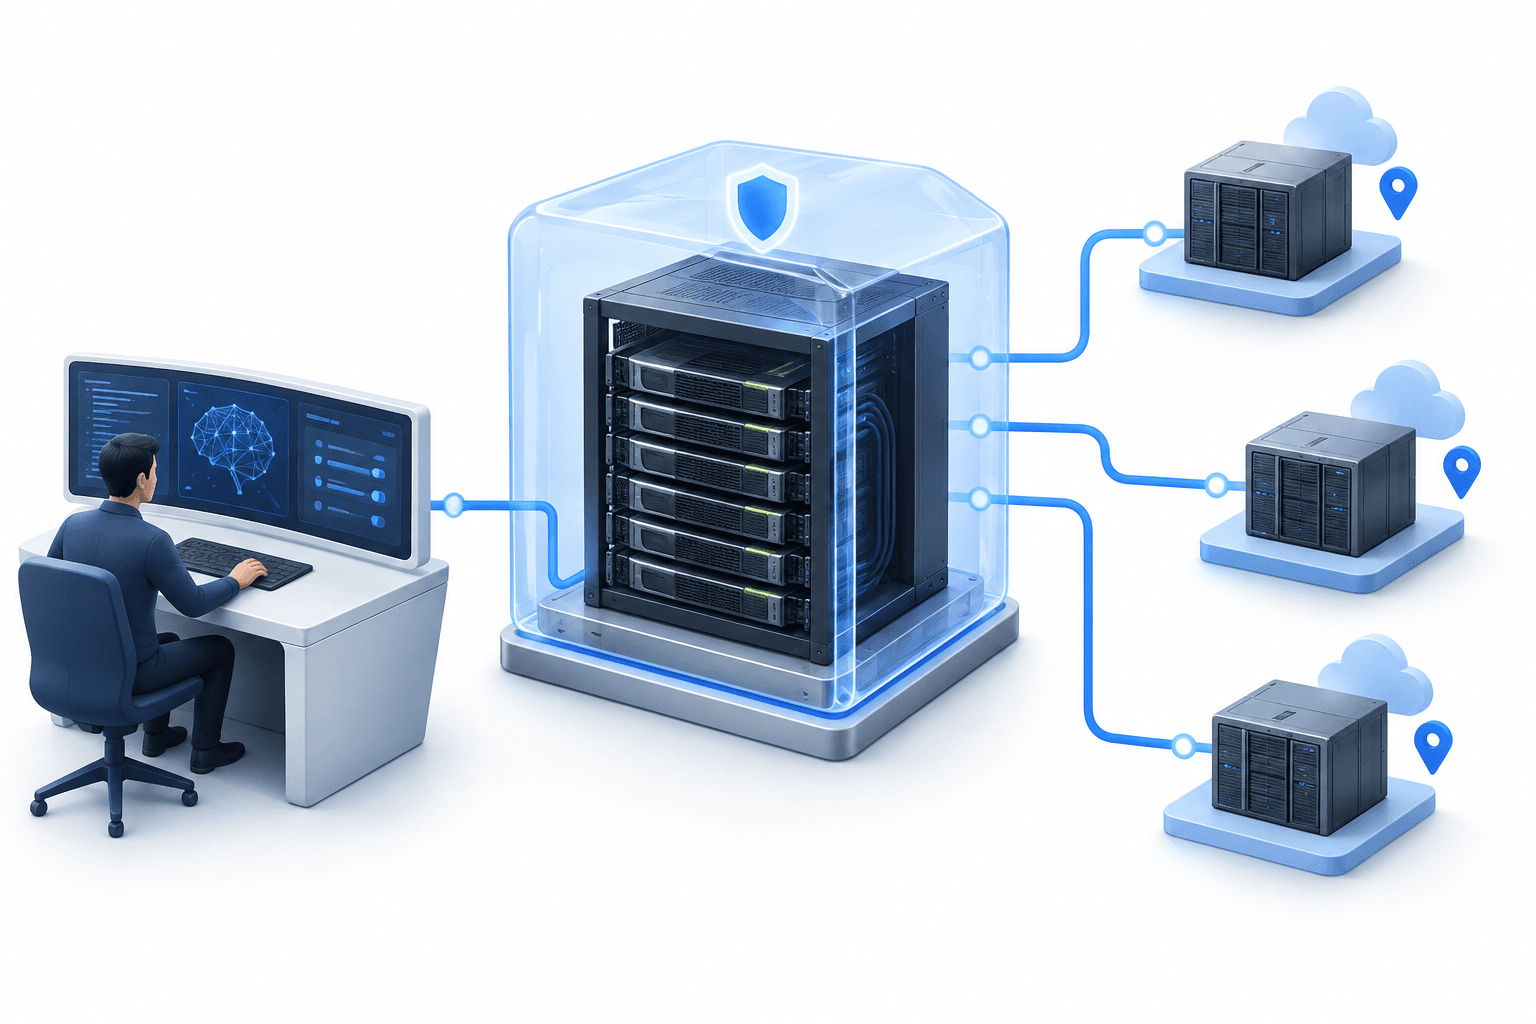
核心變化在於結合機密運算防護與裸機軟體環境的控制權。NVIDIA 表示,模型建置者可在第三方雲端、新型雲端服務商及企業基礎架構上,自行擁有並運作客製化堆疊,其中包括主機與平台基礎架構軟體。
該公司正推出平台安全控制措施,旨在保護傳輸中的資料、衡量平台完整性,並強制執行硬體層級的存取限制。其機密運算架構採用以硬體為根基的隔離與加密證明,協助在執行期間保護模型和資料。
對於尋求額外訓練與推論運算能力的建置者,NVIDIA 將這項擴展定位為取得更多地理區域、主權及營運選項的途徑。獲支援的基礎架構供應商則可藉此服務對模型與資料隱私防護有嚴格要求的敏感工作負載。
| 項目 | 詳情 |
|---|---|
| Confidential Bare Metal | 針對在專用第三方基礎架構上執行敏感工作負載的新部署選項,並由建置者掌控軟體堆疊。 |
| Confidential Containers | 適用於 NVIDIA 融合式安全架構中的 Kubernetes 環境部署選項。 |
| Confidential Virtual Machines | 適用於虛擬化環境的部署選項。 |
| Cohere Model Vault | Cohere 計畫運用 NVIDIA 可信執行環境整合 Confidential Bare Metal。 |
| Google Cloud | 將 Confidential Bare Metal 支援擴展至由 NVIDIA GB300 NVL72 系統驅動的 A4X Max 執行個體。 |
| NVIDIA DSX OS | 將支援所有 NVIDIA Confidential Computing 模式,供建置 AI 工廠的供應商使用。 |
不同部署選項的差異
NVIDIA 表示,裸機與 Confidential Containers 及 Confidential Virtual Machines 一同納入融合式安全架構。三者的區別在於運作環境:專用裸機基礎架構、Kubernetes 環境或虛擬化環境。
這項選擇之所以重要,是因為組織可選擇符合其信任邊界和營運需求的部署模式。新選項的目標客群,特別是希望執行自有主機與平台軟體,而非採用容器或虛擬機部署模式的建置者。
Cohere 與 Google Cloud 的作法
Cohere 計畫將 Confidential Bare Metal 整合至 Cohere Model Vault。這項規劃中的整合將採用 NVIDIA Confidential Computing 可信執行環境,將以硬體為根基的安全防護延伸至 GPU,在執行期間保護記憶體中及互連傳輸中的模型與資料。
Google Cloud 正將 Confidential Bare Metal 支援擴展至由 NVIDIA GB300 NVL72 系統驅動的 A4X Max 執行個體。NVIDIA 表示,這些執行個體將結合非虛擬化加速運算,以及對訓練資料和模型智慧財產權的加密保護。
這是兩項不同的採用進展:Cohere 說明的是計畫將其整合至自家模型平台;Google Cloud 則是在擴大基礎架構支援。兩者都不應被視為 NVIDIA 更廣泛生態系中的每一家供應商均已完成 Confidential Bare Metal 部署的證據。
平台支援現況
NVIDIA 表示,Confidential Computing 支援現已延伸至 Grace Blackwell NVL72 機架級系統,以及採用 x86 架構的 HGX Rubin NVL8 和 DGX Rubin NVL8 系統。這擴大了該安全架構涵蓋的硬體平台範圍。
該公司列出 CoreWeave、Firmus、GMI Cloud、Google Cloud、IREN、Lambda、Microsoft Azure Infrastructure、Nebius、Nscale 和 Vultr,稱這些業者支援 NVIDIA Confidential Computing 部署。此生態系說明涵蓋整體 Confidential Computing,而非證明每家供應商均提供相同的部署選項。
其他支援仍屬未來規劃。Cisco、Dell Technologies、HPE、Lenovo、Supermicro 和 Bull 將透過 NVIDIA-Certified Systems 支援相關能力。NVIDIA DSX OS 也將支援所有 Confidential Computing 模式,為雲端服務供應商建置和營運可處理機密工作負載的 AI 工廠提供軟體基礎。
結論
這項擴展為模型建置者提供一種以專用基礎架構和軟體堆疊控制權為核心的機密運算選項。其實際適用範圍取決於新擴展的硬體支援與供應商各自的進展,包括 Cohere 計畫中的整合,以及 Google Cloud 的基礎架構擴展。
閱讀更多新聞
免責聲明
本文由 FinanceVelix 提供一般資訊,不構成個人化的財務、投資、法律或稅務建議。市場價格、利率和經濟狀況可能變動;投資具有損失風險。本文所述事實反映發布時可取得的資料,且可能有所變化。請自行查核重要資訊,並在必要時諮詢合格專業人士。提及任何資產、公司或服務均不代表背書。