Der Zugang zu DeFi über regulierte Plattformen steht im Zentrum einer politischen Auseinandersetzung vor der Ausweitung des britischen Kryptowerteregimes am 25. Oktober 2027. In einem Meinungsbeitrag vom 22. Oktober 2026 warnte Katie Harries, Leiterin der Europapolitik bei Coinbase, dass Ausführungsvorgaben solche Verbindungen faktisch blockieren könnten. Die veröffentlichte Position der Financial Conduct Authority (FCA) beschreibt eine Aufsicht von Fall zu Fall und geplante Leitlinien, kein ausdrückliches pauschales Verbot.
Wichtigste Erkenntnisse
- Harries argumentiert, dass die Vorgabe, autorisierte Handelsplätze zu nutzen, regulierte Plattformen daran hindern könnte, Kunden mit dezentralen Protokollen zu verbinden.
- Die FCA erklärt, ihre Regeln gälten für DeFi-Unternehmen mit einer identifizierbaren kontrollierenden Stelle, und kündigt maßgeschneiderte Leitlinien an.
- Der regulatorische Rahmen für Kryptowerte soll am 25. Oktober 2027 ausgeweitet werden.
Inhaltsverzeichnis
- Warum der Zugang zu DeFi in Großbritannien umstritten ist
- Was die FCA bestätigt hat
- Der vorgeschlagene alternative Ansatz: den Zugangspunkt beaufsichtigen
- Fazit
Warum der Zugang zu DeFi in Großbritannien umstritten ist
Bei der Auseinandersetzung geht es um regulierte Zugangspunkte zur dezentralen Finanzwirtschaft, nicht darum, ob Menschen offene Protokolle direkt nutzen können. DeFi verwendet Software, um Aktivitäten wie Kreditaufnahme, Kreditvergabe und Handel ohne Abwicklung der Transaktion durch eine herkömmliche Bank oder einen Broker zu ermöglichen.
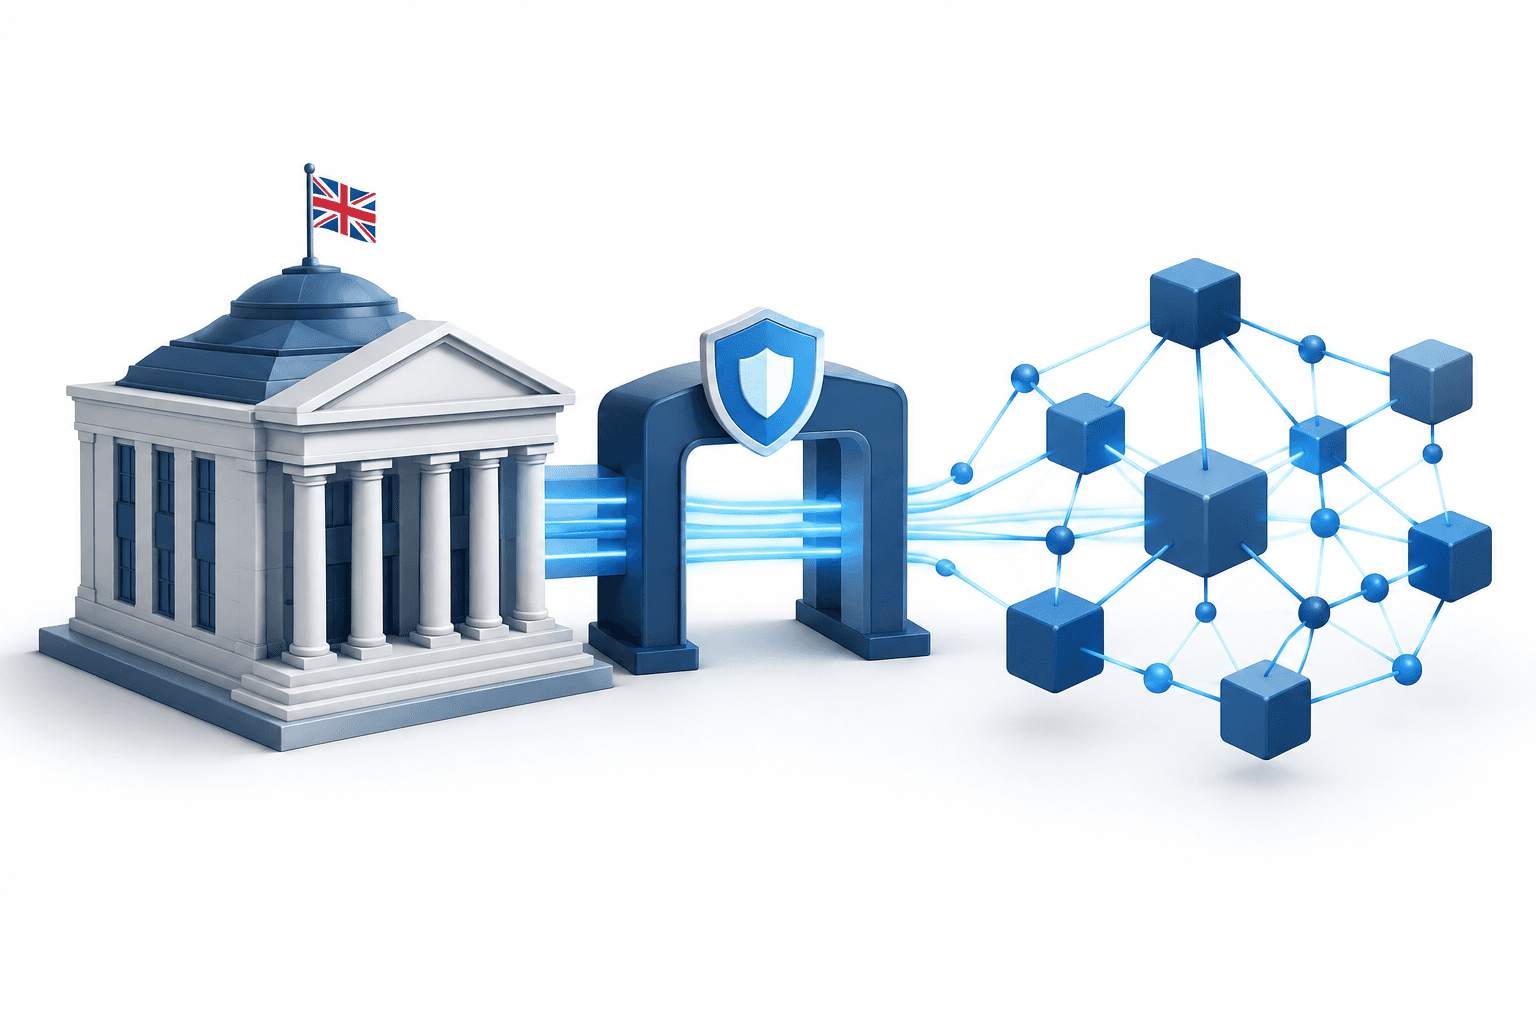
Harries zufolge schafft die Vorgabe, dass regulierte Plattformen Kundenaufträge nur über von der FCA zugelassene Handelsplätze ausführen dürfen, ein praktisches Hindernis: Ein dezentrales Protokoll hat möglicherweise keine Person oder Organisation, die eine Zulassung beantragen könnte. Ihrer Einschätzung nach könnte die Anwendung zentralisierter Handelsanforderungen auf solche Integrationen einem faktischen Verbot gleichkommen.
Dies ist eine politische Warnung einer Coinbase-Managerin und kein feststehendes regulatorisches Ergebnis. Harries räumt ein, dass keine Vorschrift Unternehmen ausdrücklich verbietet, DeFi-Integrationen anzubieten.
| Bereich | Einzelheiten |
|---|---|
| Handel und Geschäftsabschlüsse | Werden von der Grundsatzerklärung der FCA zu regulierten Kryptowerteaktivitäten erfasst. |
| Kreditvergabe und Kreditaufnahme | Die FCA hält an Schutzvorkehrungen für Privatkunden fest, darunter Offenlegungspflichten, Einwilligung und Angemessenheitsprüfungen. |
| Verwahrung | Die Sicherungsanforderungen betreffen Eigentumsrechte, Aufzeichnungen, Abstimmungen und die Verwaltung privater Schlüssel. |
| Staking | Der Rahmen umfasst Offenlegungspflichten, Vertragsbedingungen, die Zustimmung der Kunden und Aufzeichnungspflichten. |
Was die FCA bestätigt hat
Der Grundsatzüberblick der FCA zum Kryptowerteregime legt endgültige Regeln und Leitlinien für regulierte Tätigkeiten dar. Demnach stützt sich das Regime auf Vorschriften, die das Parlament am 4. Februar 2026 verabschiedet hat; der vollständige Umfang der regulierten Tätigkeiten wird ab dem 25. Oktober 2027 ausgeweitet.
Für DeFi erklärt die Aufsichtsbehörde, dass ihre Regeln und Leitlinien gelten, wenn eine identifizierbare kontrollierende Stelle vorhanden ist; dies entspreche dem vom Finanzministerium festgelegten Regulierungsumfang. Sie werde den Anwendungsbereich im Einzelfall prüfen und zu maßgeschneiderten Leitlinien konsultieren, darunter objektive Indikatoren für Dezentralisierung.
Die FCA nennt außerdem operative Resilienz und Finanzkriminalität als Themen für diese Leitlinien. Zugleich erklärt sie, übermäßig detaillierte Vorschriften vermeiden zu wollen, die Innovation behindern könnten. Damit ist der erklärte Ansatz der Aufsichtsbehörde umrissen, doch sind nicht alle Fragen dazu geklärt, wie ein zugelassener Intermediär Kunden mit einem dezentralen Protokoll verbinden darf.
Der vorgeschlagene alternative Ansatz: den Zugangspunkt beaufsichtigen
Harries schlägt vor, die Pflichten auf die regulierte Plattform zu konzentrieren, die den Zugang bereitstellt. Solche Unternehmen könnten Kunden darüber informieren, wann sie den regulierten Bereich verlassen, ihre Zustimmung einholen, ausgewählte Protokolle bewerten und Vorfälle sowie Nutzungsdaten an die Aufsichtsbehörden melden.
Ihr Argument betrifft drei in der Debatte genannte Bedenken: Kunden könnten ihre Schutzrechte missverstehen, Unternehmen könnten Integrationen nutzen, um Pflichten zu umgehen, und es könnten Risiken im Zusammenhang mit Finanzkriminalität oder der Widerstandsfähigkeit der Märkte entstehen. Harries zufolge könnte der Ausschluss regulierter Zugangspunkte stattdessen dazu führen, dass Aktivitäten außerhalb des praktischen Einblicks der FCA stattfinden.
Diese Maßnahmen sind ihr vorgeschlagener Ansatz und keine bestätigten Anforderungen für alle DeFi-Integrationen. Entscheidend ist die praktische Unterscheidung zwischen der Beaufsichtigung des Verhaltens eines Intermediärs und der Frage, ob das zugrunde liegende Protokoll selbst in den regulatorischen Anwendungsbereich fällt.
Fazit
Als nächster politischer Schritt ist die geplante Konsultation der FCA zu maßgeschneiderten DeFi-Leitlinien zu beobachten. Die darin behandelten Fragen zum Anwendungsbereich und zu den Pflichten von Intermediären werden dazu beitragen, die von Harries angesprochenen Zugangsfragen vor der Ausweitung im Oktober 2027 zu klären.
Weitere Nachrichten lesen
Weitere Nachrichten von FinanceVelix
Haftungsausschluss
Dieser Artikel von FinanceVelix dient der allgemeinen Information und stellt keine personalisierte Finanz-, Anlage-, Rechts- oder Steuerberatung dar. Marktpreise, Zinssätze und wirtschaftliche Bedingungen können sich ändern; Anlagen sind mit Verlustrisiken verbunden. Die Fakten entsprechen dem zum Zeitpunkt der Veröffentlichung verfügbaren Informationsstand und können sich ändern. Überprüfen Sie wichtige Informationen eigenständig und wenden Sie sich bei Bedarf an eine qualifizierte Fachperson. Die Erwähnung eines Vermögenswerts, Unternehmens oder einer Dienstleistung stellt keine Empfehlung dar.